Le défi de Noël de s4ur0n
Résolution du mini CTF de Noël : reconstitution d’un transfert Kermit et découverte de fichiers cachés.
Début du défi
Nous commençons avec un fichier .pcap contenant la trace réseau d’un acteur malveillant ayant exfiltré un fichier depuis un serveur.
En l’ouvrant dans Wireshark, nous voyons ceci :
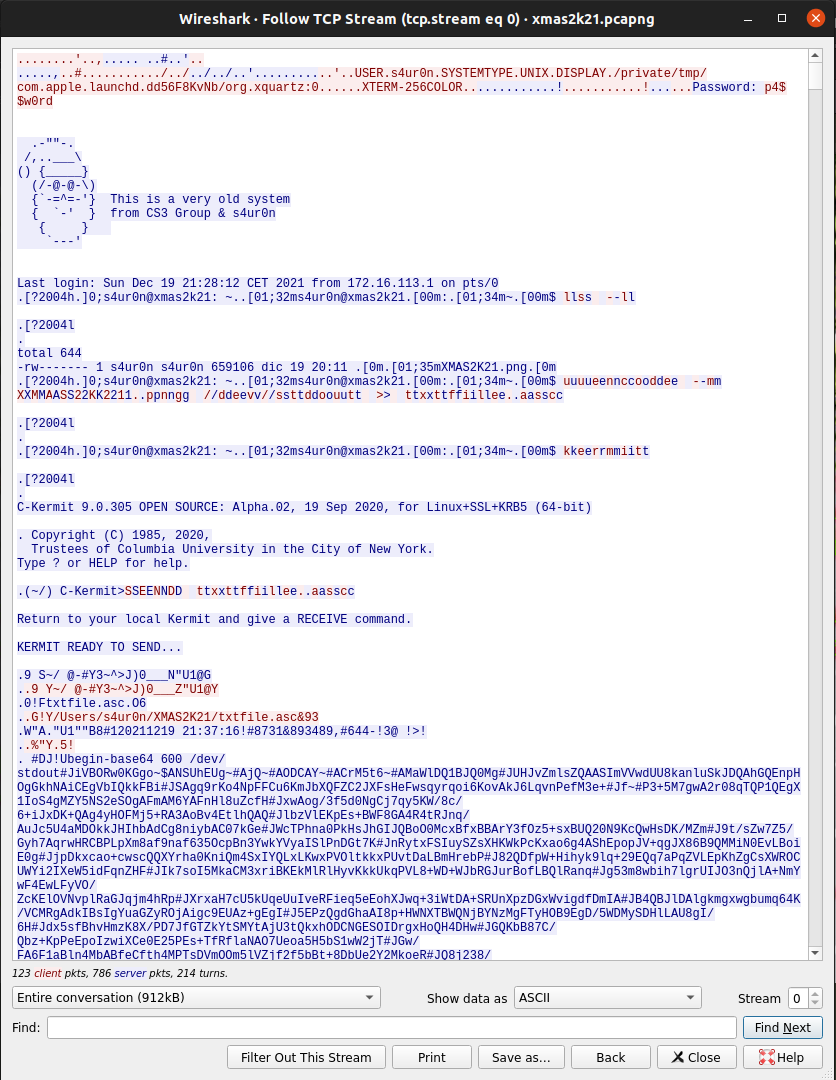
Le fichier a été envoyé avec Kermit, un logiciel de communication des années 1980 permettant de transférer des fichiers entre terminaux.
Nous devons annuler les transformations du protocole pour reconstituer le fichier.
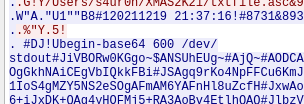
Le fichier est également encodé en Base64, ce qui nous sera utile plus tard.
Il est temps de lire la documentation
Avant de nous cogner la tête contre les murs — ne suivez pas mon exemple — nous devons comprendre le protocole. Le Kermit Protocol Manual l’explique en détail.
En résumé, Kermit adapte les octets transmis à une représentation compatible avec l’ASCII afin qu’ils puissent traverser différents systèmes sans être mal interprétés.
Pour reconstituer notre fichier, il faut comprendre :
- La négociation précédant la transmission des données.
- La structure de chaque paquet.
- Le préfixage du nombre de répétitions.
- La taille de la fenêtre.
Analyse de la négociation
Les paquets Kermit ont la structure suivante :
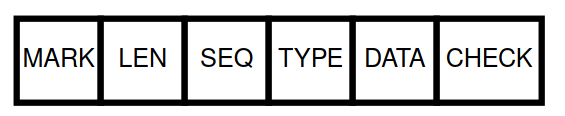
- MARK : indique le début d’un paquet, généralement SOH (
0x01). - LEN : longueur du paquet. Il faut soustraire 32 à la valeur encodée pour retrouver le nombre ; l’ajout de 32 la rend compatible avec l’ASCII.
- SEQ : numéro de séquence utilisé pour les accusés de réception. Ici aussi, il faut soustraire 32.
- TYPE : type du paquet : données, ACK, NAK, initialisation, fin de fichier, etc.
- DATA : la partie qui nous intéresse.
- CHECK : contrôle d’erreurs.
Nous cherchons un paquet dont le TYPE vaut S, pour Send Initiate.
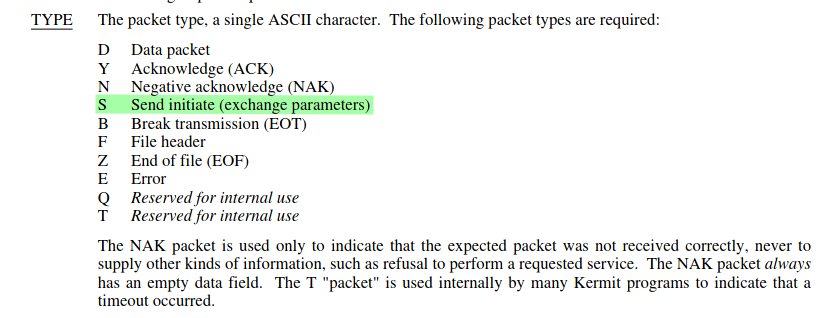
Maintenant que nous connaissons la structure des paquets, nous pouvons identifier le paquet Send Initiate dans Wireshark.

Le début du paquet est en rouge, LEN en jaune, SEQ en bleu et TYPE en vert. Sa valeur est 0x53, le caractère ASCII S, visible dans la représentation de droite. La négociation est en violet et le terminateur du paquet, 0d 00, en marron.
Les champs de négociation qui nous intéressent sont :
CHKTREPTQCTLCAPAS
La documentation les décrit en détail, mais voici un bref aperçu.
CHKT
Ce champ sélectionne le contrôle d’erreurs. Notre négociation utilise le type 3, un contrôle CRC-CCITT encodé sur trois octets. Il faut tenir compte de ces octets lors de l’extraction du fichier.
REPT
Lorsqu’un caractère se répète, Kermit peut encoder AAAA sous la forme ~$A. Le tilde indique que le caractère suivant donne le nombre de répétitions. Ce nombre est lui aussi compatible avec l’ASCII : $ a la valeur ASCII 36 ; en soustrayant 32, on obtient quatre répétitions de A.
QCTL
Ce champ indique le préfixe d’échappement des caractères de contrôle. Par exemple, Kermit envoie #J pour représenter Ctrl+J.
CAPAS
Les capacités négociées incluent les paquets étendus et le fenêtrage. Les paquets étendus modifient la structure de l’en-tête, tandis que le fenêtrage permet à Kermit d’envoyer plusieurs paquets sans attendre un accusé de réception après chacun. Il faut tenir compte de cet en-tête étendu lors de l’extraction.
Nous avançons. Ces options négociées modifient la structure des paquets comme suit :
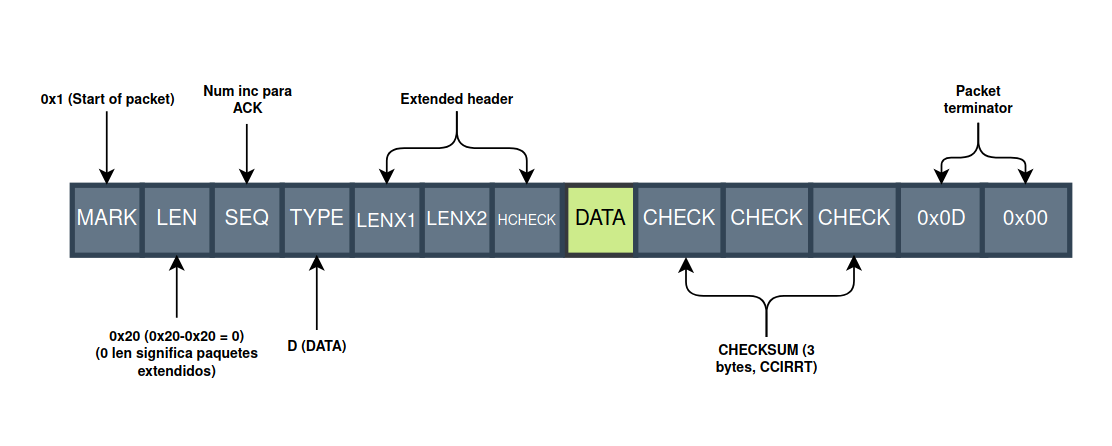
Nous voulons uniquement les paquets de données. À chaque frontière dans cette capture, nous supprimons les trois octets de contrôle avant 0x0d 0x00, les deux octets du terminateur et les sept octets d’en-tête suivants : 3 + 2 + 7 = 12 octets.
Nous cherchons ensuite les paquets de données de TYPE D et transférons leur contenu dans le terminal. Le jaune indique l’en-tête Kermit (MARK, LEN, SEQ, TYPE, LENX1, LENX2, HCHECK) et le vert nos données. J’ai indiqué en bleu les compteurs de répétition et en rouge les caractères de contrôle échappés. Ces derniers représentent ici des sauts de ligne.
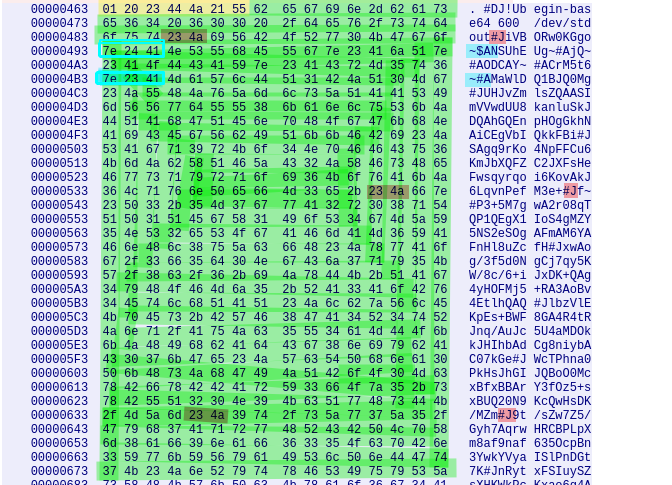
Dans le terminal, nous extrayons la représentation hexadécimale. J’ai écrit un petit programme pour automatiser le nettoyage ; son code est sur GitHub. Il :
- Supprime les en-têtes, en tenant compte du format étendu, des sommes de contrôle et des terminateurs. Aux frontières des paquets, cela correspond au motif
0xXX 0xXX 0xXX 0d 00 01 0xXX 0xXX 0xXX 0xXX 0xXX 0xXX. - Convertit les octets hexadécimaux en ASCII.
- Remplace
#Jpar\net développe les séquences de répétition.
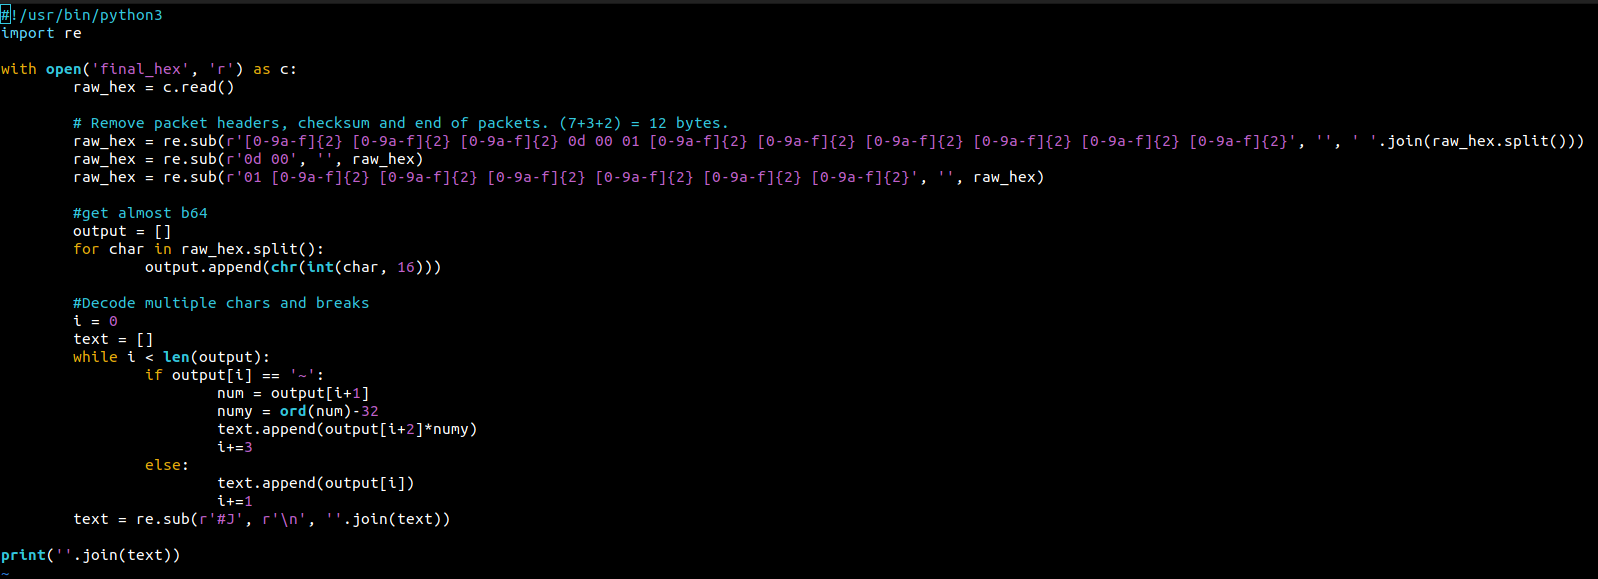
Nous obtenons ainsi notre image en Base64. Nous utilisons uudecode pour l’extraire.
Avec binwalk, nous extrayons un fichier .ogg de l’image. À l’écoute, il se moque de nous.
Après avoir examiné le spectrogramme et les bits de poids faible, nous réessayons binwalk. Il détecte une archive 7z, mais en est-ce vraiment une ?
Après quelques lectures, nous découvrons qu’il s’agit d’un fichier binaire polyglotte : un fichier valide dans plusieurs formats. Nous pouvons l’extraire comme une archive 7z.
Dans l’archive .cpio, nous trouvons deux fichiers : un texte et un fichier HTML chiffré.
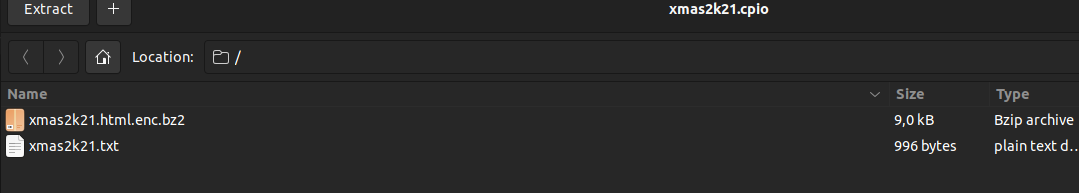

Le fichier texte contient un chant de Noël et suggère que le mot de passe pourrait s’y trouver.
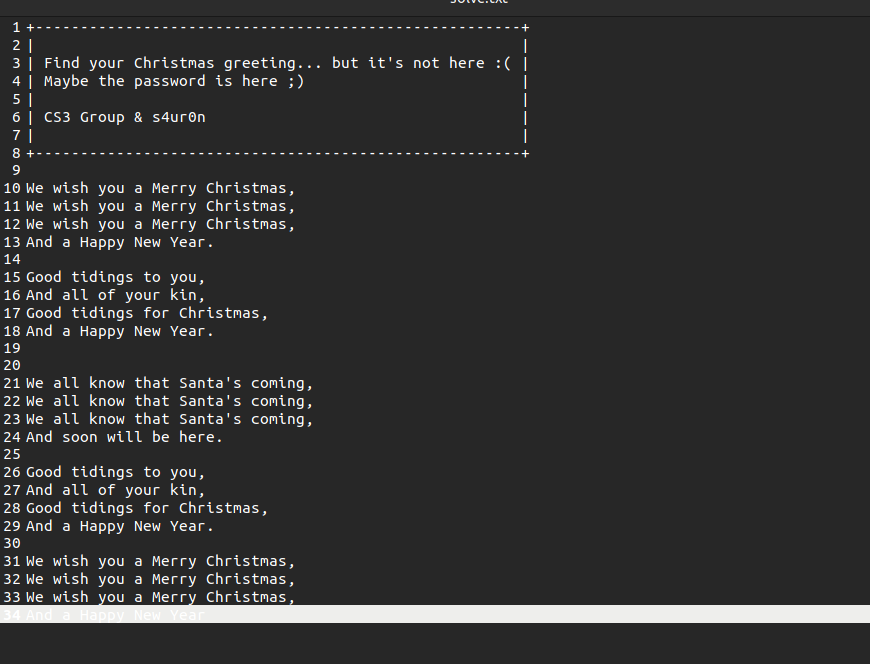
Nous essayons les mots-clés du texte jusqu’à trouver le mot de passe : Christmas.

Nous ouvrons le fichier HTML et…
Joyeuses fêtes à tous ! Et un grand merci à @s4ur0n pour ce défi !