Détournements, sous-domaines et cookies
Comment des enregistrements DNS abandonnés peuvent entraîner des détournements de sous-domaines, du phishing et une exposition des cookies.
De nombreuses entreprises, marques et personnes sous-traitent des services à d’autres sociétés via le SaaS (Software as a Service). Cela leur évite de développer des services pour lesquels elles manquent parfois de temps ou de compétences : visioconférence, gestion de tickets, backends, boutiques, etc.
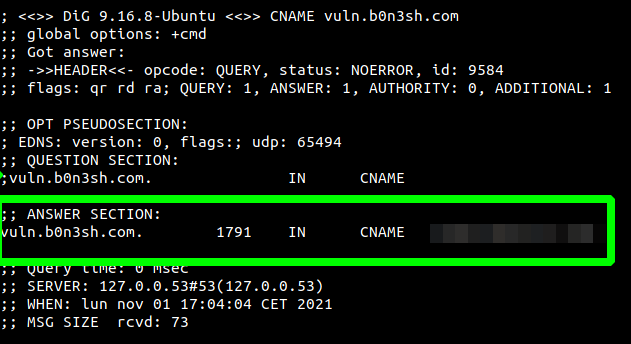
En général, le client crée un compte et modifie le DNS pour que service.domain.com possède un CNAME pointant vers le fournisseur SaaS.
C’est un moyen pratique de confier certaines parties de son activité à des développeurs expérimentés, mais tout ne se passe pas toujours parfaitement.
Quel est le problème ?
Le problème survient lorsqu’une entreprise cesse d’utiliser un fournisseur SaaS — migration, essai abandonné, problème de paiement ou renouvellement oublié — sans modifier le CNAME de service.domain.com. Il faudrait supprimer cet enregistrement ou le faire pointer vers le nouveau service. C’est ce qu’on appelle un dangling DNS, un enregistrement DNS abandonné, et ce petit oubli peut avoir de graves conséquences.
Cela peut sembler rare, mais cette vulnérabilité a touché de petites structures comme de grandes entreprises, dont Microsoft, Chevron, la Croix-Rouge, l’UNESCO, 3M, Arm, Warner Brothers, Honeywell, Toshiba, Xerox, le NHS, Volvo et d’autres.
Pourquoi ces sous-domaines sont-ils si faciles à détourner ?
Pendant longtemps, certains fournisseurs SaaS ne vérifiaient pas que la personne revendiquant un sous-domaine pointant vers leur service possédait réellement le domaine. Quelqu’un trouvant un enregistrement DNS abandonné pouvait donc publier le contenu de son choix sous le sous-domaine d’une entreprise en quelques clics.
Heureusement, certains fournisseurs ont introduit des vérifications de propriété, par exemple l’ajout d’un enregistrement DNS TXT précis, qu’un tiers ne peut pas créer, ou une règle limitant l’enregistrement d’un sous-domaine à un seul compte.
D’autres fournisseurs ne proposaient toujours pas ces protections au moment de la rédaction de cet article. Voyons comment se déroule un détournement et les attaques qu’il peut permettre.
La procédure
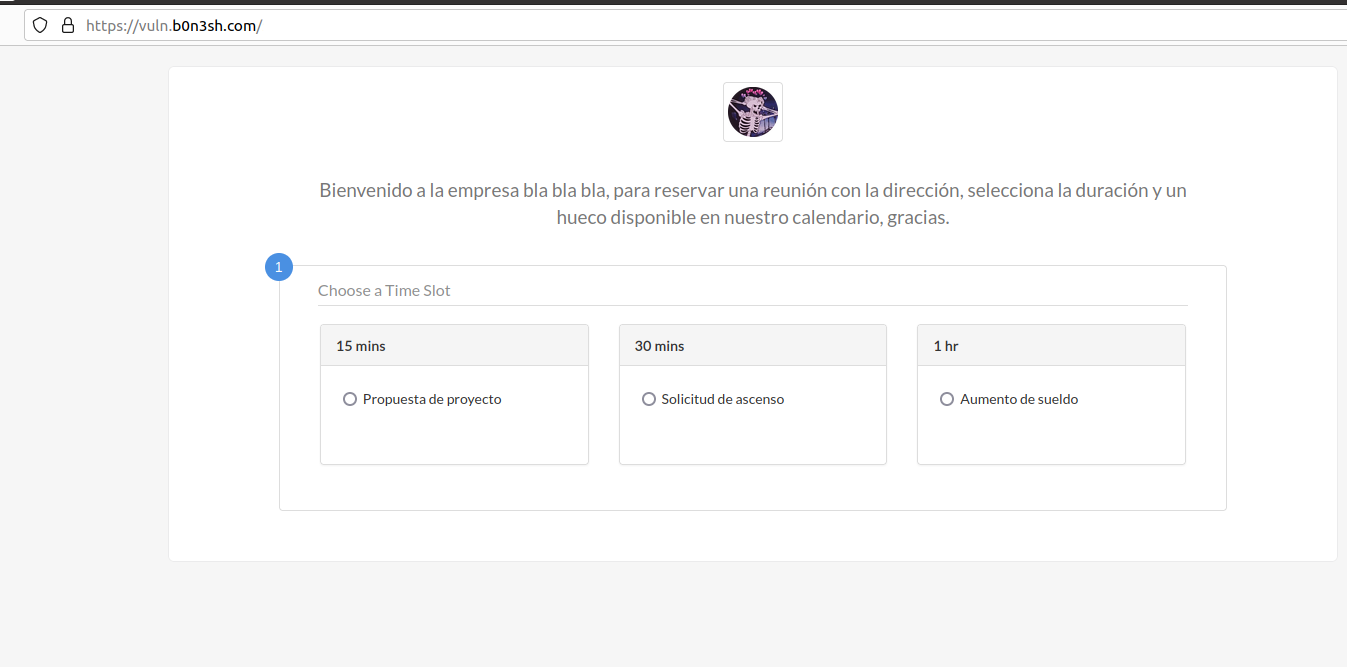
Supposons que https://b0n3sh.com utilise un service externe de prise de rendez-vous à l’adresse https://vuln.b0n3sh.com.
Le CNAME du sous-domaine pointe vers le fournisseur SaaS.
Supposons maintenant que l’entreprise abandonne ce service sans supprimer le CNAME. Pour reproduire cela, nous supprimons notre compte SaaS sans modifier le DNS. La visite du sous-domaine affiche désormais une erreur indiquant que le service n’est pas correctement activé.
Un attaquant qui découvre cet enregistrement abandonné peut constater que le sous-domaine n’est plus enregistré. Si le fournisseur ne vérifie pas la propriété, il peut le revendiquer.
Il lui suffit de s’inscrire chez le fournisseur et de choisir l’option de domaine personnalisé en renseignant le sous-domaine abandonné. L’implémentation varie selon le fournisseur, mais le résultat est le contrôle du contenu du sous-domaine.
Et maintenant ?
L’impact dépend en partie du fournisseur. Certaines interfaces sont restrictives, tandis que d’autres permettent de faire pointer un enregistrement A vers son propre VPS, ce qui offre beaucoup plus de liberté.
Ici, nous sommes limités à l’interface de prise de rendez-vous. Une attaque reste possible : les visiteurs reconnaissent b0n3sh.com et peuvent considérer que ses sous-domaines appartiennent à la même organisation.
Un exemple serait le phishing : annoncer que le service a déménagé et inviter les visiteurs sur un autre site, où l’on pourrait leur demander des informations sensibles, avec Evilginx par exemple.
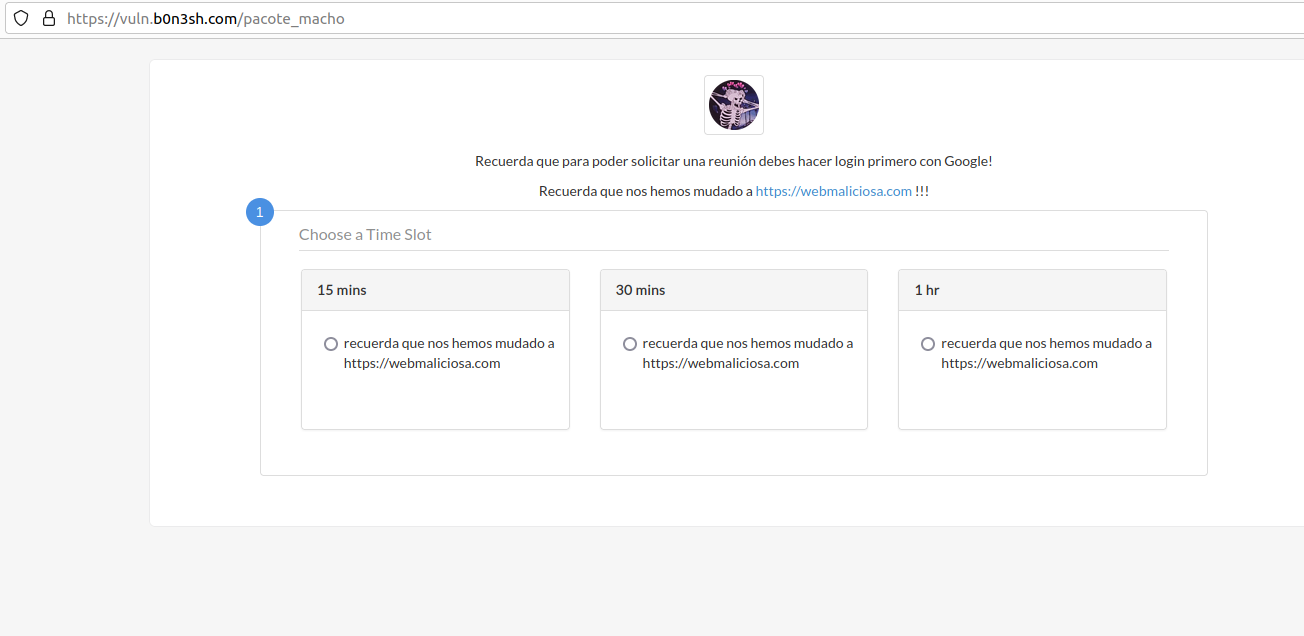
En cherchant un peu, j’ai trouvé une option assez cachée permettant d’intégrer du HTML. À ma surprise, celui-ci n’était pas correctement analysé. Avec un peu d’imagination, nous pouvions masquer l’interface de rendez-vous et créer une page d’accueil plus directe, centrée sur le message.
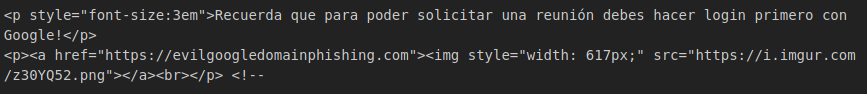
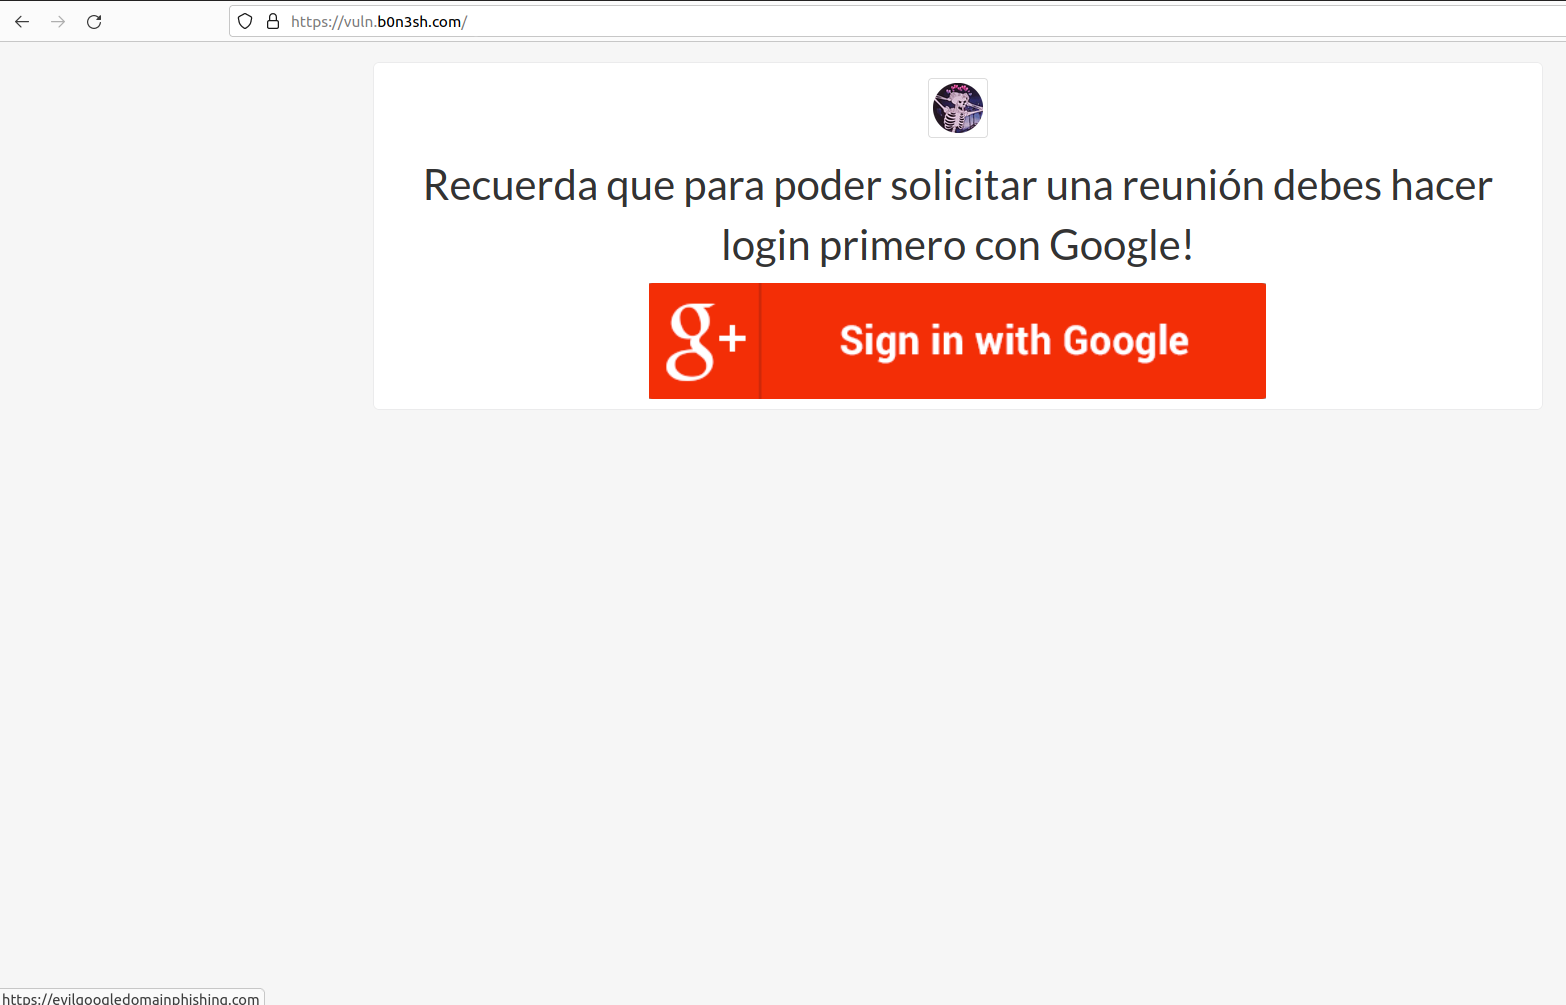
Voilà un exemple simple de phishing par détournement de sous-domaine.
D’autres attaques
Comme indiqué, les fonctions du fournisseur déterminent les possibilités. Certains permettent d’utiliser un VPS et de gérer les enregistrements DNS du sous-domaine sans contrôler le domaine parent. Cela peut inclure l’ajout d’enregistrements TXT et MX et l’envoi d’e-mails depuis le sous-domaine compromis, en bénéficiant éventuellement de sa réputation auprès des filtres antispam comme celui de Gmail.
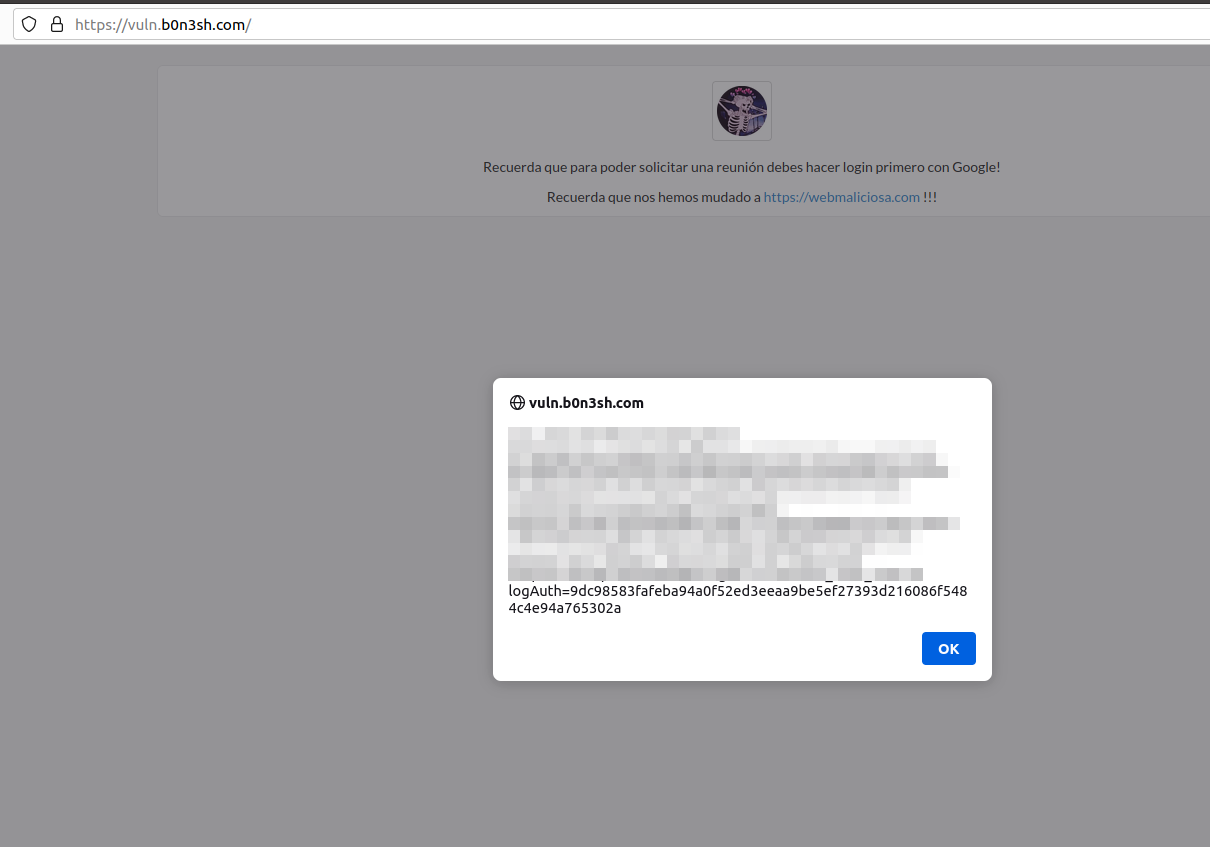
Les cookies dont la portée couvre le domaine parent peuvent également être envoyés au sous-domaine compromis. L’attribut Secure ne l’empêche pas lorsque le fournisseur fournit automatiquement TLS et que le sous-domaine est accessible en HTTPS.
Une autre possibilité apparaît lorsqu’une application du domaine parent fait confiance à ses sous-domaines dans sa configuration CORS. Un sous-domaine compromis peut alors effectuer des requêtes autorisées par l’application parce qu’il figure dans cette liste de confiance.
Dans d’autres cas, comme celui présenté ici, nous ne pouvons pas lancer un VPS ou notre propre backend. Nous disposons seulement d’une interface limitée pour créer du HTML ou un frontend à l’aide des outils du fournisseur. Il faut alors faire preuve d’imagination.
Faire avec les moyens disponibles
Avec un fournisseur restrictif, il faut utiliser les fonctions disponibles. Comme nous l’avons vu, on pourrait inciter les visiteurs à suivre un lien vers un site de phishing.
Si le service autorise JavaScript et que les cookies concernés n’ont pas l’attribut HttpOnly, les scripts du sous-domaine compromis peuvent aussi lire les cookies dont la portée couvre le domaine parent.
Au final, le risque dépend des vérifications du fournisseur et de la présence d’un enregistrement DNS abandonné par le client.
Prévention
Gardez les enregistrements DNS à jour pour éviter ce problème.
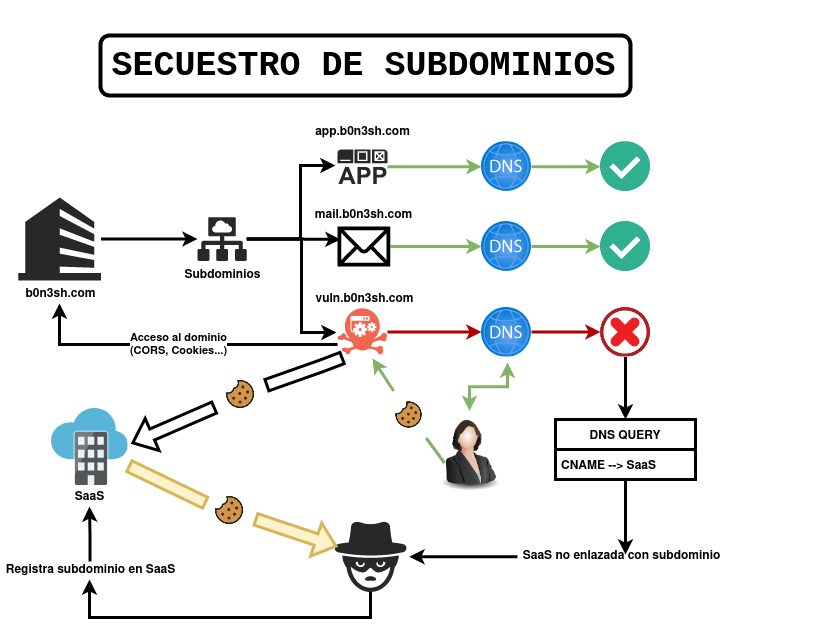
Voici un schéma résumant le processus.