s4ur0nのクリスマスチャレンジ
クリスマスのミニCTFを解く:Kermit転送を復元し、隠されたファイルを見つける。
チャレンジ開始
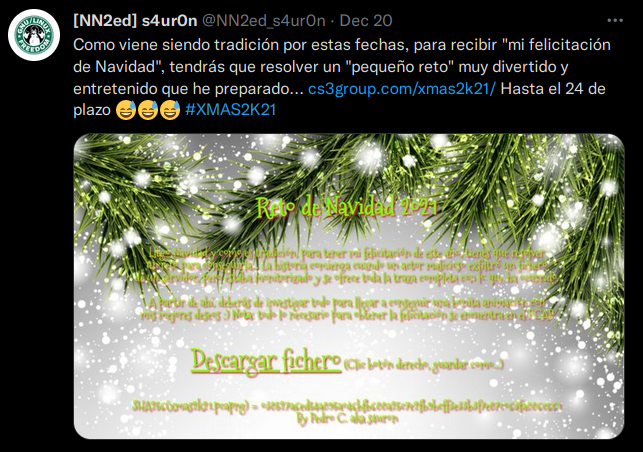
最初に渡されるのは、攻撃者がサーバーからファイルを持ち出したときのネットワーク通信を記録した.pcapです。
Wiresharkで開くと、次のようになっています。
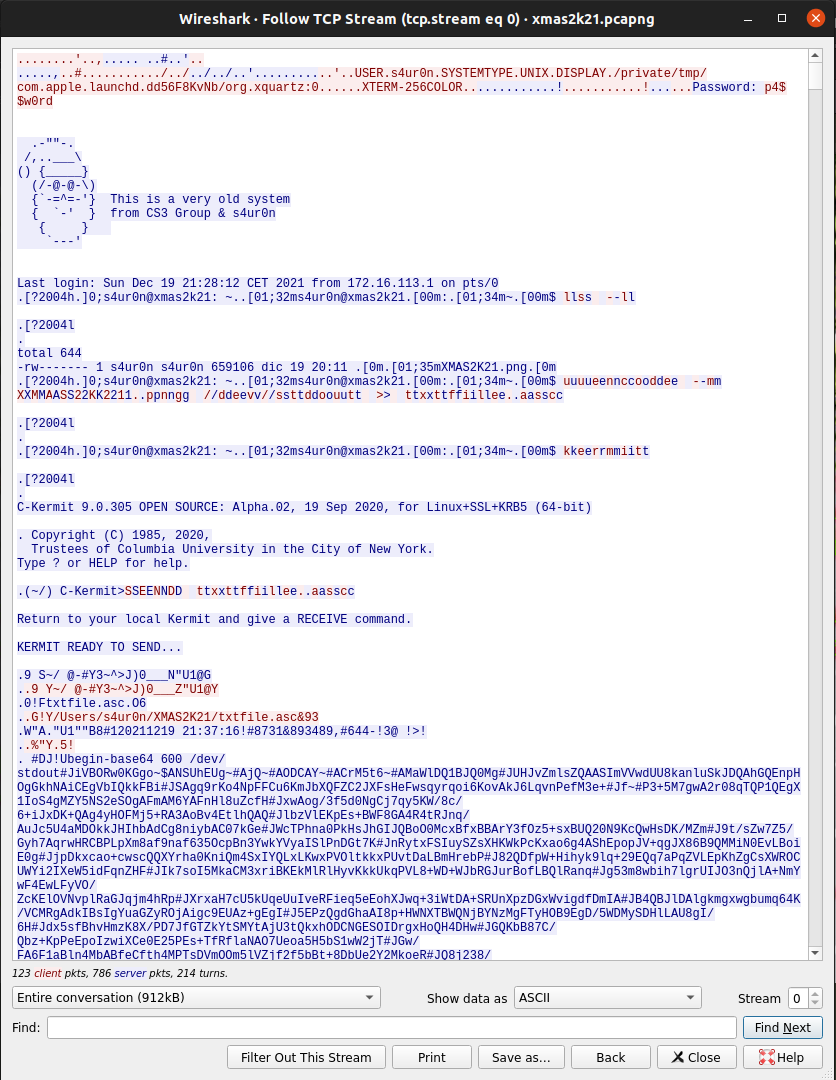
ファイルの転送にはKermitが使われています。1980年代の通信ソフトウェアで、端末間のファイル転送に対応しています。
ファイルを復元するには、このプロトコルが加えた変換を元に戻す必要があります。
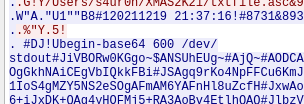
また、ファイルはBase64でエンコードされています。これは後で役立ちます。
ドキュメントを読む時間
壁に頭をぶつける前に、まずプロトコルを理解しましょう。私のように遠回りしないでください。Kermit Protocol Manualに詳しく説明されています。
要するに、Kermitは送信するバイトをASCII互換の表現に変換し、異なるシステム間でも誤って解釈されずに通信できるようにします。
ファイルの復元で重要なのは、次の点です。
- データ送信前のネゴシエーション。
- 各パケットの構造。
- 繰り返し回数を示すプレフィックス。
- ウィンドウサイズ。
ネゴシエーションを解析する
Kermitのパケットは次の構造になっています。
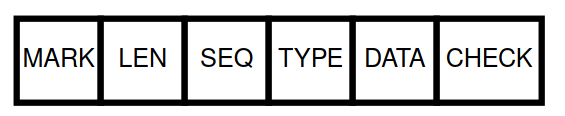
- MARK: パケットの開始を示します。通常はSOH(
0x01)です。 - LEN: パケット長です。符号化された値から32を引くと元の数になります。32を加えるのはASCII互換にするためです。
- SEQ: 確認応答で使うシーケンス番号です。ここでも32を引きます。
- TYPE: データ、ACK、NAK、初期化、ファイル終端などのパケット種別です。
- DATA: 欲しいデータが入っています。
- CHECK: 誤り検出用の値です。
TYPEがSend Initiateを表すSのパケットを探します。
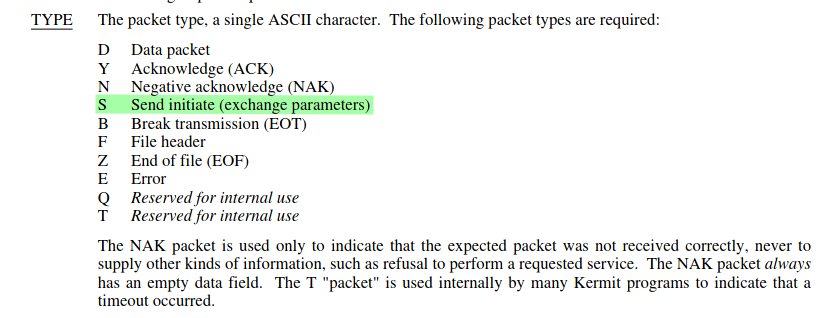
構造が分かったので、WiresharkでSend Initiateパケットを見つけられます。

パケットの開始が赤、LENが黄、SEQが青、TYPEが緑です。TYPEの値は0x53で、ASCIIではSに当たり、右側にも表示されています。ネゴシエーション部分は紫、パケット終端の0d 00は茶色です。
確認したいネゴシエーションのフィールドは次のとおりです。
CHKTREPTQCTLCAPAS
詳細はドキュメントにありますが、簡単に説明します。
CHKT
誤り検出の方式を選びます。今回はタイプ3で、CRC-CCITTを3バイトで表します。ファイルを取り出すとき、このバイト数を考慮する必要があります。
REPT
同じ文字が続く場合、KermitはAAAAを~$Aのように表せます。チルダは、次の文字が繰り返し回数を示すことを意味します。この回数もASCII互換です。$のASCII値は36なので、32を引くとAを4回繰り返すことが分かります。
QCTL
制御文字のエスケープに使うプレフィックスです。たとえばCtrl+Jは#Jとして送信されます。
CAPAS
交渉された機能には拡張パケットとウィンドウ転送が含まれています。拡張パケットはヘッダー構造を変え、ウィンドウ転送ではパケットごとの確認応答を待たずに複数のパケットを送れます。抽出時には拡張ヘッダーを考慮しなければなりません。
少し進みました。これらの設定を反映すると、パケット構造は次のようになります。
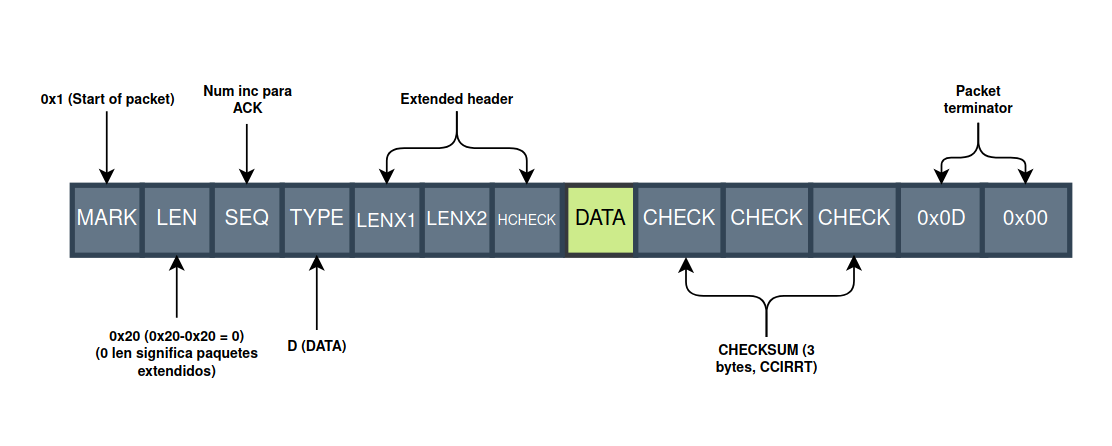
必要なのはデータパケットだけです。このキャプチャの各境界で、0x0d 0x00の直前のチェック用3バイト、終端の2バイト、続くヘッダーの7バイトを削除します。合計は3 + 2 + 7 = 12バイトです。
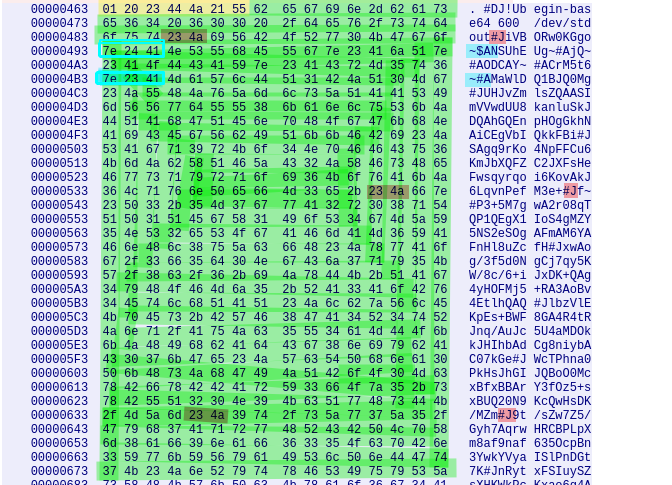
次に、データを示すTYPE Dのパケットを探し、内容を端末に持っていきます。黄色はKermitのヘッダー(MARK、LEN、SEQ、TYPE、LENX1、LENX2、HCHECK)、緑色はデータです。繰り返し回数を青、エスケープされた制御文字を赤で示しました。ここでは後者が改行を表します。
端末で16進表現だけを取り出します。整理を自動化する小さなプログラムを書きました。ソースはGitHubにあります。処理内容は次のとおりです。
- 拡張形式、チェックサム、終端を考慮してヘッダーを削除します。パケット境界では
0xXX 0xXX 0xXX 0d 00 01 0xXX 0xXX 0xXX 0xXX 0xXX 0xXXというパターンに相当します。 - 16進バイトをASCIIに変換します。
#Jを\nに置き換え、繰り返し指定を展開します。
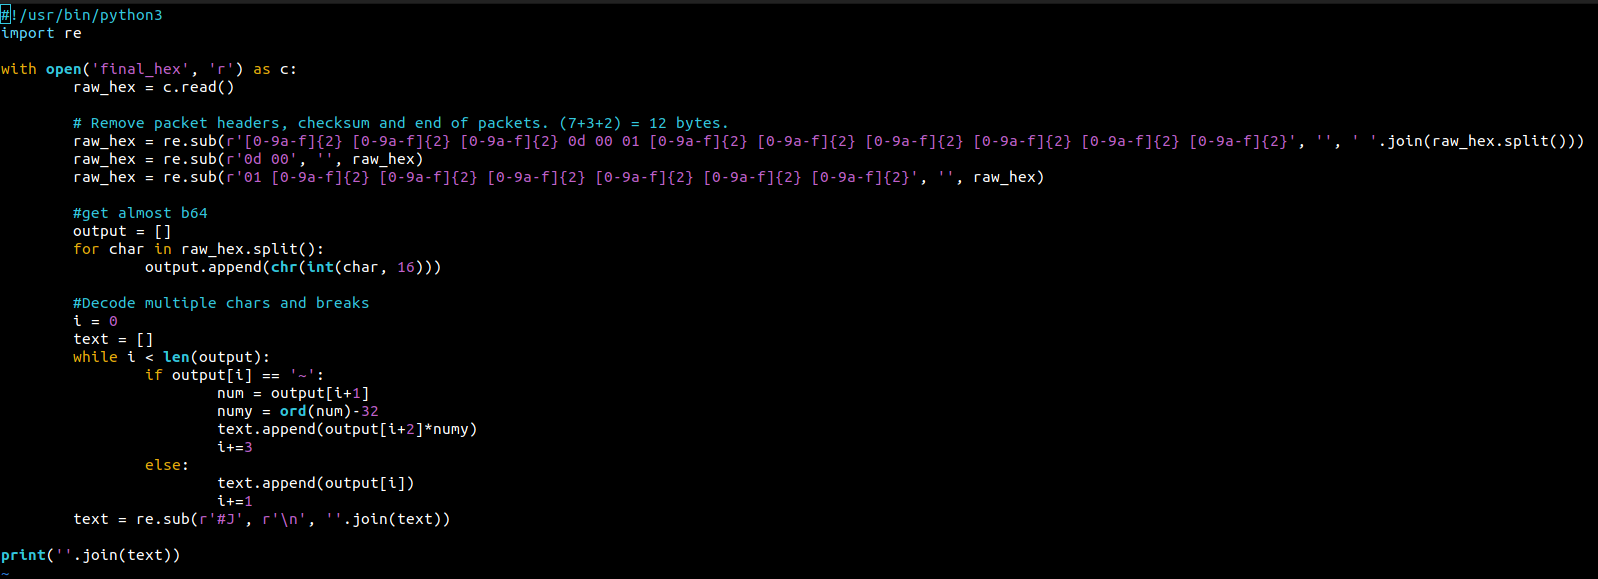
これでBase64の画像が得られました。uudecodeで取り出します。
binwalkで画像から.oggファイルを抽出します。再生すると、こちらを笑っています。
スペクトログラムや最下位ビットを調べた後、もう一度binwalkを試します。7zアーカイブが検出されますが、本当にそうなのでしょうか?
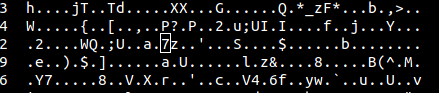
いろいろ調べた結果、これはバイナリ・ポリグロット、つまり複数の形式として有効なファイルだと分かりました。7zアーカイブとして展開できます。
.cpioアーカイブを開くと、テキストと暗号化されたHTMLの2ファイルが見つかります。
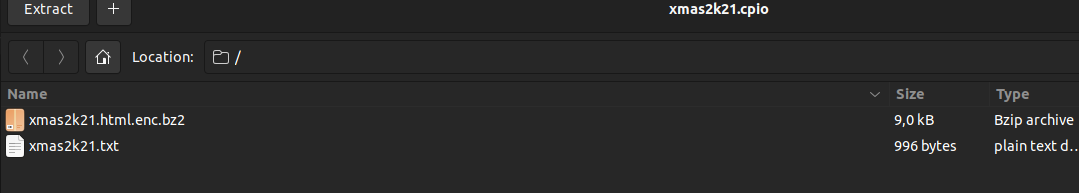

テキストにはクリスマスキャロルが書かれていて、その中にパスワードがあるかもしれないと示されています。
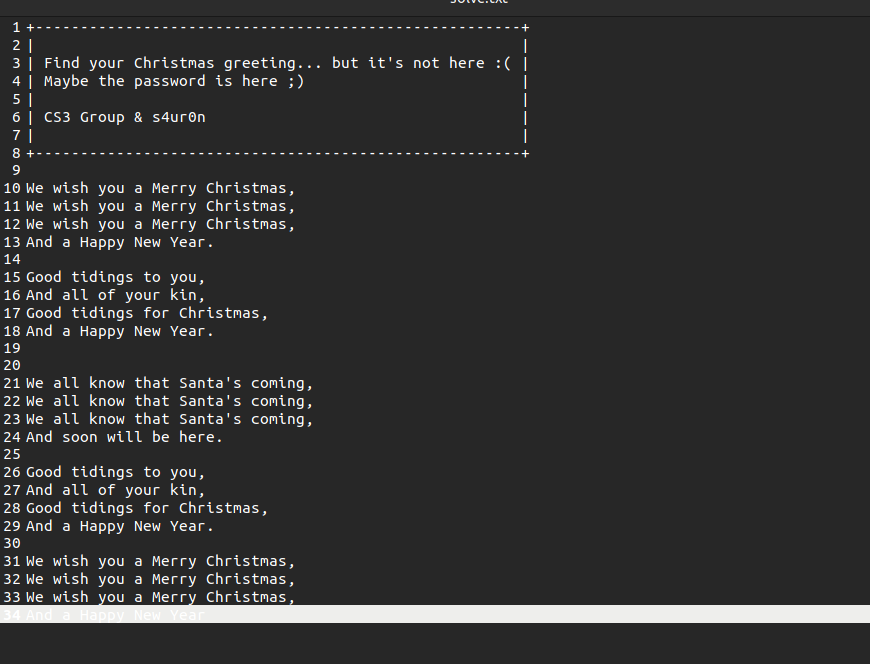
テキストのキーワードを試していくと、パスワードが見つかります。Christmasです。

HTMLファイルを開くと……。
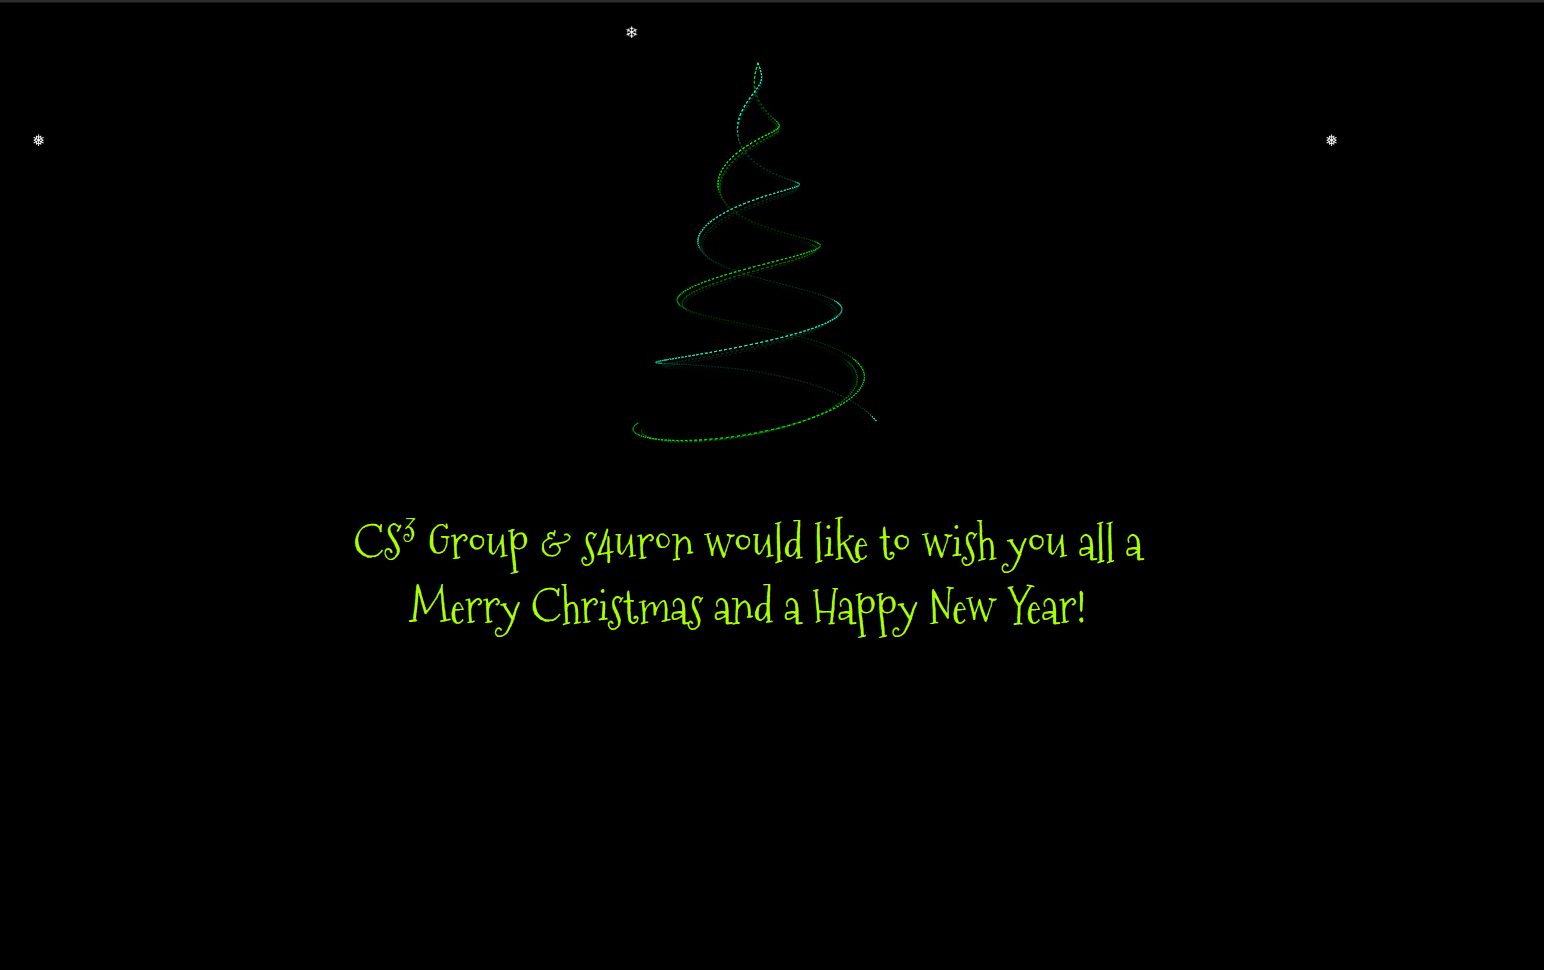
皆さん、楽しい休暇を! そしてチャレンジを作ってくれた@s4ur0nに感謝します!