サブドメインの乗っ取りとCookie
放置されたDNSレコードがサブドメインの乗っ取り、フィッシング、Cookieの漏えいにつながる仕組み。
多くの企業やブランド、個人は、SaaS(Software as a Service)を通じてサービスの一部を他社に委託しています。ビデオ会議、チケット管理、バックエンド、オンラインショップなど、自分たちでは開発する時間や知識が足りないサービスの作業を減らせます。
通常、利用者はアカウントを作成し、service.domain.comのCNAMEがSaaS事業者を指すようにDNSを変更します。
事業の一部を経験豊富な開発者に任せられる便利な方法ですが、いつも問題なく進むとは限りません。
何が問題なのか?
問題になるのは、移行、試用の中止、支払いの問題、更新忘れなどでSaaSの利用をやめたのに、service.domain.comのCNAMEを変更しない場合です。本来はレコードを削除するか、新しいサービスを指すよう更新する必要があります。これはdangling DNSと呼ばれ、こうした小さな見落としが深刻な結果を招くことがあります。
珍しく思えるかもしれませんが、この脆弱性は小規模な組織にも大企業にも影響してきました。Microsoft、Chevron、赤十字、UNESCO、3M、Arm、Warner Brothers、Honeywell、Toshiba、Xerox、NHS、Volvoなど、多くの組織が該当します。
なぜ簡単に乗っ取れるのか?
長い間、一部のSaaS事業者は、自社のサービスを指すサブドメインを登録する人が、本当にそのドメインの所有者なのか確認していませんでした。そのため、放置されたDNSレコードを見つけた人が、数回のクリックだけで企業のサブドメインに任意のコンテンツを公開できました。
幸い、一部の事業者は所有権の確認を導入しました。たとえば、第三者には追加できない特定のDNS TXTレコードを要求したり、一つのサブドメインを一つのアカウントに一度だけ登録できるようにしたりしています。
この記事の執筆時点でも、こうした保護のない事業者はありました。乗っ取りの流れと、そこから可能になる攻撃を見ていきましょう。
手順
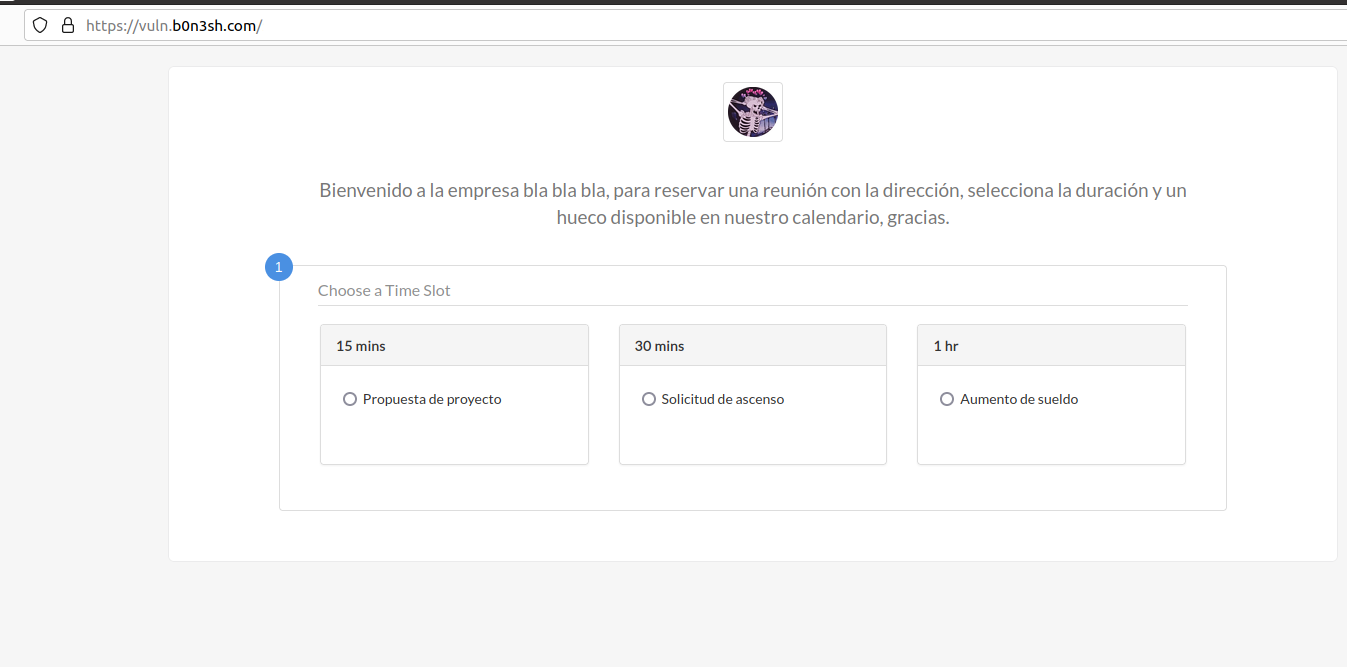
https://b0n3sh.comが、https://vuln.b0n3sh.comで外部の面談予約サービスを使っているとします。
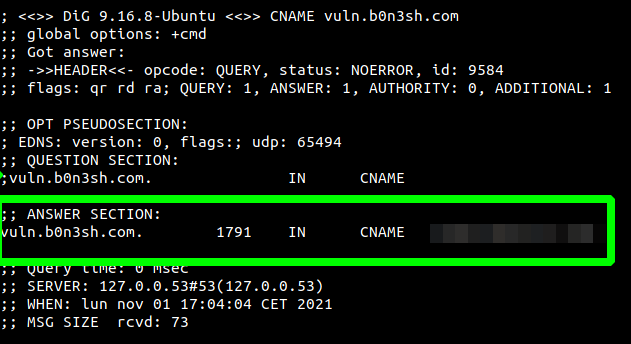
サブドメインのCNAMEはSaaS事業者を指しています。
ここで、企業がサービスを使うのをやめたのにCNAMEを削除しなかったとします。再現するため、DNSを変更せずに自分たちのSaaSアカウントを削除します。すると、サブドメインを開いたときに、サービスが正しく有効化されていないというエラーが表示されます。
放置されたレコードを見つけた攻撃者は、そのサブドメインが未登録になっていると分かります。事業者が所有権を確認しなければ、攻撃者が登録できてしまいます。
攻撃者は事業者にアカウントを作成し、カスタムドメインの設定で放置されたサブドメインを指定するだけです。実装は事業者によって異なりますが、結果としてサブドメインのコンテンツを制御できます。
その後は?
影響の範囲は事業者にも左右されます。操作できる範囲が狭いサービスもあれば、Aレコードを自分のVPSに向けられ、より自由に使えるものもあります。
今回は面談予約の画面に制限されています。それでも攻撃の余地はあります。訪問者はb0n3sh.comを知っていて、そのサブドメインも同じ組織のものだと信頼する可能性があるからです。
一例がフィッシングです。サービスが移転したと案内して別のサイトへ誘導し、そこで機密情報を求めることが考えられます。たとえばEvilginxを使う方法です。
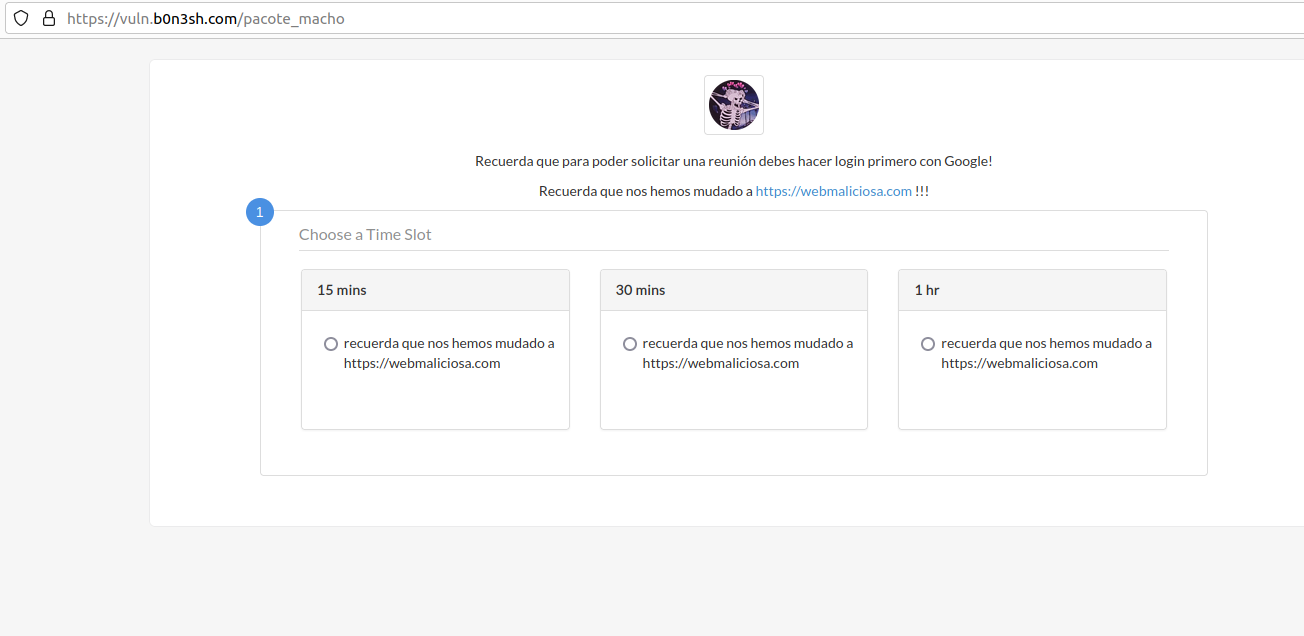
もう少し調べると、分かりにくい場所にHTMLを埋め込む機能がありました。驚いたことに、そのHTMLは正しく解析されていませんでした。工夫すれば予約画面を隠し、メッセージに集中させる、より直接的なランディングページを作れました。
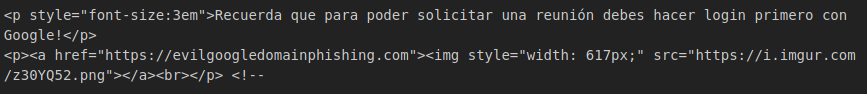
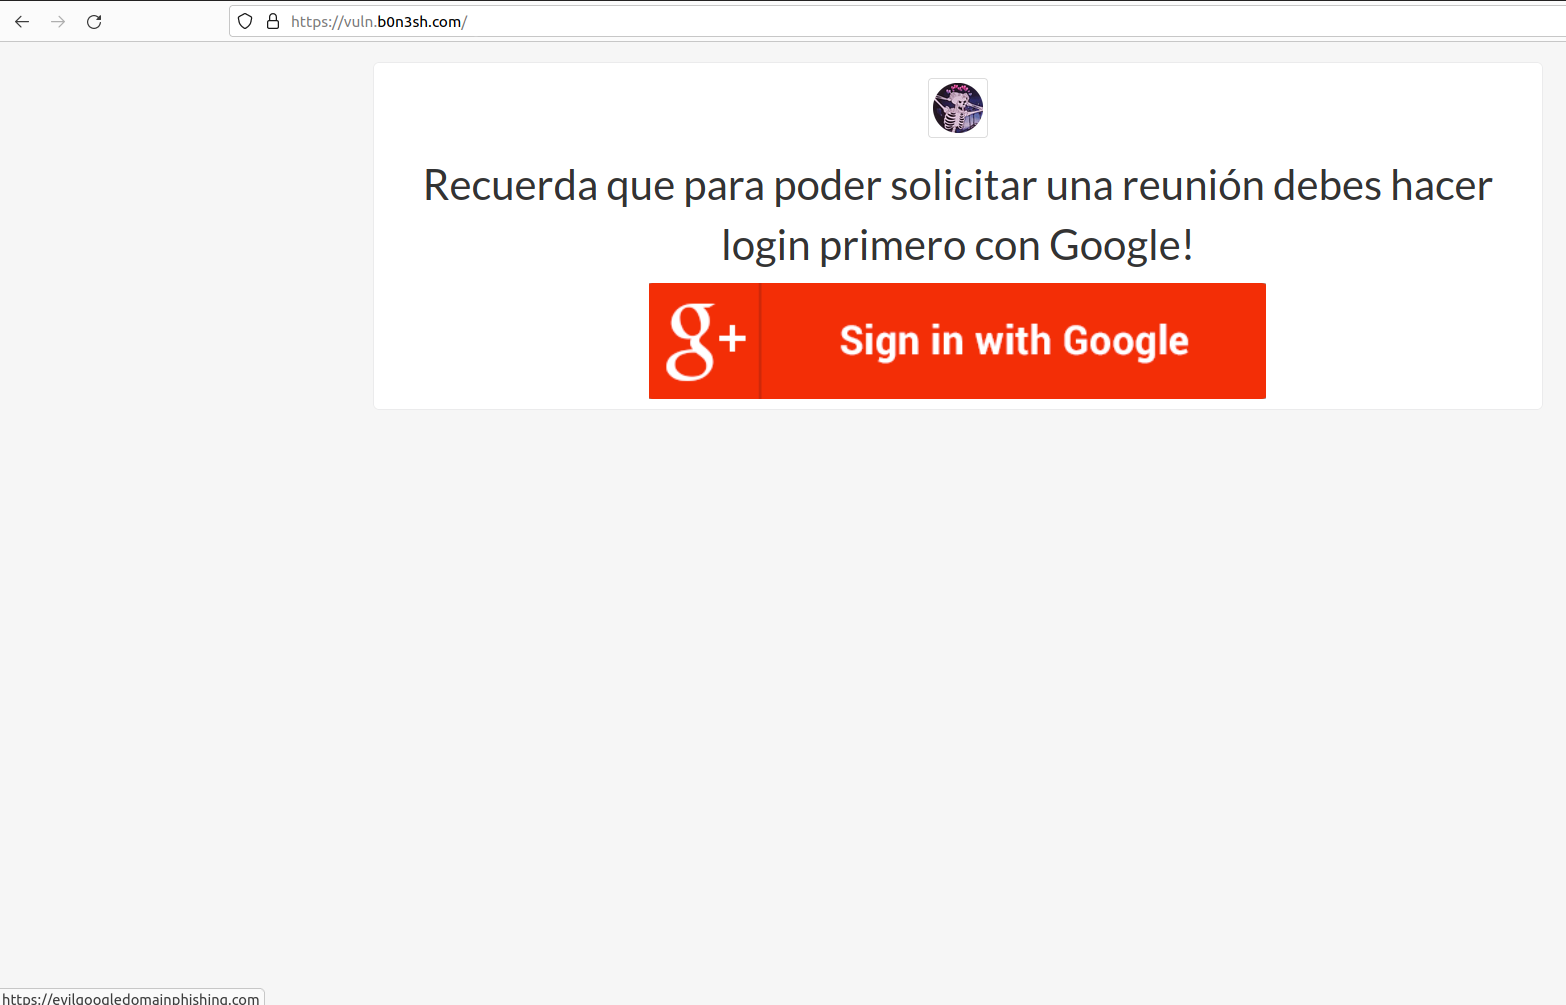
これがサブドメインの乗っ取りを利用したフィッシングの簡単な例です。
ほかの攻撃
前述のとおり、できることは事業者の機能によって変わります。親ドメインを管理せずにVPSを使い、サブドメインのDNSレコードを管理できるサービスもあります。TXTやMXレコードの追加、乗っ取ったサブドメインからのメール送信などが可能になり、Gmailなどの迷惑メールフィルターに対するそのサブドメインの評価を利用できる場合もあります。
親ドメインをスコープとするCookieも、乗っ取られたサブドメインに送信されることがあります。事業者が自動的にTLSを提供し、サブドメインにHTTPSでアクセスできるなら、Secure属性でも防げません。
親ドメイン上のアプリケーションが、CORS設定でサブドメインを信頼している場合も問題になります。乗っ取ったサブドメインが許可リストに含まれていれば、アプリケーションが許可するリクエストを送れる可能性があります。
一方、今回のサービスのように、VPSや独自のバックエンドを動かせない場合もあります。事業者のツールでHTMLやフロントエンドを作るための限られた画面しか使えません。その場合は工夫が必要です。
使える機能で工夫する
制限の多い事業者では、利用できる機能の範囲で考えます。上で示したように、訪問者をフィッシングサイトへのリンクに誘導することが考えられます。
サービスがJavaScriptを許可し、対象のCookieにHttpOnly属性がなければ、乗っ取ったサブドメイン上のスクリプトから、親ドメインをスコープとするCookieを読み取れることもあります。
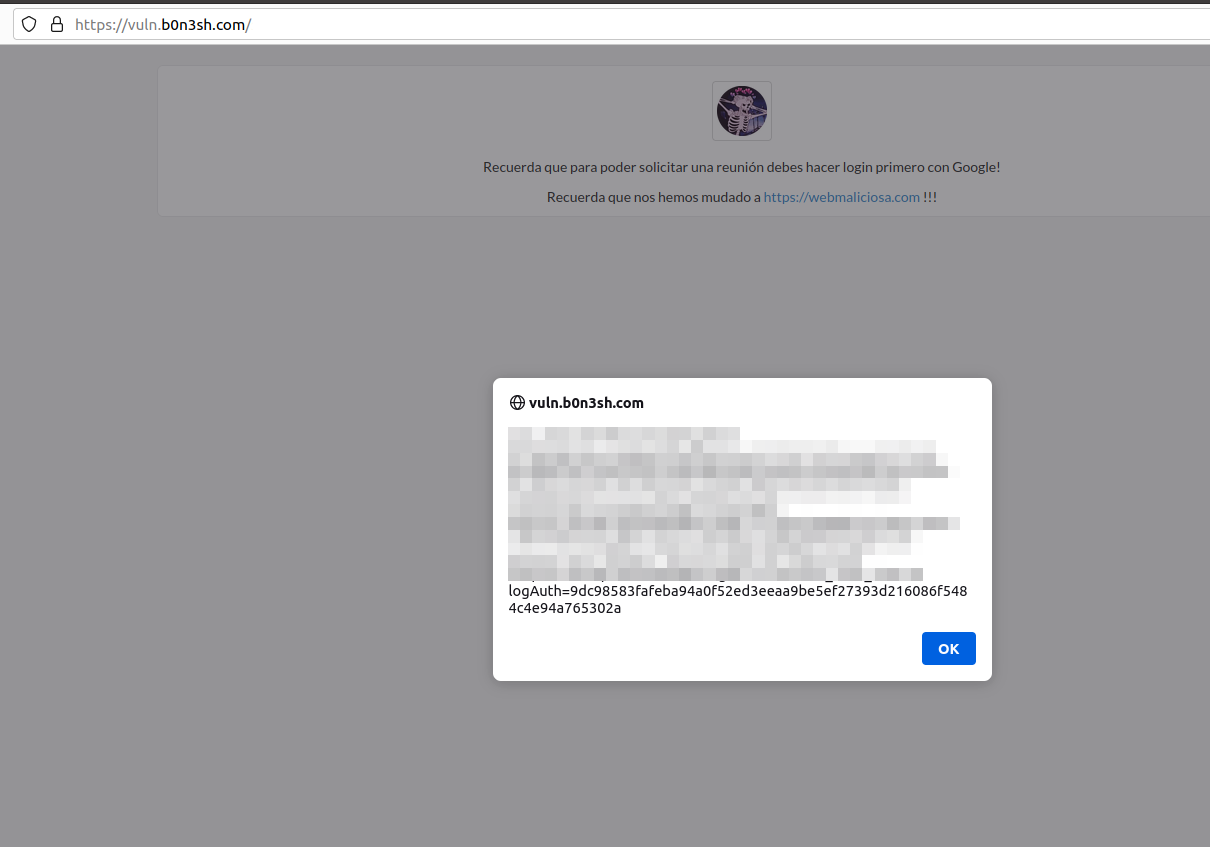
結局のところ、危険性は事業者による確認と、利用者がDNSレコードを放置しているかどうかに左右されます。
対策
DNSレコードを常に最新の状態に保てば、この問題を避けられます。
最後に、流れをまとめた図を載せておきます。