Рождественский челлендж s4ur0n
Решение рождественского мини-CTF: восстановление передачи Kermit и поиск скрытых файлов.
Начало задания
Начинаем с файла .pcap, содержащего сетевой след злоумышленника, который похитил файл с сервера.
Открываем его в Wireshark и видим следующее:
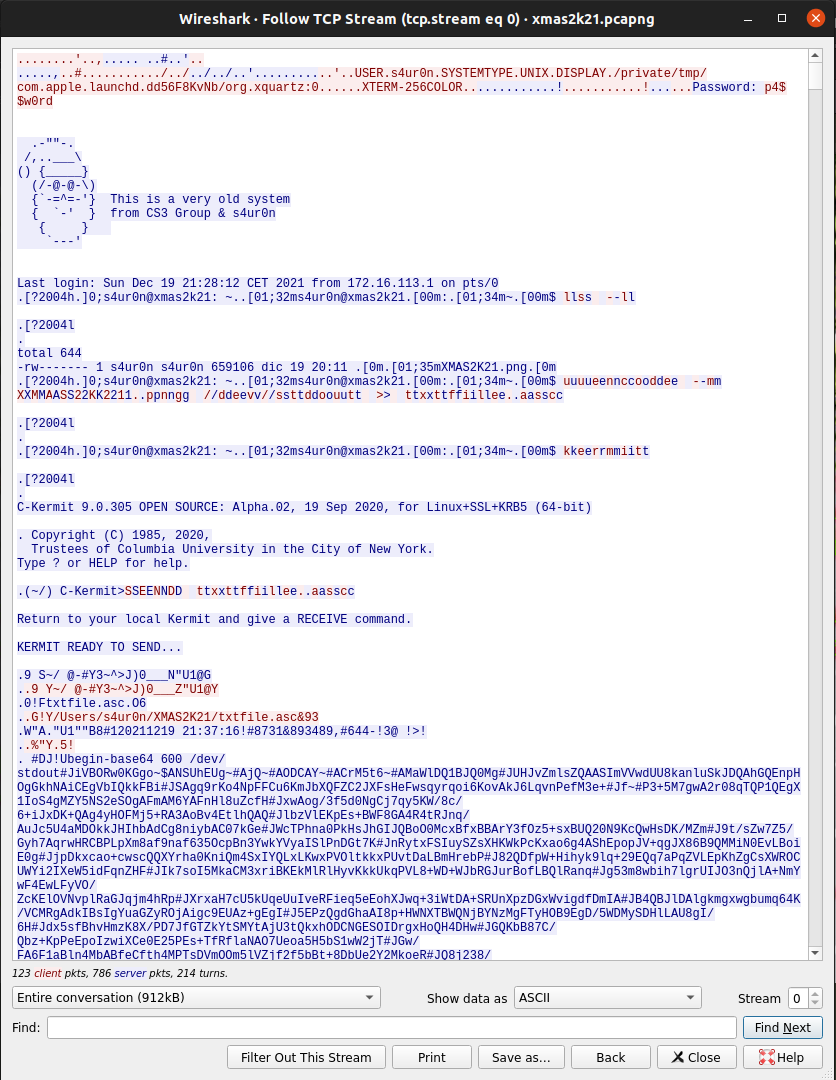
Файл передавался с помощью Kermit — коммуникационного ПО 1980-х годов, позволяющего передавать файлы между терминалами.
Нужно обратить преобразования протокола, чтобы восстановить файл.
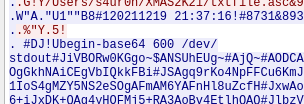
Кроме того, файл закодирован в Base64, что пригодится нам позже.
Пора читать документацию
Прежде чем биться головой о стену — не повторяйте мой пример — нужно разобраться в протоколе. В Kermit Protocol Manual он подробно описан.
Вкратце, Kermit преобразует передаваемые байты в представление, совместимое с ASCII, чтобы разные системы не интерпретировали их неправильно.
Для восстановления файла нужно понять:
- Согласование параметров перед передачей данных.
- Структуру каждого пакета.
- Кодирование повторений с помощью префикса.
- Размер окна.
Анализ согласования
Пакеты Kermit имеют следующую структуру:
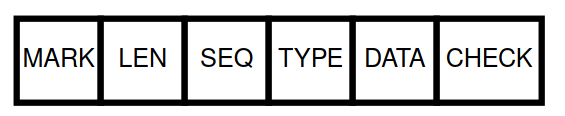
- MARK: начало пакета, обычно SOH (
0x01). - LEN: длина пакета. Чтобы получить число из закодированного значения, нужно вычесть 32; прибавление 32 делает его совместимым с ASCII.
- SEQ: порядковый номер, используемый для подтверждений. Здесь тоже нужно вычесть 32.
- TYPE: тип пакета: данные, ACK, NAK, инициализация, конец файла и так далее.
- DATA: интересующие нас данные.
- CHECK: контроль ошибок.
Нужен пакет, у которого TYPE равен S, то есть Send Initiate.
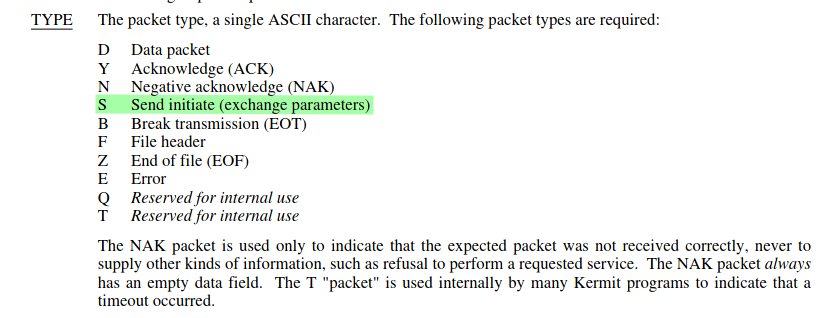
Зная структуру пакетов, находим Send Initiate в Wireshark.

Начало пакета выделено красным, LEN — жёлтым, SEQ — синим, а TYPE — зелёным. Его значение 0x53 соответствует символу ASCII S, который виден справа. Согласование выделено фиолетовым, а завершение пакета 0d 00 — коричневым.
Нас интересуют следующие поля согласования:
CHKTREPTQCTLCAPAS
В документации всё описано подробно, но вот краткое объяснение.
CHKT
Выбирает способ контроля ошибок. В нашем случае согласован тип 3: CRC-CCITT, закодированный тремя байтами. Эти байты нужно учитывать при извлечении файла.
REPT
Повторяющиеся символы Kermit может кодировать: вместо AAAA передать ~$A. Тильда означает, что следующий символ задаёт число повторений. Это число тоже представлено в ASCII-совместимом виде: код $ равен 36; вычитая 32, получаем четыре повторения A.
QCTL
Задаёт префикс экранирования управляющих символов. Например, для Ctrl+J Kermit передаёт #J.
CAPAS
Согласованные возможности включают расширенные пакеты и оконную передачу. Расширенные пакеты меняют структуру заголовка, а окно позволяет отправлять несколько пакетов, не дожидаясь подтверждения каждого. При извлечении нужно учитывать расширенный заголовок.
Мы продвинулись дальше. С учётом согласованных параметров структура пакета выглядит так:
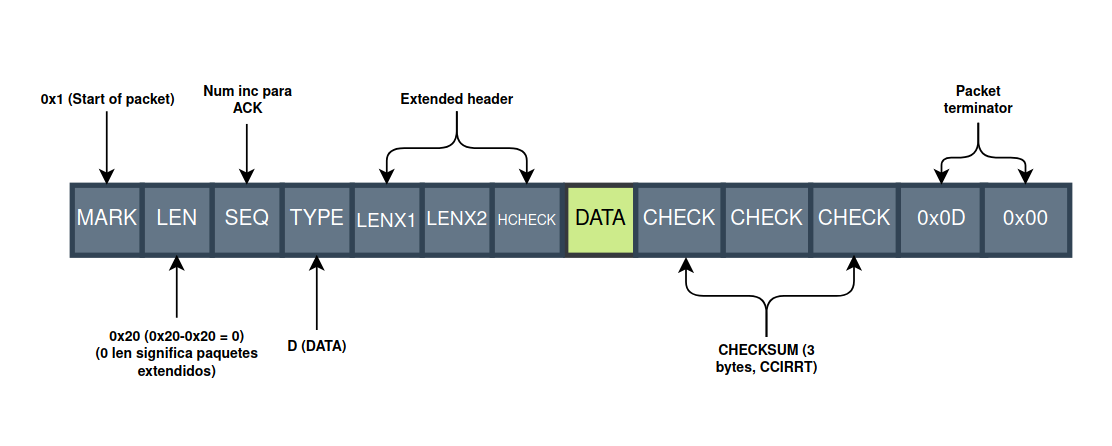
Нужны только пакеты данных. На каждой границе в этой записи удаляем три проверочных байта перед 0x0d 0x00, два байта завершения и следующие семь байтов заголовка: 3 + 2 + 7 = 12 байтов.
Затем находим пакеты данных с TYPE D и переносим содержимое в терминал. Жёлтым выделен заголовок Kermit (MARK, LEN, SEQ, TYPE, LENX1, LENX2, HCHECK), зелёным — данные. Синим я отметил счётчики повторений, красным — экранированные управляющие символы, в данном случае переводы строки.
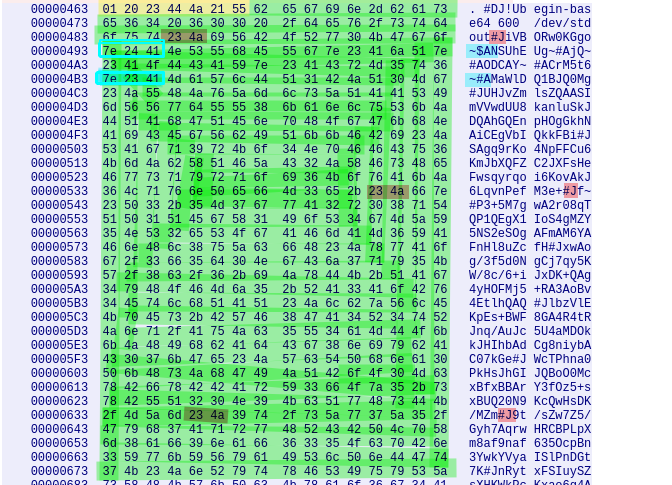
В терминале извлекаем шестнадцатеричное представление. Я написал небольшую программу для автоматической очистки; исходники находятся на GitHub. Она:
- Удаляет заголовки, учитывая расширенный формат, контрольные суммы и завершения. На границах пакетов это соответствует шаблону
0xXX 0xXX 0xXX 0d 00 01 0xXX 0xXX 0xXX 0xXX 0xXX 0xXX. - Преобразует шестнадцатеричные байты в ASCII.
- Заменяет
#Jна\nи разворачивает последовательности повторений.
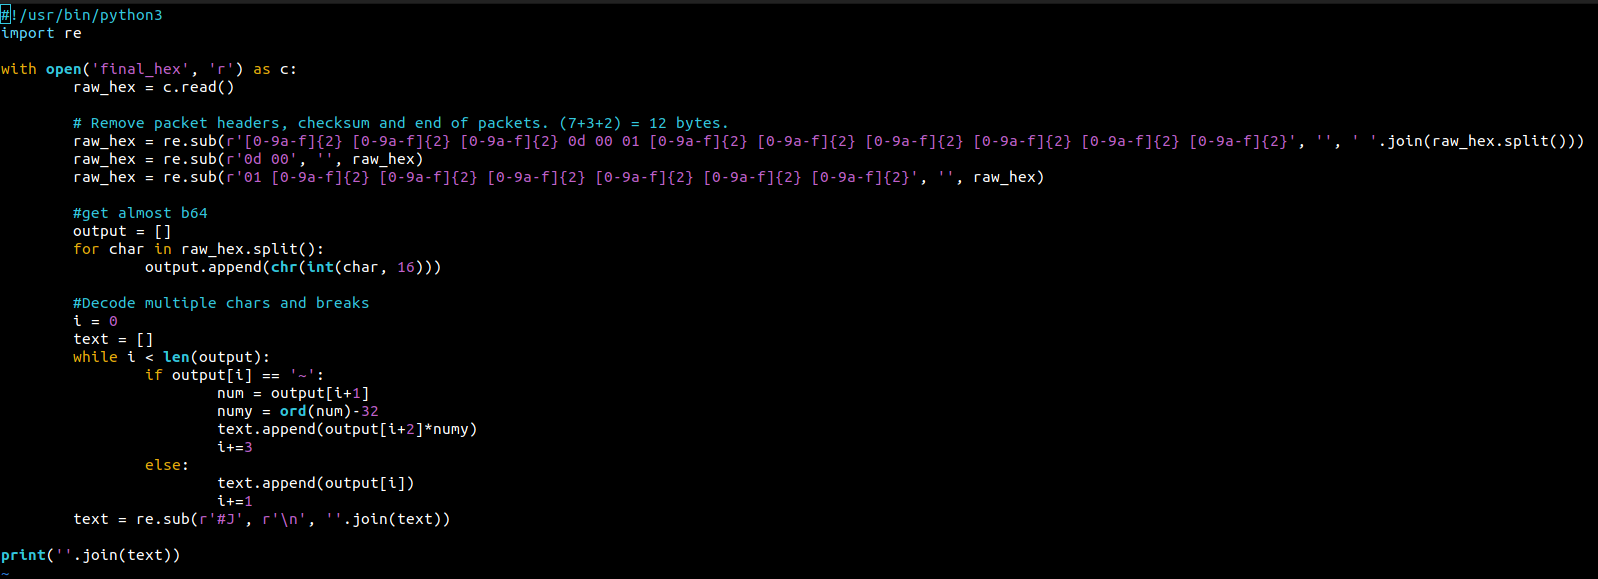
Получаем изображение в Base64. Извлекаем его с помощью uudecode.
С помощью binwalk извлекаем из изображения файл .ogg. При воспроизведении он смеётся над нами.
Проверив спектрограмму и младшие биты, снова запускаем binwalk. Он обнаруживает архив 7z — но действительно ли это он?
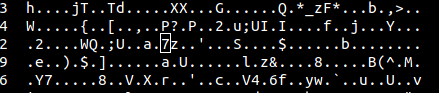
После изучения материалов выясняется, что это бинарный полиглот: файл, корректный сразу для нескольких форматов. Его можно распаковать как архив 7z.
В архиве .cpio находим два файла: текстовый и зашифрованный HTML.
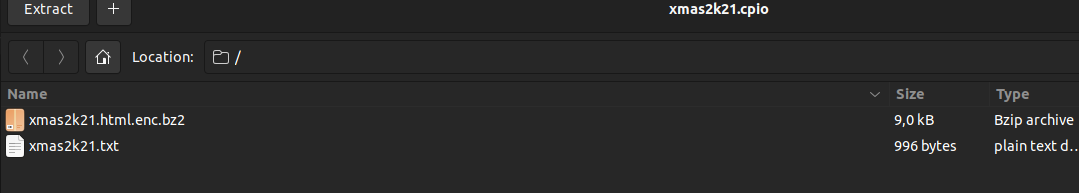

Текстовый файл содержит рождественскую песню и намёк, что пароль может быть в ней.
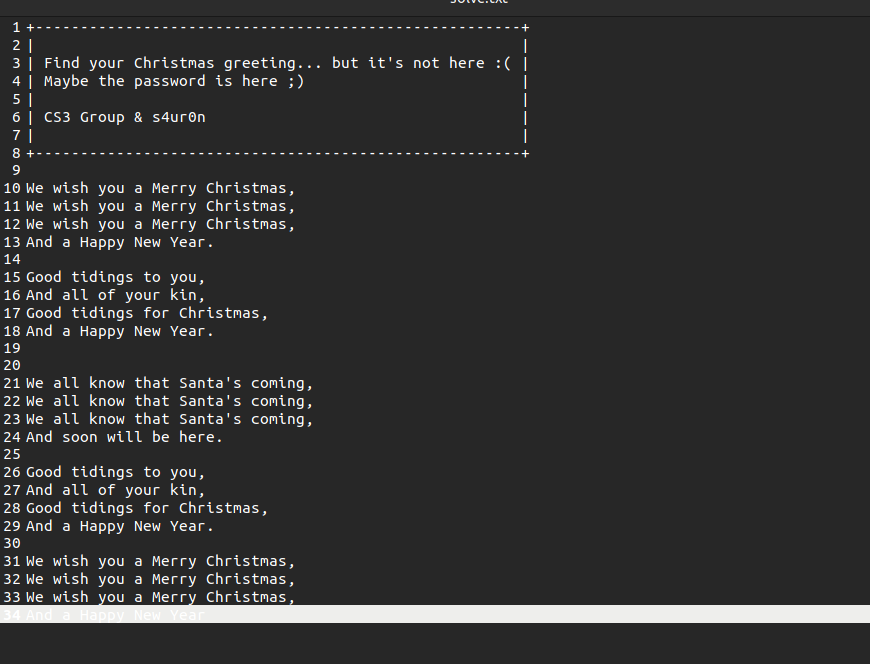
Перебираем ключевые слова из текста и находим пароль: Christmas.

Открываем HTML и…
Счастливых праздников всем! И большое спасибо @s4ur0n за задание!