Перехват поддоменов и cookies
Как забытые DNS-записи могут привести к перехвату поддоменов, фишингу и раскрытию cookies.
Многие компании, бренды и частные лица передают часть сервисов другим организациям через SaaS (Software as a Service — программное обеспечение как услуга). Это избавляет их от разработки сервисов, на которые может не хватать времени или знаний: видеоконференций, систем заявок, бэкендов, магазинов и так далее.
Обычно клиент создаёт учётную запись и меняет DNS так, чтобы CNAME для service.domain.com указывал на SaaS-провайдера.
Так удобно доверить часть бизнеса опытным разработчикам, но не всегда всё проходит гладко.
В чём проблема?
Проблема возникает, когда компания прекращает пользоваться SaaS-провайдером — из-за миграции, заброшенного тестирования, проблем с оплатой или забытого продления, — но оставляет CNAME для service.domain.com без изменений. Запись нужно удалить или направить на новый сервис. Такая ситуация называется dangling DNS: забытая DNS-запись, и эта небольшая оплошность может иметь серьёзные последствия.
Это может показаться редкостью, но уязвимость затронула и небольшие организации, и крупные компании, включая Microsoft, Chevron, Красный Крест, ЮНЕСКО, 3M, Arm, Warner Brothers, Honeywell, Toshiba, Xerox, NHS, Volvo и других.
Почему эти поддомены так легко перехватить?
Долгое время некоторые SaaS-провайдеры не проверяли, действительно ли человек, регистрирующий направленный на их сервис поддомен, владеет самим доменом. Поэтому тот, кто находил забытую DNS-запись, мог за несколько кликов разместить произвольный контент под поддоменом компании.
К счастью, некоторые провайдеры ввели проверку прав: например, требуют добавить определённую DNS-запись TXT, чего посторонний сделать не может, или разрешают привязать поддомен только к одной учётной записи один раз.
На момент написания статьи у других провайдеров такой защиты всё ещё не было. Рассмотрим перехват и атаки, которые он делает возможными.
Процедура
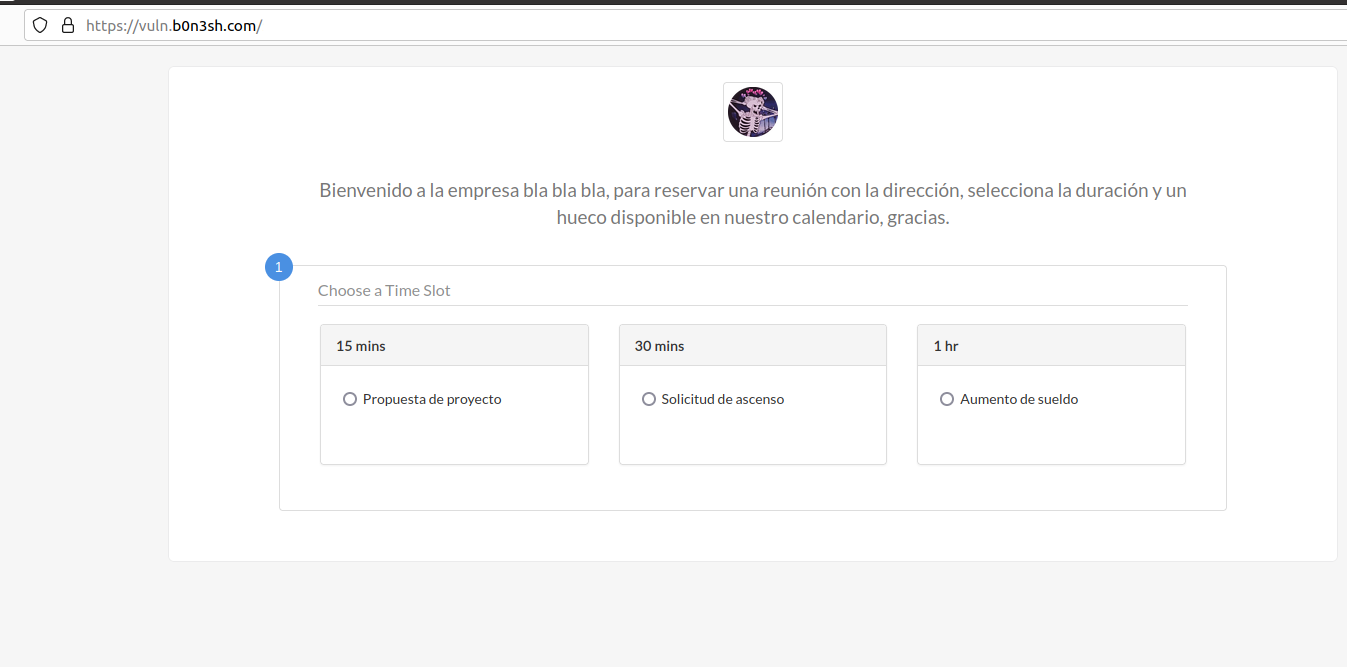
Предположим, что https://b0n3sh.com использует внешний сервис записи на встречи по адресу https://vuln.b0n3sh.com.
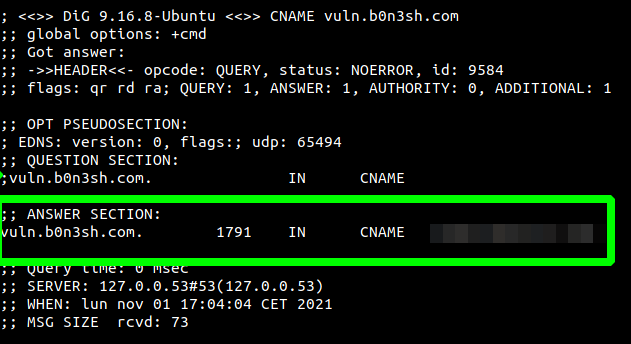
CNAME поддомена указывает на SaaS-провайдера.
Теперь предположим, что компания отказалась от сервиса, но не удалила CNAME. Чтобы воспроизвести ситуацию, удаляем нашу учётную запись SaaS, не меняя DNS. При посещении поддомена появляется ошибка: сервис активирован некорректно.
Злоумышленник, обнаруживший забытую запись, увидит, что поддомен больше не зарегистрирован. Если провайдер не проверяет права владения, его можно присвоить.
Для этого достаточно зарегистрироваться у провайдера, выбрать настройку собственного домена и указать заброшенный поддомен. Реализация зависит от сервиса, но результат один: контроль над содержимым поддомена.
Что дальше?
Последствия отчасти зависят от провайдера. Некоторые интерфейсы сильно ограничены, а другие позволяют направить запись A на собственный VPS, что даёт гораздо больше свободы.
Здесь мы ограничены интерфейсом записи на встречи. Но возможность атаки остаётся: посетители узнают b0n3sh.com и могут доверять его поддоменам как части той же организации.
Один из примеров — фишинг: объявить, что сервис переехал, и пригласить посетителей на другой сайт, где у них могут запросить конфиденциальные сведения, используя, например, Evilginx.
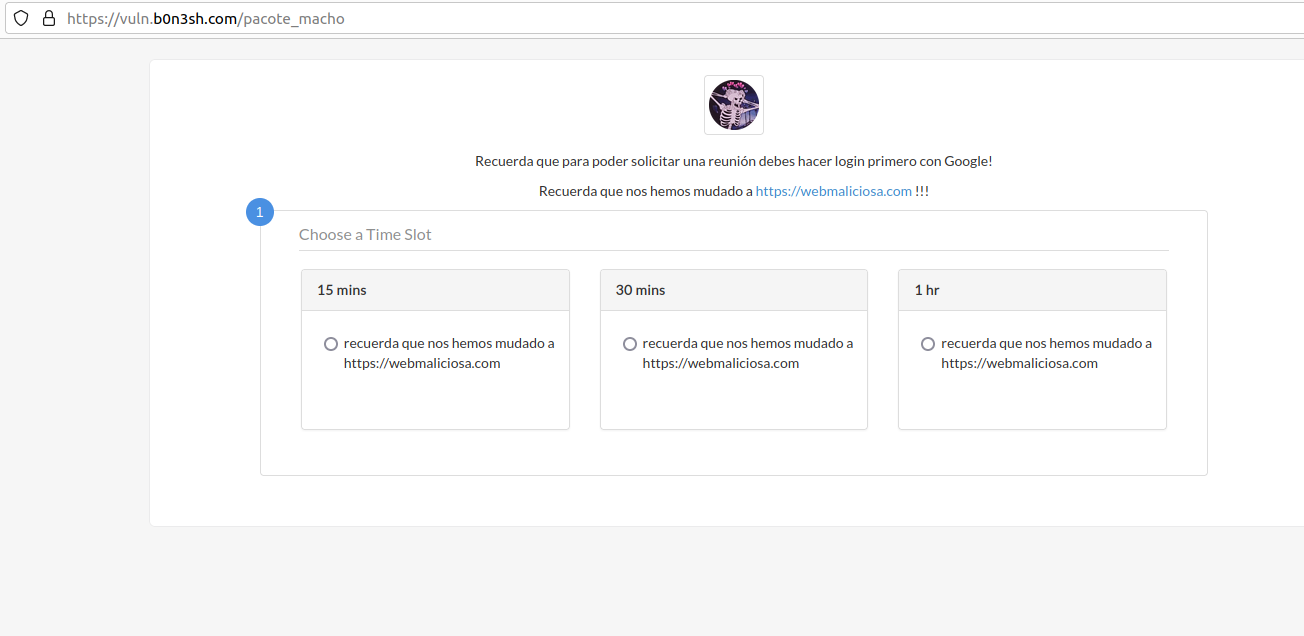
Поиcкав внимательнее, я нашёл довольно скрытую возможность вставлять HTML. К моему удивлению, он обрабатывался некорректно. Немного поэкспериментировав, можно было скрыть интерфейс встреч и сделать более прямую посадочную страницу, сосредоточенную на сообщении.
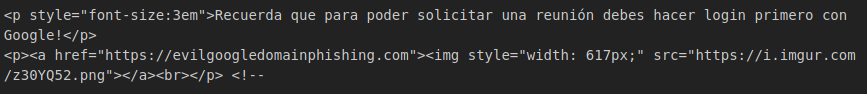
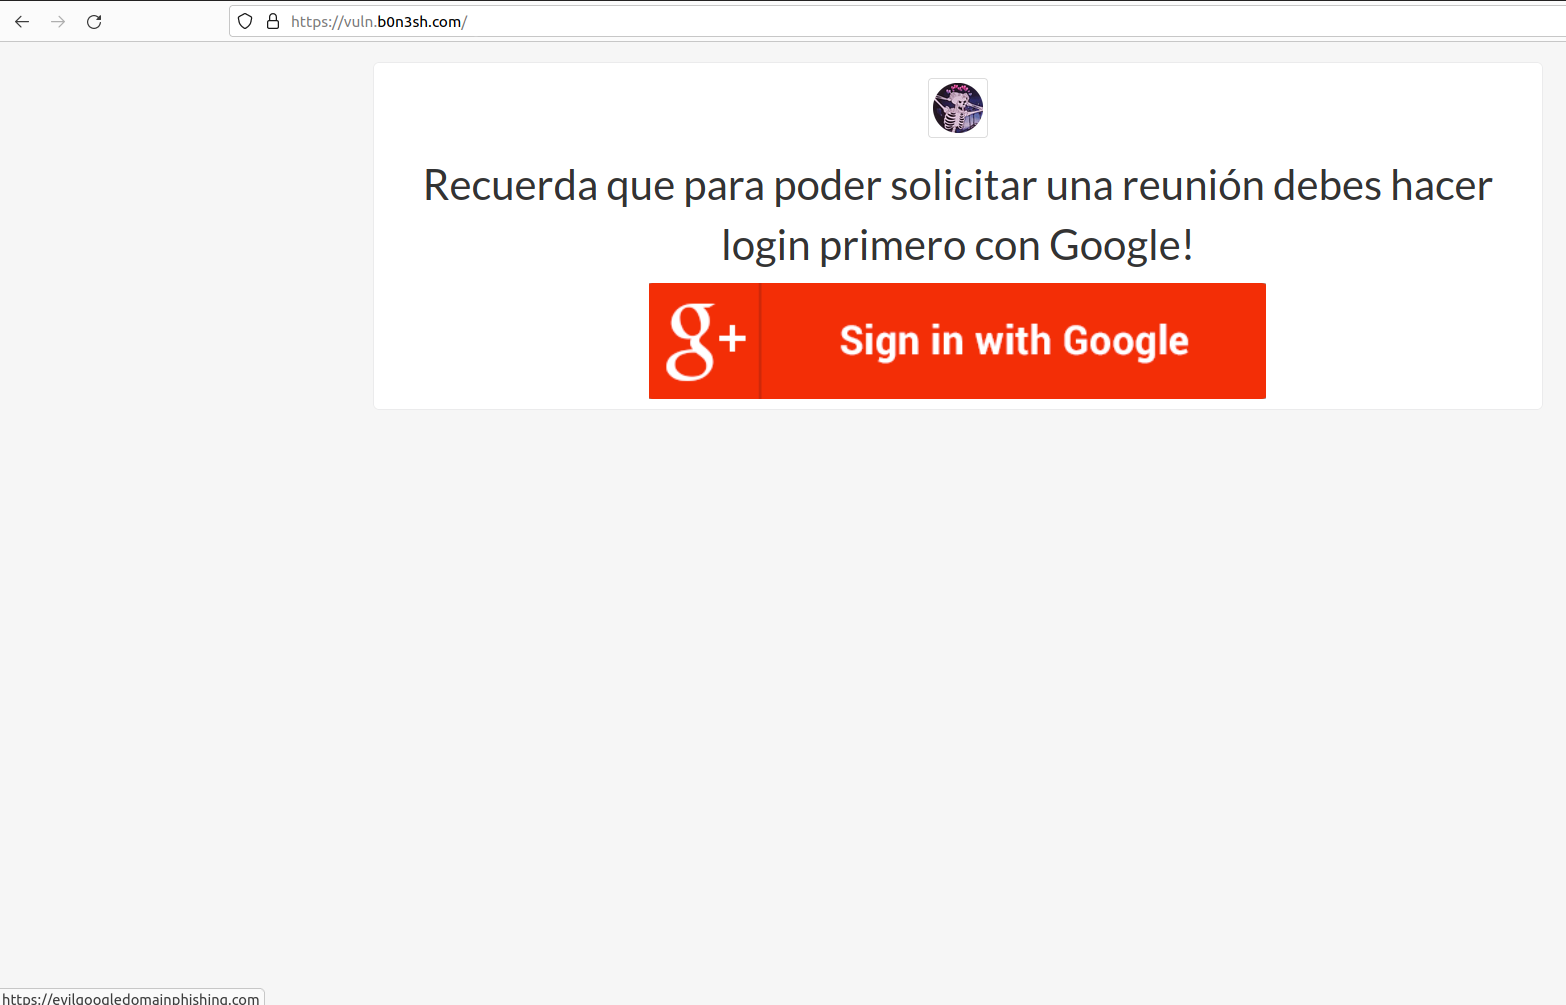
Это простой пример фишинга через перехваченный поддомен.
Другие атаки
Как уже говорилось, возможности зависят от функций провайдера. Некоторые позволяют использовать VPS и управлять DNS-записями поддомена без контроля над родительским доменом. Это может включать добавление TXT и MX, а также отправку почты с перехваченного поддомена с потенциальным использованием его репутации в спам-фильтрах, например Gmail.
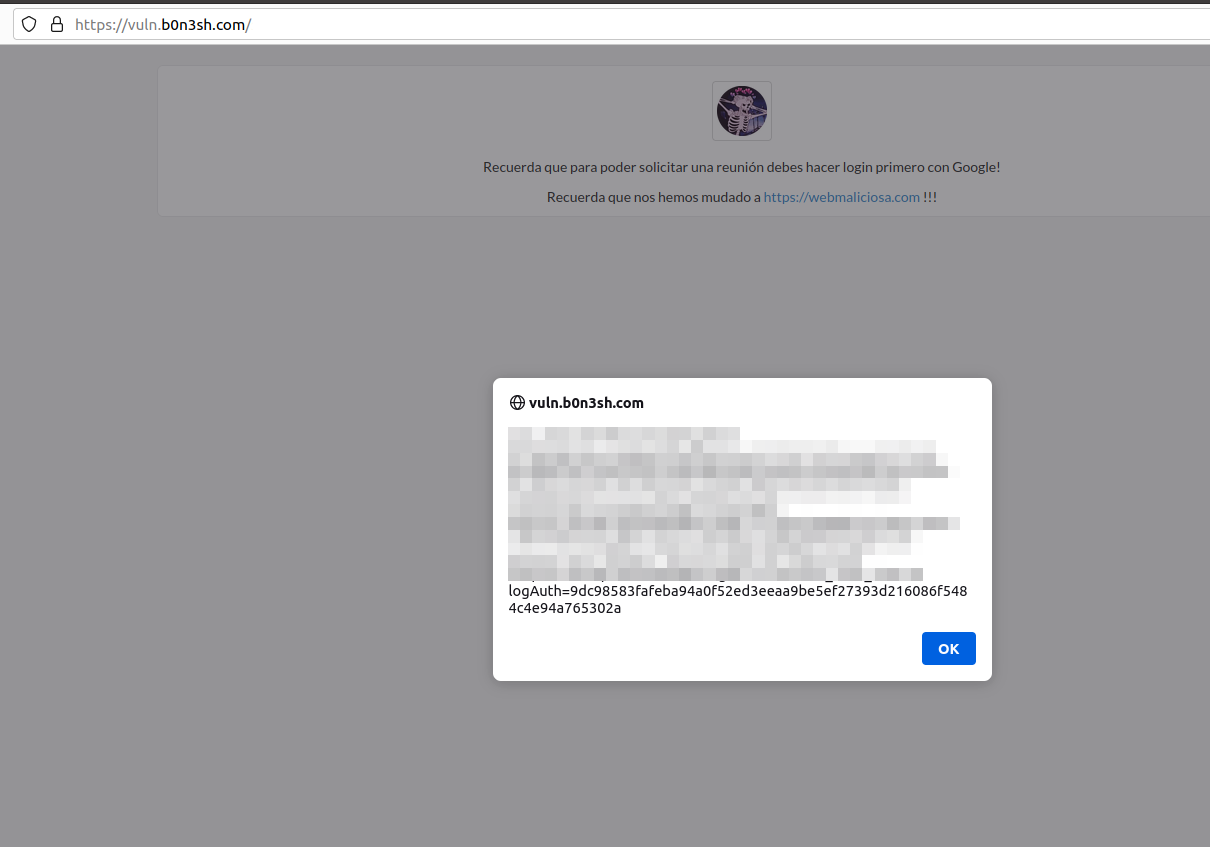
Cookies, область действия которых охватывает родительский домен, также могут передаваться перехваченному поддомену. Флаг Secure этому не мешает, если провайдер автоматически предоставляет TLS и поддомен обслуживается по HTTPS.
Ещё одна возможность возникает, когда приложение на родительском домене доверяет поддоменам в настройках CORS. Тогда перехваченный поддомен может выполнять запросы, разрешённые приложением, поскольку он входит в список доверенных источников.
В других случаях, как в нашем примере, нельзя запустить VPS или собственный бэкенд. Есть лишь ограниченный интерфейс для создания HTML или фронтенда средствами провайдера. Тогда приходится проявлять изобретательность.
Работаем с тем, что есть
Если провайдер накладывает ограничения, нужно использовать доступные функции. Как показано выше, можно побудить посетителя перейти по ссылке на фишинговый сайт.
Если сервис разрешает JavaScript, а нужные cookies не имеют флага HttpOnly, скрипты на перехваченном поддомене могут читать cookies, область действия которых охватывает родительский домен.
В итоге риск зависит от проверок провайдера и от того, оставил ли клиент забытую DNS-запись.
Защита
Поддерживайте DNS-записи в актуальном состоянии, чтобы избежать этой головной боли.
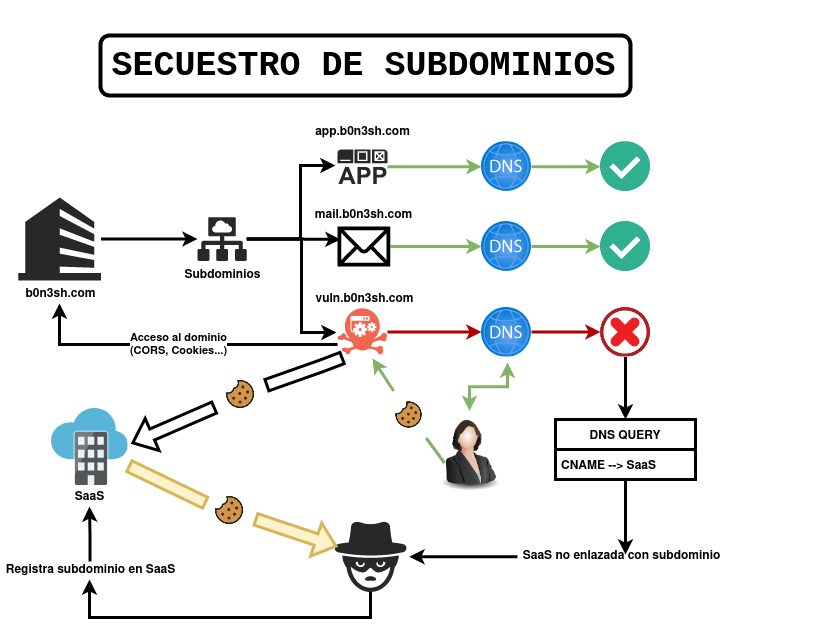
Ниже приведена схема всего процесса.