s4ur0n的圣诞挑战
圣诞迷你CTF解题记录:还原Kermit传输并发现隐藏文件。
挑战开始
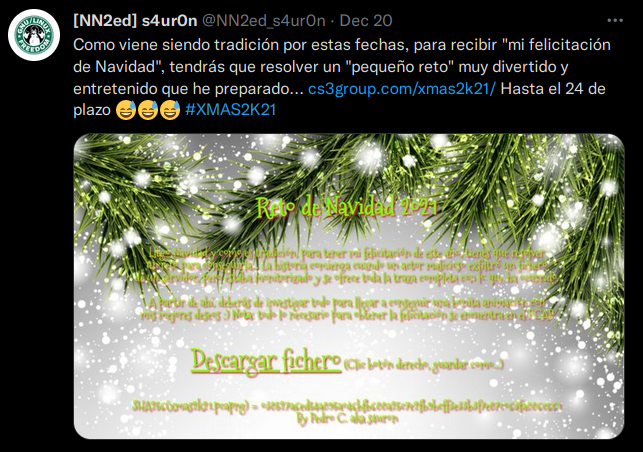
我们首先拿到一个.pcap文件,其中记录了恶意行为者从服务器窃取文件时的网络流量。
用Wireshark打开后,可以看到以下内容:
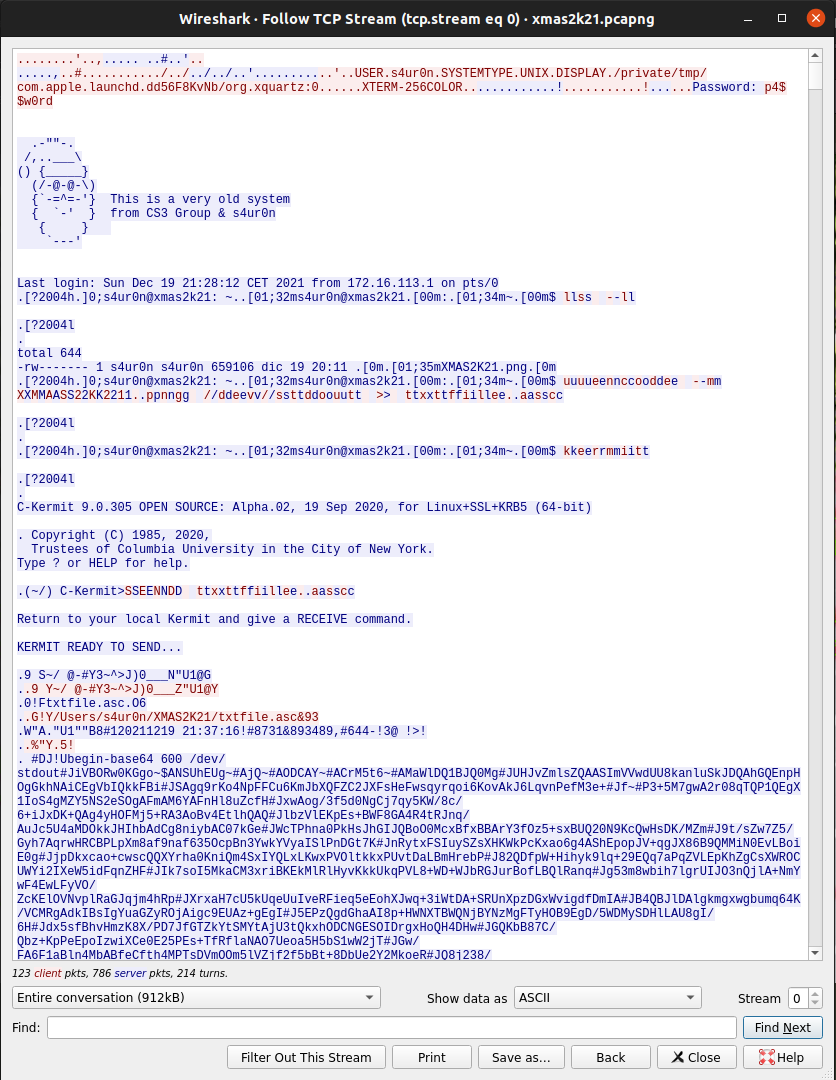
文件通过Kermit发送。这是一款诞生于20世纪80年代的通信软件,支持在终端之间传输文件。
我们需要逆转协议对数据所做的转换,才能还原文件。
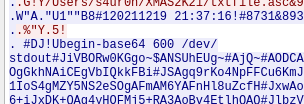
另外,文件经过Base64编码,这一点稍后会派上用场。
该读文档了
在撞墙之前,先弄清协议的工作方式,别学我走弯路。Kermit Protocol Manual对此有详细说明。
简单来说,Kermit将传输的字节转换为兼容ASCII的表示形式,让它们在不同系统之间传输时不被错误解释。
还原文件时,需要理解以下关键点:
- 数据传输前的协商。
- 每个数据包的结构。
- 使用前缀表示重复次数。
- 窗口大小。
分析协商过程
Kermit数据包的结构如下:
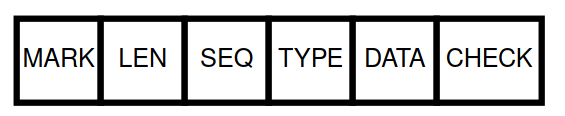
- MARK: 标记数据包起始位置,通常为SOH(
0x01)。 - LEN: 数据包长度。编码值减去32才是原始数值;加32是为了让它兼容ASCII。
- SEQ: 用于确认应答的序列号,这里也要减去32。
- TYPE: 数据包类型,例如数据、ACK、NAK、初始化、文件结束等。
- DATA: 我们关心的数据。
- CHECK: 错误校验。
我们需要找到TYPE为S的数据包,也就是Send Initiate。
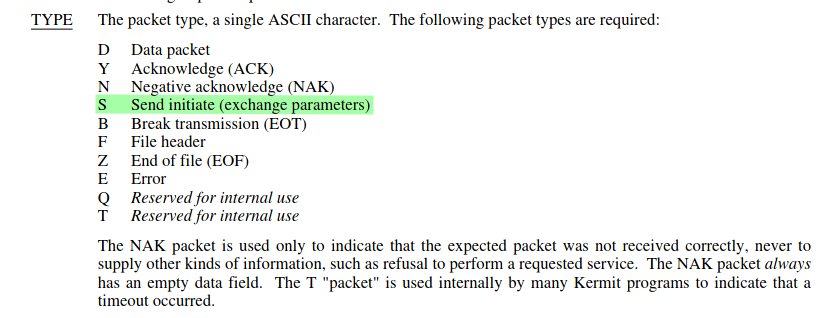
知道数据包结构后,就可以在Wireshark中识别Send Initiate包。

数据包起始位置是红色,LEN是黄色,SEQ是蓝色,TYPE是绿色。TYPE的值为0x53,对应ASCII字符S,右侧也能看到。协商部分为紫色,数据包结束标记0d 00为棕色。
我们关心的协商字段是:
CHKTREPTQCTLCAPAS
文档中有详细解释,这里做个简要说明。
CHKT
它选择错误校验方式。这里协商的是类型3,即用三个字节编码的CRC-CCITT校验。提取文件时需要考虑这些字节。
REPT
出现重复字符时,Kermit可以将AAAA编码为~$A。波浪号表示下一个字符给出重复次数,这个次数也采用兼容ASCII的形式:$的ASCII值为36,减去32后得到4,表示重复4次A。
QCTL
它指定控制字符的转义前缀。例如,Kermit用#J表示Ctrl+J。
CAPAS
协商的能力包括扩展数据包和窗口传输。扩展数据包会改变包头结构;窗口机制允许Kermit连续发送多个包,而不必每发一个就等待确认。提取数据时必须考虑扩展包头。
我们又前进了一步。应用这些协商选项后,数据包结构如下:
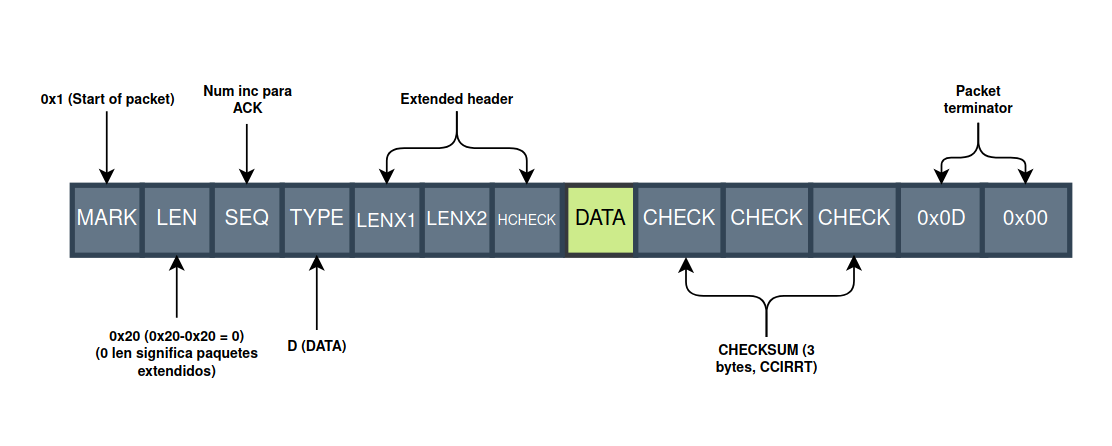
我们只需要数据包。在这份流量记录的每个边界处,删除0x0d 0x00前面的3个校验字节、2个结束标记字节,以及后面7个包头字节,总计3 + 2 + 7 = 12字节。
接下来找到TYPE D的数据包,将内容移到终端处理。黄色是Kermit包头(MARK、LEN、SEQ、TYPE、LENX1、LENX2、HCHECK),绿色是我们的数据。我用蓝色标出了重复次数,用红色标出了转义控制字符,这里后者表示换行。
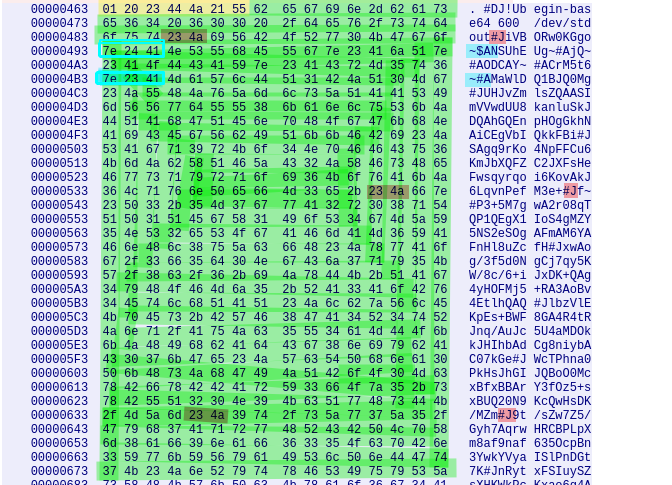
在终端中提取十六进制表示。我写了一个小程序来自动清理数据,源码放在GitHub。它会:
- 删除包头,并考虑扩展格式、校验和与结束标记。在包边界处,对应的模式为
0xXX 0xXX 0xXX 0d 00 01 0xXX 0xXX 0xXX 0xXX 0xXX 0xXX。 - 将十六进制字节转换为ASCII。
- 将
#J替换为\n,并展开重复序列。
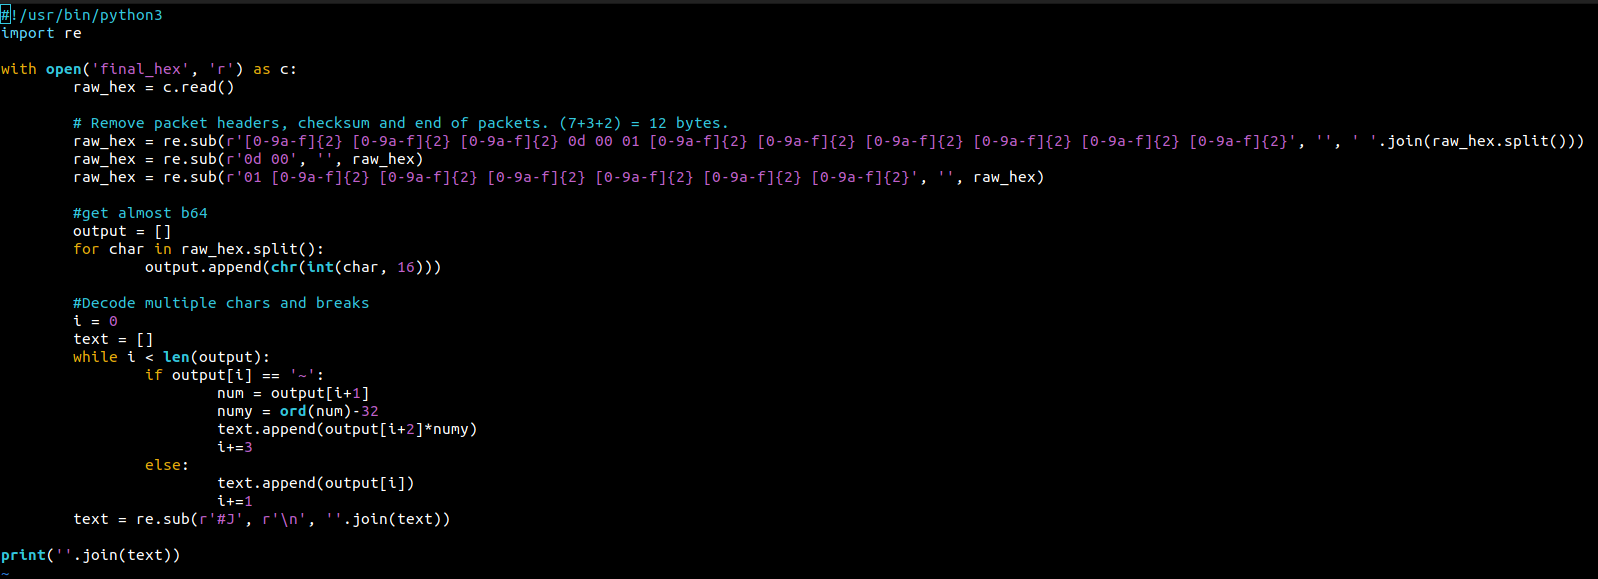
这样就得到了Base64形式的图像,再用uudecode将它提取出来。
使用binwalk从图像中提取出一个.ogg文件。播放后,它居然在嘲笑我们。
检查频谱图和最低有效位后,再次尝试binwalk。它识别出一个7z压缩包,但真的是吗?
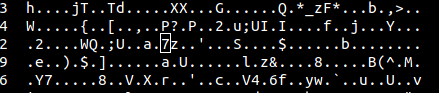
查阅资料后发现,这是一个二进制多格式文件,即同一个文件同时符合多种格式。直接按7z压缩包解压即可。
打开.cpio归档后,发现两个文件:一个文本文件和一个加密的HTML文件。
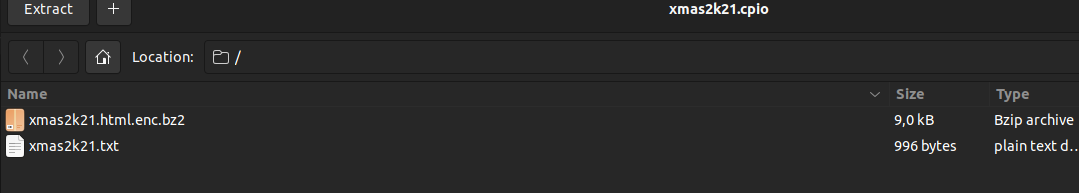

文本文件里有一首圣诞颂歌,并提示密码可能就在其中。
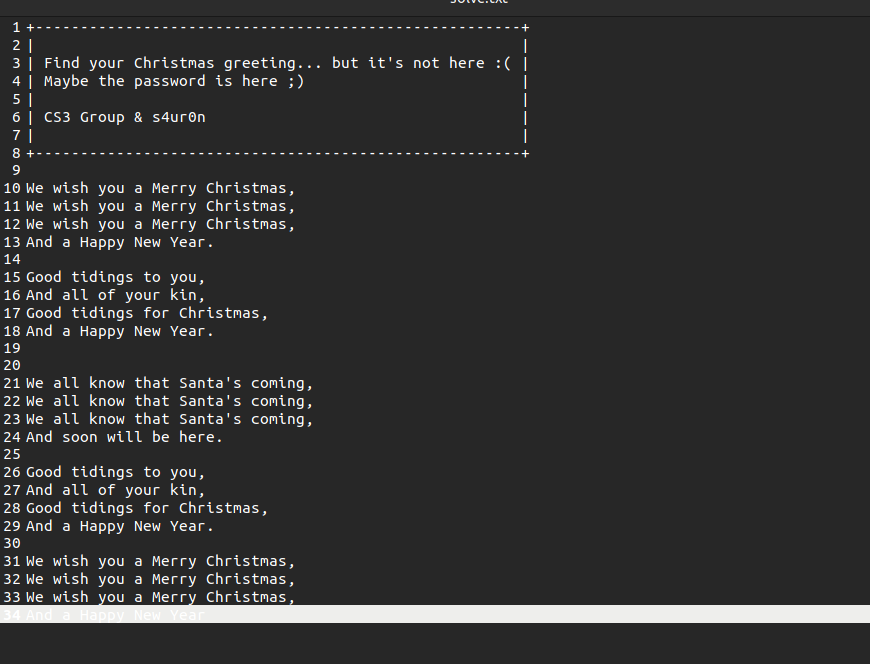
尝试文本中的关键词,最终找到了密码:Christmas。

打开HTML文件,然后……
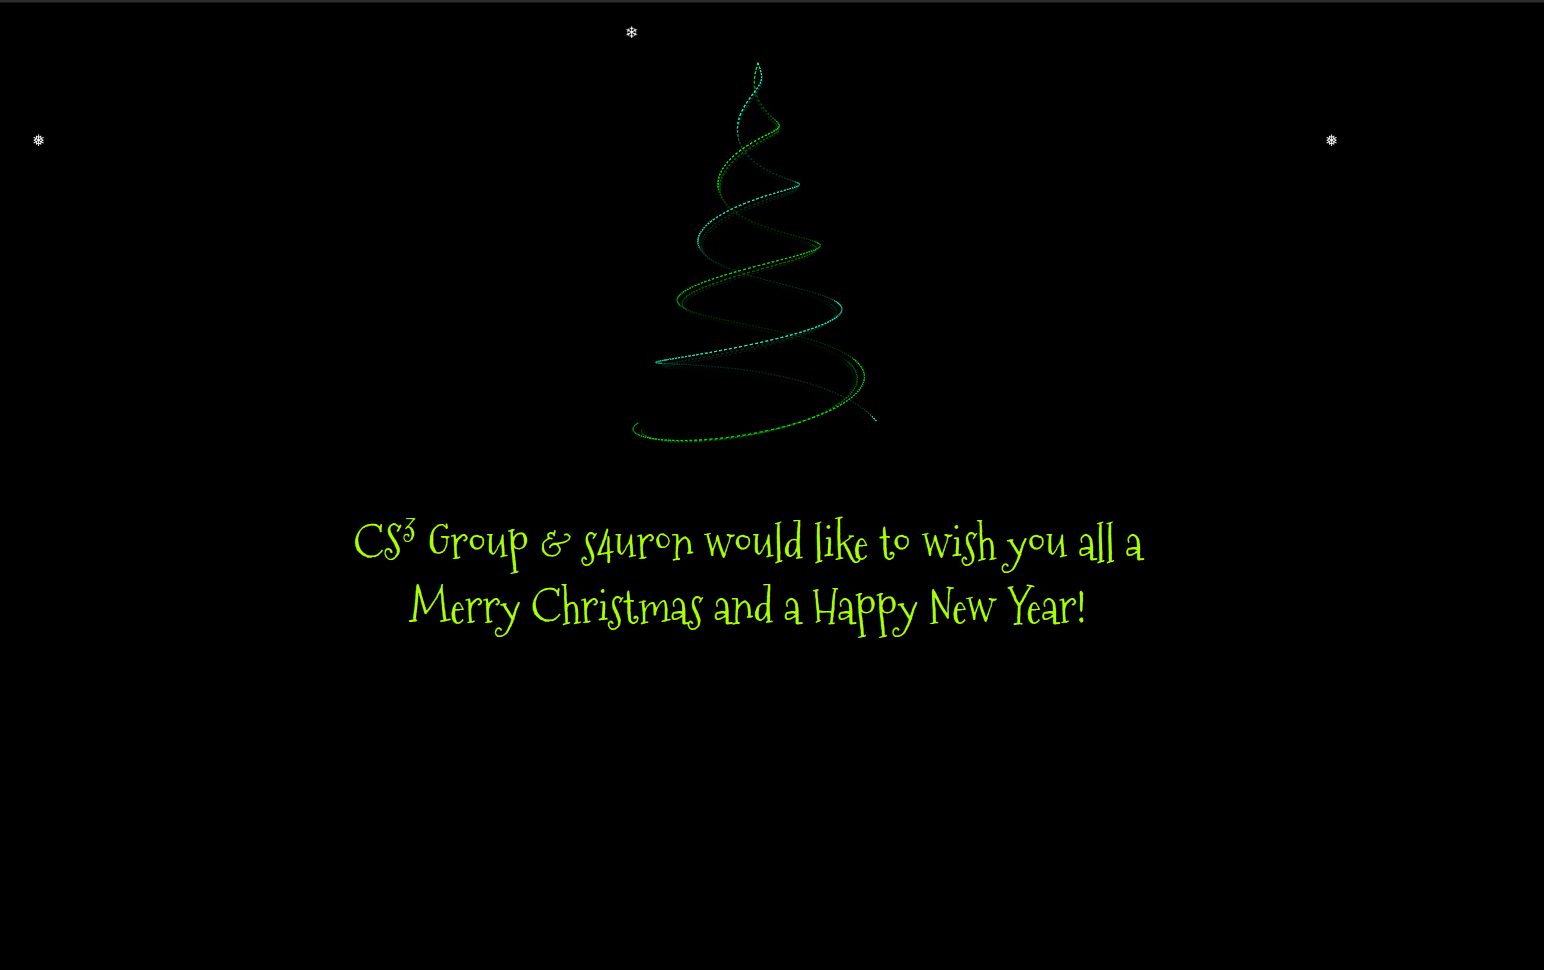
祝大家节日快乐!也非常感谢@s4ur0n提供这个挑战!