子域名劫持与Cookie
被遗忘的DNS记录如何导致子域名劫持、网络钓鱼和Cookie泄露。
许多企业、品牌和个人通过SaaS(软件即服务)将部分服务外包给其他公司。这样就不必自行开发那些可能缺乏时间或专业知识来维护的服务,例如视频会议、工单系统、后端和商店等。
通常,客户注册账号后会修改DNS,让service.domain.com的CNAME指向SaaS提供商。
这是一种将部分业务交给经验丰富的开发者的便捷方式,但事情并不总是那么顺利。
问题在哪里?
当企业因为服务迁移、试用结束、付款问题或忘记续费而停止使用某个SaaS,却没有修改service.domain.com的CNAME时,问题就出现了。本应删除这条记录,或者将其指向替代服务。这种情况称为悬空DNS,一个小小的疏忽可能带来严重后果。
这听起来似乎很少见,但这类漏洞影响过小型组织,也影响过大型企业,包括Microsoft、Chevron、红十字会、UNESCO、3M、Arm、Warner Brothers、Honeywell、Toshiba、Xerox、NHS、Volvo以及其他机构。
为什么这些子域名容易被劫持?
很长一段时间里,部分SaaS提供商并不验证申请绑定子域名的人是否真的拥有该域名。只要子域名指向其服务,发现悬空DNS记录的人就可能通过几次点击,在企业的子域名下发布任意内容。
幸运的是,一些提供商开始验证所有权,例如要求添加特定的DNS TXT记录,而外部人员无法添加这种记录;或者限制子域名只能向一个账号注册一次。
在本文撰写时,仍有其他提供商没有这些保护措施。下面看看劫持过程,以及它可能引发的攻击。
操作过程
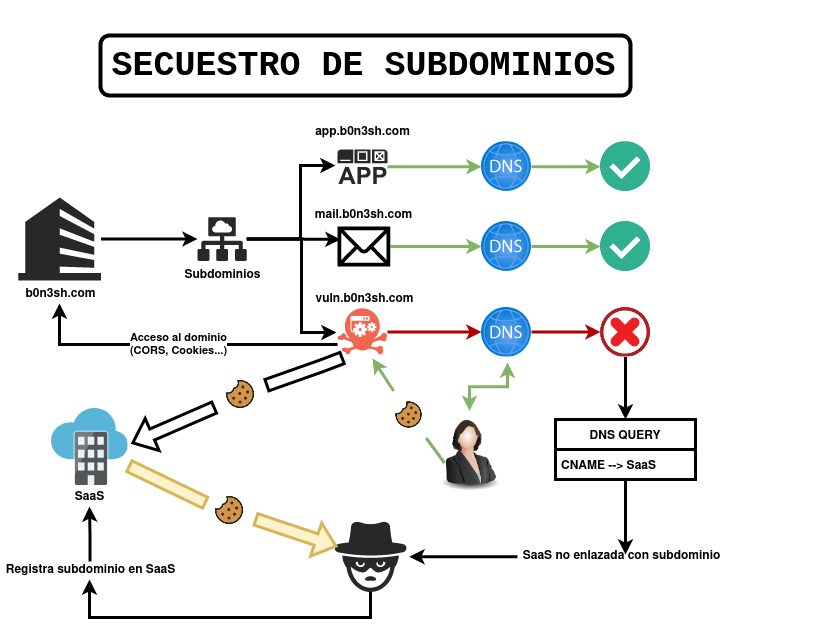
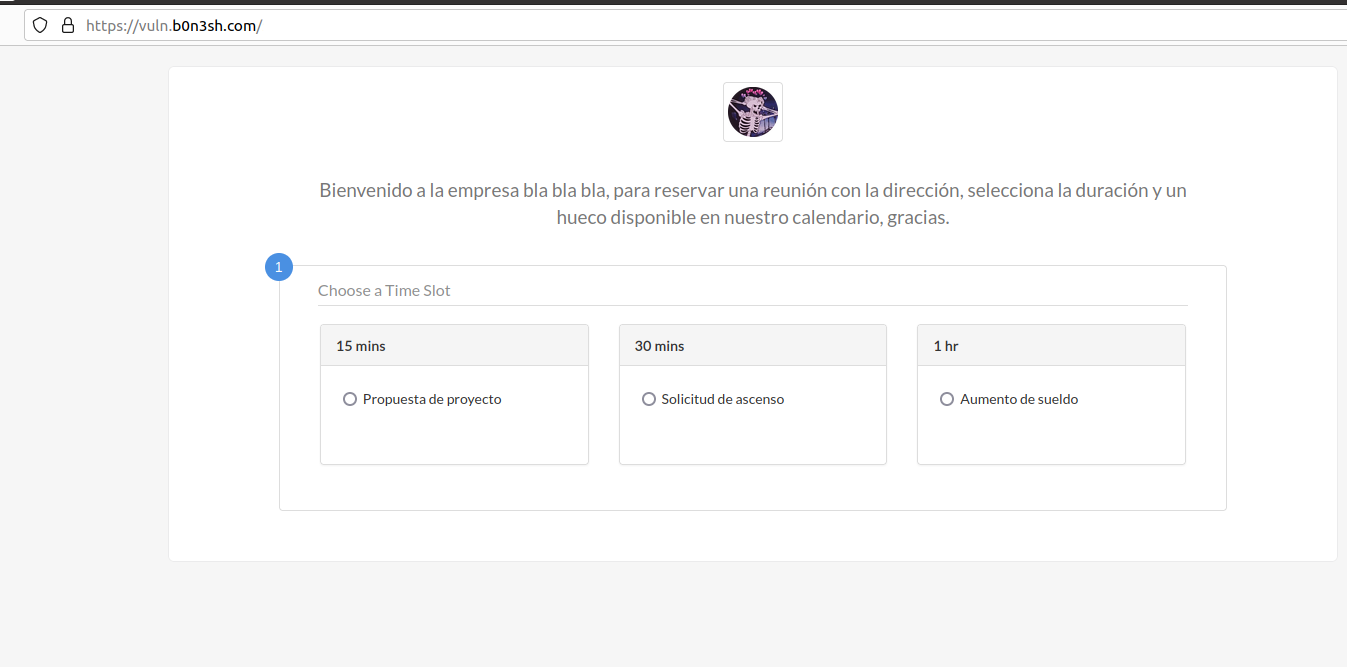
假设https://b0n3sh.com在https://vuln.b0n3sh.com使用了一个外包的会议预约服务。
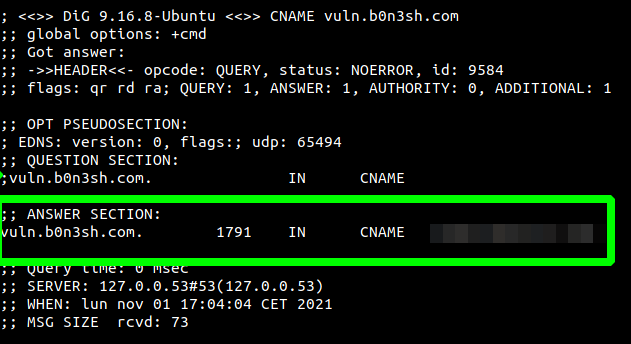
该子域名的CNAME指向SaaS提供商。
现在假设企业放弃了该服务,却没有删除CNAME。为了复现这种情况,我们删除自己的SaaS账号,但不修改DNS。此时访问子域名,会看到服务未正确激活的错误提示。
发现这条悬空记录的攻击者可以看出,该子域名已不再注册。如果提供商不验证所有权,攻击者就能认领它。
攻击者只需在该提供商处注册账号,选择自定义域名选项,并填入被遗弃的子域名。各提供商的实现方式不同,但结果都是获得对子域名内容的控制权。
接下来呢?
影响程度部分取决于提供商。有些界面限制很多,另一些则允许将A记录指向自己的VPS,从而获得更大的自由度。
在这里,我们只能使用会议预约界面。但攻击仍有空间:访客认识b0n3sh.com,可能认为它的子域名也属于同一个组织,因此加以信任。
一个例子是网络钓鱼:声称服务已经搬迁,邀请访客前往另一个网站,再在那里索取敏感信息,例如使用Evilginx。
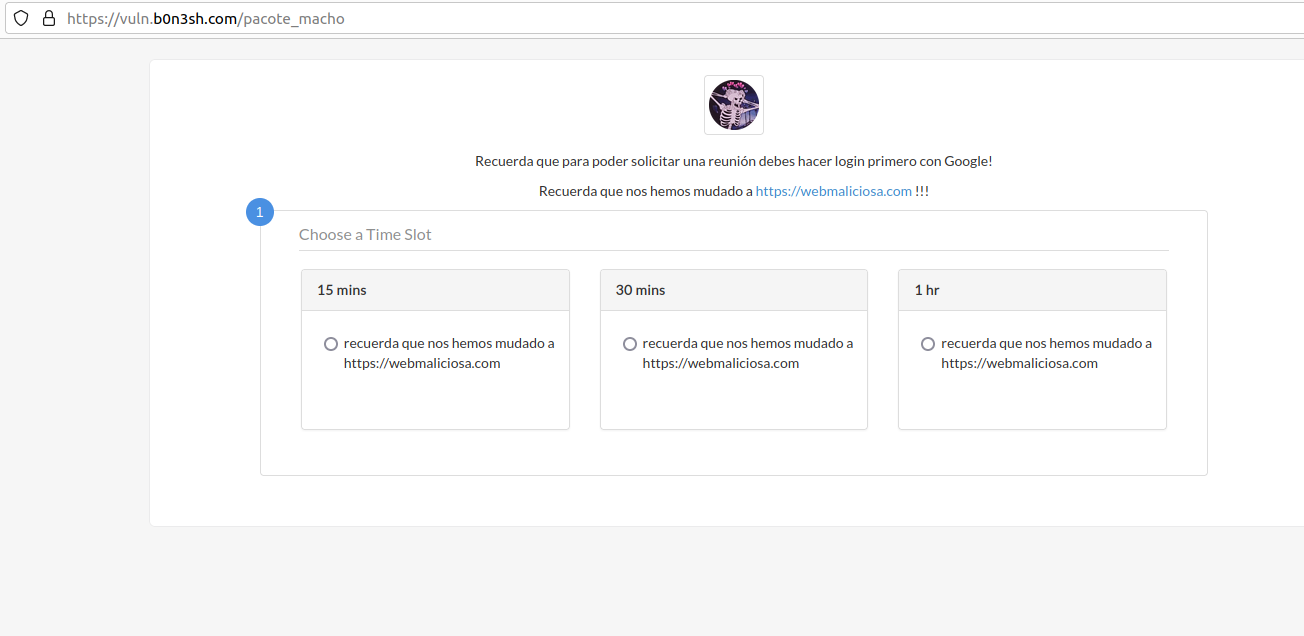
进一步寻找后,我发现了一个比较隐蔽的HTML嵌入选项。令我惊讶的是,它没有正确解析这些HTML。稍加构思,就能隐藏预约界面,做出一张更直接、让访客专注于消息的落地页。
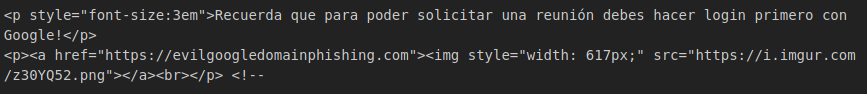
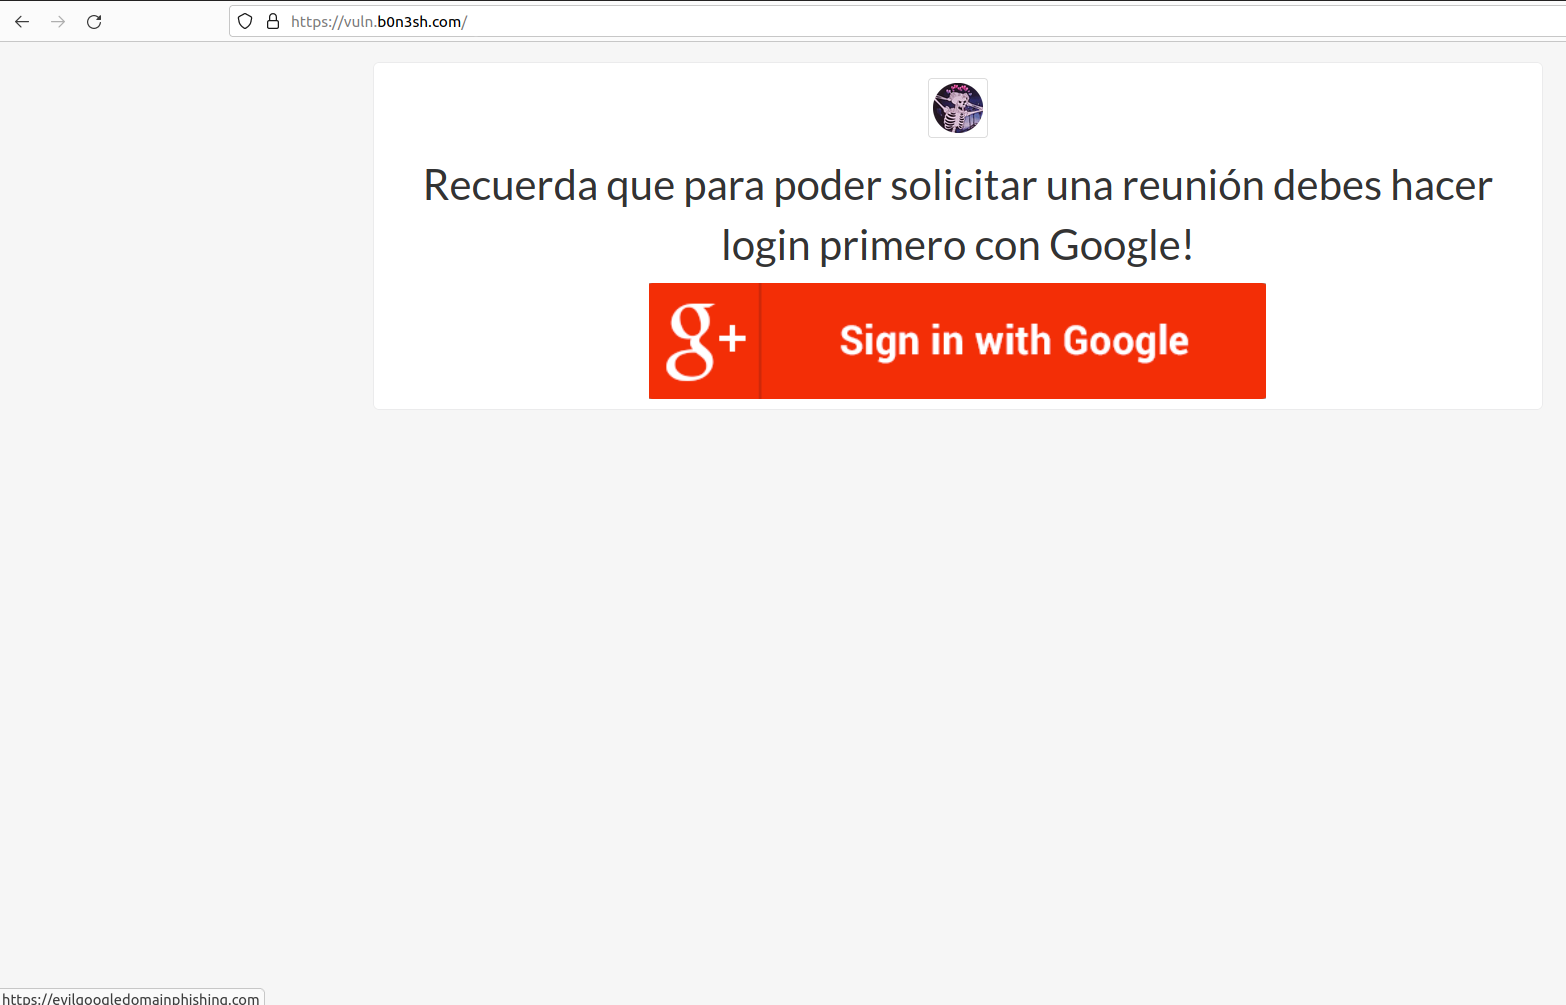
这就是通过子域名劫持开展网络钓鱼的简单示例。
更多攻击
如前所述,提供商的功能决定了能够做什么。有些服务允许使用VPS,并在不控制父域名的情况下管理子域名的DNS记录。这可能包括添加TXT和MX记录,以及从被劫持的子域名发送邮件,甚至利用它在Gmail等垃圾邮件过滤系统中的信誉。
作用域覆盖父域名的Cookie也可能被发送到遭劫持的子域名。如果提供商自动配置TLS,子域名通过HTTPS提供服务,那么Secure属性也无法阻止这种情况。
另一种情况是,父域名上的应用在CORS配置中信任其子域名。被劫持的子域名可能因为位于允许列表中,而发起应用所允许的请求。
另一些情况下,比如本文演示的服务,我们无法运行VPS或自己的后端,只能通过提供商的工具,在受限界面中构建HTML或前端。这时就需要另想办法。
利用现有条件
面对限制较多的提供商,只能在现有功能范围内行动。正如上面所示,可以诱导访客点击链接,访问钓鱼网站。
如果服务允许执行JavaScript,而相关Cookie没有设置HttpOnly属性,那么被劫持子域名上的脚本也可能读取作用域覆盖父域名的Cookie。
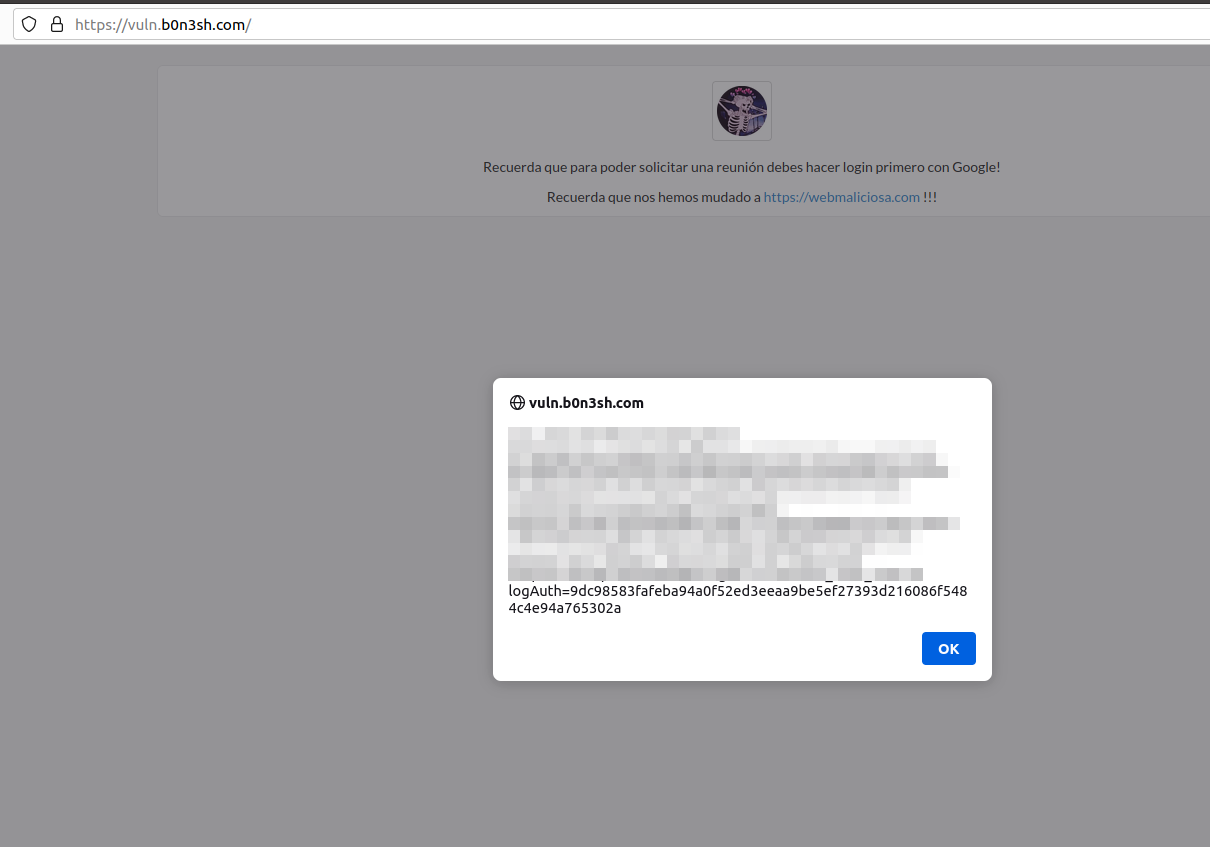
归根结底,风险取决于提供商的验证措施,以及客户是否留下了悬空DNS记录。
缓解措施
及时更新DNS记录,就能避免这个麻烦。
下面用一张示意图总结整个过程。